
Cách phân định trách nhiệm trong hoạt động công nghệ
Mục lục
- Vai trò của chủ thể là điểm xuất phát để xác định trách nhiệm
- Quyền ra quyết định cho thấy ai có trách nhiệm đối với từng kết quả
- Mức độ kiểm soát quyết định phạm vi trách nhiệm thực tế
- Trách nhiệm phải được phân bổ theo từng giai đoạn của vòng đời công nghệ
- Trách nhiệm cần đi cùng khả năng truy vết
- Không nên phân định trách nhiệm chỉ dựa vào hợp đồng hoặc chức danh
- Cách áp dụng nguyên tắc phân định trách nhiệm trong thực tế
Việc phân định trách nhiệm trong hoạt động công nghệ không chỉ dựa vào chức danh của từng bên mà phải xem xét vai trò thực tế, quyền ra quyết định, khả năng kiểm soát và mức độ tác động của mỗi chủ thể trong toàn bộ vòng đời hệ thống.
Trách nhiệm giữa các chủ thể trong một hệ thống công nghệ được phân định trước hết theo vai trò mà từng chủ thể thực sự đảm nhiệm, sau đó đối chiếu với quyền hạn, khả năng kiểm soát, quyết định đã thực hiện và rủi ro mà họ có khả năng phòng ngừa hoặc xử lý.
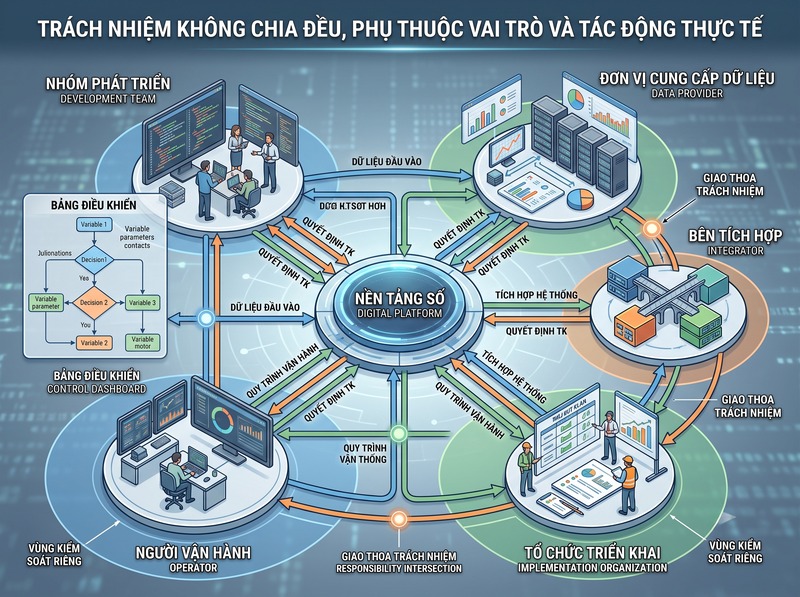
Vì vậy, hai bên cùng tham gia một hệ thống không mặc nhiên chịu trách nhiệm ngang nhau. Chủ thể thiết kế công nghệ, đơn vị cung cấp dữ liệu, bên tích hợp hệ thống, tổ chức triển khai và người vận hành có phạm vi kiểm soát khác nhau nên nghĩa vụ của họ cũng khác nhau. Cách tiếp cận này đặc biệt quan trọng với những hệ thống có nhiều bên cùng tham gia vào quá trình phát triển, cung cấp và sử dụng công nghệ.
Vai trò của chủ thể là điểm xuất phát để xác định trách nhiệm
Vai trò cho biết một chủ thể tham gia vào hệ thống ở công đoạn nào và thực hiện chức năng gì. Đây là cơ sở đầu tiên để xác định chủ thể đó phải chịu trách nhiệm đối với nhóm hoạt động nào.
Trong một hệ thống công nghệ, có thể tồn tại những vai trò như bên thiết kế, nhà phát triển, nhà cung cấp dữ liệu, đơn vị cung cấp hạ tầng, bên tích hợp, tổ chức triển khai, người vận hành hoặc bộ phận giám sát. Mỗi vai trò tạo ra một phạm vi trách nhiệm khác nhau vì mỗi bên tác động đến hệ thống bằng một loại quyết định khác nhau.
Chẳng hạn, nhà phát triển có khả năng quyết định kiến trúc, chức năng hoặc giới hạn kỹ thuật của sản phẩm. Đơn vị triển khai lại quyết định sử dụng sản phẩm trong môi trường nào, với đối tượng nào và theo quy trình nào. Khi rủi ro xuất hiện từ cách triển khai, không thể mặc nhiên quy toàn bộ trách nhiệm cho bên phát triển nếu bên này không kiểm soát được quyết định sử dụng cụ thể.
Các nguyên tắc về trách nhiệm trong quản trị AI của OECD cũng gắn trách nhiệm của chủ thể với vai trò, bối cảnh và khả năng hành động của họ trong vòng đời hệ thống.
Quyền ra quyết định cho thấy ai có trách nhiệm đối với từng kết quả
Vai trò chỉ xác định vị trí của một chủ thể. Muốn phân định trách nhiệm chính xác hơn phải tiếp tục xem ai có quyền quyết định đối với hoạt động dẫn đến kết quả đang được xem xét.
Một bên có thể tham gia sâu về kỹ thuật nhưng không có quyền quyết định việc hệ thống được sử dụng cho mục đích nào. Ngược lại, một tổ chức không trực tiếp viết phần mềm nhưng có thể là bên quyết định triển khai hệ thống, đặt ngưỡng chấp nhận rủi ro hoặc quyết định tiếp tục sử dụng sau khi phát hiện vấn đề.
Do đó, khi xác định trách nhiệm cần truy ngược chuỗi quyết định:
· Ai đặt ra yêu cầu hoặc mục tiêu của hệ thống
· Ai lựa chọn phương án kỹ thuật
· Ai phê duyệt việc triển khai
· Ai có quyền thay đổi cấu hình hoặc điều kiện vận hành
· Ai có quyền dừng hệ thống khi rủi ro vượt mức chấp nhận được
Chủ thể có quyền quyết định càng trực tiếp đối với một vấn đề thì cơ sở để gắn trách nhiệm với quyết định đó càng rõ. NIST AI Risk Management Framework cũng yêu cầu vai trò, trách nhiệm và đường truyền thông trong quản lý rủi ro phải được xác định rõ, đồng thời đặt trách nhiệm đối với các quyết định rủi ro quan trọng ở cấp lãnh đạo thích hợp.
Mức độ kiểm soát quyết định phạm vi trách nhiệm thực tế
Không phải mọi chủ thể liên quan đều có khả năng kiểm soát một rủi ro ở mức giống nhau. Vì vậy, phân định trách nhiệm còn phải dựa trên câu hỏi: chủ thể đó thực tế có thể ngăn chặn, phát hiện, sửa chữa hoặc giảm hậu quả hay không?
Một nhà cung cấp hạ tầng có thể kiểm soát tính sẵn sàng của dịch vụ nhưng không kiểm soát nội dung quyết định nghiệp vụ được xây dựng trên dịch vụ đó. Một đơn vị vận hành có thể kiểm soát người dùng, cấu hình và quy trình giám sát nhưng không thể tự sửa lỗi nằm trong mã nguồn của sản phẩm do bên khác phát triển.
Mức độ kiểm soát thường có thể xem xét qua ba khả năng:
1. Khả năng phòng ngừa: Chủ thể có thể ngăn rủi ro xuất hiện hay không
2. Khả năng phát hiện: Chủ thể có quyền truy cập dữ liệu, nhật ký hoặc cơ chế giám sát để nhận biết vấn đề hay không
3. Khả năng can thiệp: Chủ thể có thể sửa, giới hạn, tạm dừng hoặc chấm dứt hoạt động gây rủi ro hay không
Nếu một bên không có quyền truy cập, không có thẩm quyền can thiệp và không thể thay đổi yếu tố gây ra vấn đề, việc giao toàn bộ trách nhiệm cho bên đó sẽ tạo ra khoảng cách giữa nghĩa vụ và khả năng thực hiện.
Trách nhiệm phải được phân bổ theo từng giai đoạn của vòng đời công nghệ
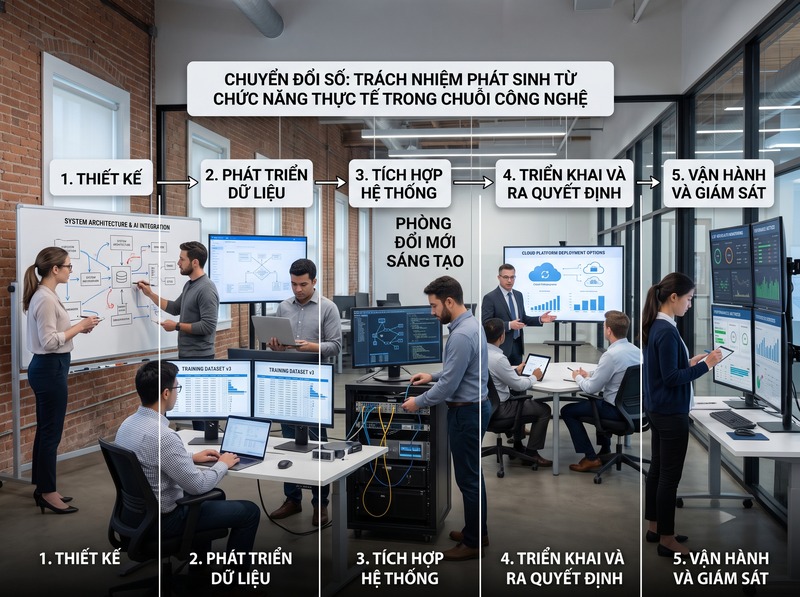
Một hệ thống công nghệ thay đổi qua nhiều giai đoạn nên trách nhiệm cũng không cố định từ đầu đến cuối. Cùng một chủ thể có thể giữ trách nhiệm lớn ở một giai đoạn nhưng chỉ giữ vai trò hỗ trợ ở giai đoạn khác.
Ở giai đoạn thiết kế, trọng tâm trách nhiệm thường nằm ở yêu cầu, kiến trúc và việc nhận diện các giới hạn kỹ thuật. Khi phát triển và kiểm thử, trách nhiệm chuyển nhiều hơn sang việc kiểm tra chất lượng, độ tin cậy và các sai lệch có thể phát hiện được. Đến lúc triển khai, yếu tố quan trọng lại là lựa chọn bối cảnh sử dụng, cấu hình, phân quyền và điều kiện vận hành.
Sau khi hệ thống đi vào hoạt động, trách nhiệm không kết thúc. Hoạt động giám sát, xử lý sự cố, cập nhật và quyết định có tiếp tục vận hành hay không tạo ra những nghĩa vụ mới. NIST nhấn mạnh rằng quản trị rủi ro phải diễn ra xuyên suốt vòng đời hệ thống, còn ISO/IEC 42001 đặt quản trị AI trong một hệ thống quản lý bao gồm thiết lập, thực hiện, duy trì và cải tiến liên tục.
Cách phân chia theo vòng đời giúp tránh tình trạng một bên bị coi là chịu trách nhiệm chung cho mọi vấn đề chỉ vì họ xuất hiện ở đầu chuỗi công nghệ.
Trách nhiệm cần đi cùng khả năng truy vết
Phân định trách nhiệm sẽ khó thực hiện nếu không xác định được ai đã làm gì, vào thời điểm nào và dựa trên thông tin nào. Vì vậy, khả năng truy vết là điều kiện quan trọng để biến việc phân công trách nhiệm trên giấy thành cơ chế có thể kiểm chứng.
Những thông tin cần được ghi nhận có thể gồm quyết định thiết kế, nguồn dữ liệu, phiên bản hệ thống, kết quả kiểm thử, thay đổi cấu hình, người phê duyệt, sự kiện vận hành và biện pháp xử lý khi xuất hiện sự cố.
Khả năng truy vết không tự động quyết định ai phải chịu trách nhiệm. Giá trị của nó nằm ở việc cung cấp căn cứ để xác định mối liên hệ giữa:
Chủ thể → hành động hoặc quyết định → phạm vi kiểm soát → kết quả hoặc rủi ro
OECD coi khả năng truy vết đối với dữ liệu, quy trình và quyết định trong vòng đời hệ thống là một thành phần hỗ trợ trách nhiệm giải trình.
Khi thiếu dữ liệu truy vết, trách nhiệm dễ bị đẩy qua lại giữa các bên vì không có căn cứ xác định nơi phát sinh quyết định hoặc nơi đáng lẽ phải có hành động kiểm soát.
Không nên phân định trách nhiệm chỉ dựa vào hợp đồng hoặc chức danh
Hợp đồng, quy trình nội bộ và mô tả công việc là căn cứ cần thiết, nhưng chúng không phải lúc nào cũng phản ánh đầy đủ quyền kiểm soát thực tế trong hệ thống.
Một hợp đồng có thể ghi một bên “chịu trách nhiệm vận hành”, nhưng nếu bên đó không được cung cấp công cụ giám sát hoặc không có quyền thay đổi cấu hình thì trách nhiệm được giao chưa tương xứng với khả năng thực hiện. Tương tự, một người mang chức danh quản lý không nhất thiết là người trực tiếp kiểm soát mọi quyết định kỹ thuật.
Vì vậy, cần phân biệt giữa trách nhiệm được quy định và khả năng thực tế để thực hiện trách nhiệm. Hai yếu tố này nên được căn chỉnh với nhau. Một cơ chế quản trị tốt phải xác định rõ ai được giao nhiệm vụ, ai có quyền quyết định, ai cung cấp thông tin và ai phải được thông báo khi có thay đổi hoặc sự cố.
Trong các hệ thống có nhiều nhà cung cấp và nhiều lớp công nghệ, việc chỉ ghi một câu chung rằng “nhà cung cấp chịu trách nhiệm về hệ thống” thường không đủ. Trách nhiệm nên được tách theo từng chức năng, từng rủi ro và từng điểm kiểm soát.
Cách áp dụng nguyên tắc phân định trách nhiệm trong thực tế
Để phân định trách nhiệm trong hoạt động công nghệ rõ ràng, tổ chức có thể bắt đầu từ từng quyết định hoặc rủi ro thay vì chỉ lập danh sách chức danh.
Với mỗi hoạt động quan trọng, cần xác định lần lượt:
· Chủ thể nào trực tiếp thực hiện
· Chủ thể nào có quyền phê duyệt hoặc quyết định cuối cùng
· Chủ thể nào sở hữu thông tin cần thiết để đánh giá rủi ro
· Chủ thể nào có khả năng phòng ngừa hoặc giảm thiểu hậu quả
· Chủ thể nào phải giám sát sau khi hệ thống được đưa vào sử dụng
· Chủ thể nào có quyền dừng hoặc thay đổi hoạt động khi xuất hiện vấn đề
Cách làm này tạo ra một chuỗi trách nhiệm có thể kiểm tra thay vì một mô tả chung chung. Nó cũng giúp phát hiện hai dạng khoảng trống thường gặp: một nhiệm vụ không có ai chịu trách nhiệm hoặc cùng một nhiệm vụ được giao cho nhiều bên nhưng không xác định ai có quyền quyết định cuối cùng.
ISO/IEC 42001 tiếp cận quản trị công nghệ AI theo hướng thiết lập một hệ thống chính sách, quy trình và kiểm soát để tổ chức quản lý việc phát triển, cung cấp và sử dụng hệ thống một cách có cấu trúc.
Phân định trách nhiệm trong hoạt động công nghệ vì thế không nên dựa duy nhất vào việc một chủ thể “có tham gia” vào hệ thống. Căn cứ quan trọng hơn là vai trò thực tế, quyền ra quyết định, mức độ kiểm soát, giai đoạn tham gia và khả năng hành động trước rủi ro.
Khi những yếu tố này được xác định cùng với cơ chế truy vết rõ ràng, trách nhiệm có thể được gắn đúng với chủ thể có khả năng tác động đến từng quyết định hoặc kết quả. Nguyên tắc cốt lõi là: quyền hạn, khả năng kiểm soát và trách nhiệm phải tương xứng với nhau.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
