
Phân biệt nghĩa vụ pháp lý chung và chuyên biệt về công nghệ
Mục lục
- Nghĩa vụ pháp lý chung về công nghệ là gì?
- Nghĩa vụ chuyên biệt theo lĩnh vực khác ở điểm nào?
- Hai loại nghĩa vụ khác nhau về phạm vi, điều kiện và mục tiêu
- Vì sao cùng một công nghệ nhưng nghĩa vụ pháp lý có thể khác nhau?
- Cách xác định doanh nghiệp phải tuân thủ lớp nghĩa vụ nào
- Không nên đồng nhất “nghĩa vụ về công nghệ” với “nghĩa vụ của doanh nghiệp công nghệ”
Nghĩa vụ pháp lý chung áp dụng theo tính chất hoạt động công nghệ, dữ liệu, giao dịch hoặc hệ thống; nghĩa vụ chuyên biệt phát sinh thêm khi công nghệ được sử dụng trong một lĩnh vực chịu quản lý đặc thù như ngân hàng, y tế hoặc an ninh mạng
Trong bối cảnh pháp luật Việt Nam, có thể hiểu đơn giản rằng nghĩa vụ pháp lý chung về công nghệ là lớp nghĩa vụ nền, còn nghĩa vụ chuyên biệt theo lĩnh vực là lớp nghĩa vụ bổ sung khi hoạt động công nghệ rơi vào một ngành, loại dịch vụ, hệ thống hoặc vai trò pháp lý đặc thù
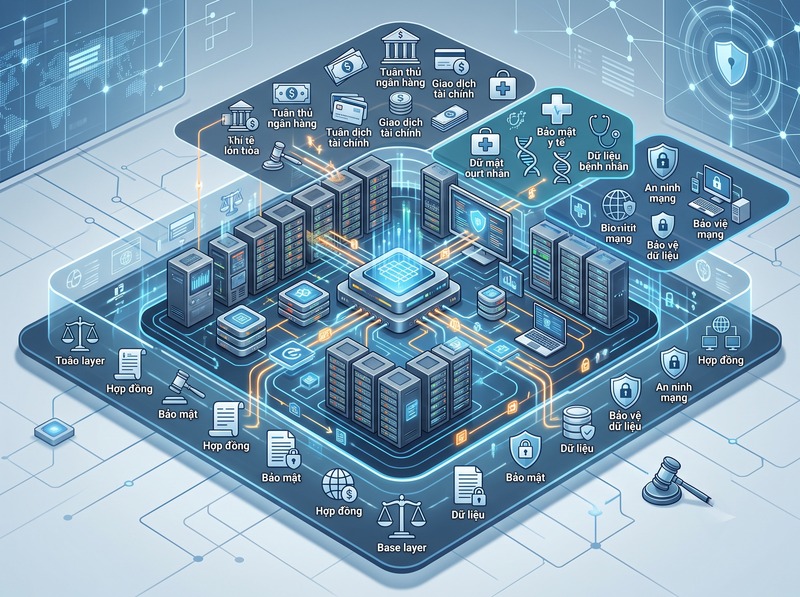
Điểm quan trọng là hai lớp này không loại trừ nhau. Một doanh nghiệp có thể đồng thời phải tuân thủ quy định chung về giao dịch điện tử, bảo vệ dữ liệu, an ninh mạng và các quy định chuyên ngành của lĩnh vực mà doanh nghiệp đang hoạt động. Luật Giao dịch điện tử 2023 hiện đã được hợp nhất tại Văn bản hợp nhất 36/VBHN-VPQH năm 2026; Luật Bảo vệ dữ liệu cá nhân 2025 có hiệu lực từ ngày 01-01-2026; và Luật An ninh mạng 2025 có hiệu lực từ ngày 01-07-2026.
Nghĩa vụ pháp lý chung về công nghệ là gì?
Nghĩa vụ pháp lý chung là những yêu cầu có phạm vi áp dụng tương đối rộng, được kích hoạt bởi hoạt động hoặc đối tượng công nghệ chứ không nhất thiết bởi một ngành kinh tế cụ thể
Ví dụ, khi một tổ chức thực hiện giao dịch bằng phương tiện điện tử, pháp luật đặt ra các yêu cầu liên quan đến an toàn hệ thống, tính toàn vẹn của thông điệp dữ liệu và bảo mật thông tin. Luật Giao dịch điện tử quy định tổ chức, cá nhân khi tiến hành giao dịch điện tử phải thực hiện các biện pháp cần thiết để bảo đảm hoạt động thông suốt của hệ thống thông tin thuộc quyền kiểm soát của mình và không được xâm phạm tính toàn vẹn của thông điệp dữ liệu hoặc tiết lộ thông tin mà mình tiếp cận trái quy định pháp luật.
Tương tự, bảo vệ dữ liệu cá nhân tạo thành một lớp nghĩa vụ có tính xuyên ngành khi hoạt động công nghệ liên quan đến dữ liệu cá nhân. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 được ban hành ngày 26-06-2025 và có hiệu lực từ 01-01-2026.
Vì vậy, “chung” không có nghĩa là mọi doanh nghiệp công nghệ đều có một danh sách nghĩa vụ giống hệt nhau. Nghĩa vụ thực tế vẫn phụ thuộc vào chủ thể, loại dữ liệu, hoạt động, hệ thống và vai trò pháp lý cụ thể
Nghĩa vụ chuyên biệt theo lĩnh vực khác ở điểm nào?
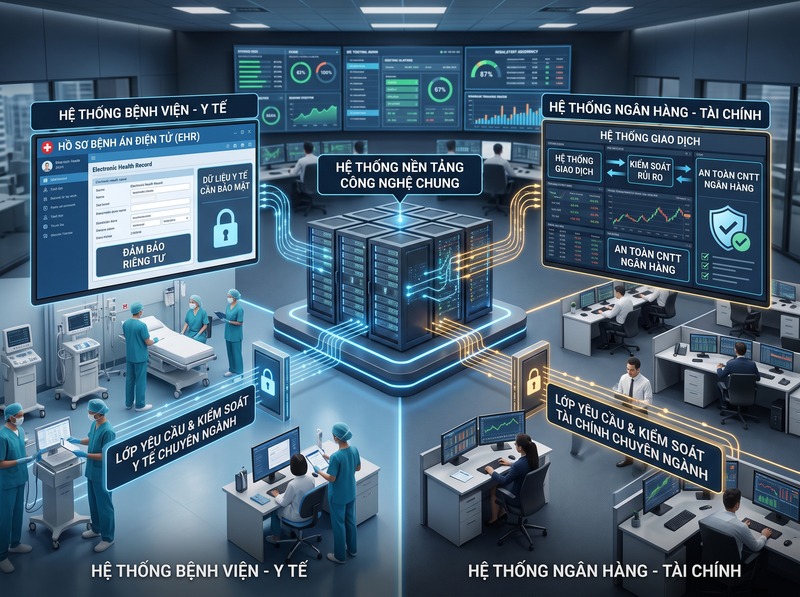
Nghĩa vụ chuyên biệt phát sinh khi công nghệ được đưa vào một lĩnh vực có cơ chế quản lý riêng. Khi đó, ngoài lớp quy định chung, chủ thể còn phải đáp ứng các yêu cầu được thiết kế cho rủi ro và đặc thù của lĩnh vực đó
Ví dụ rõ nhất là ngân hàng. Luật Các tổ chức tín dụng 2024 quy định tổ chức tín dụng phải có hệ thống công nghệ thông tin đáp ứng yêu cầu quản lý và quy mô hoạt động, đồng thời đặt ra các yêu cầu về kiểm soát nội bộ, quản lý rủi ro và an toàn hoạt động. Đây không phải đơn thuần là yêu cầu đối với “công nghệ” nói chung mà gắn với tư cách pháp lý và hoạt động ngân hàng.
Trong y tế, công nghệ xử lý hồ sơ bệnh án còn chịu các yêu cầu chuyên môn và bảo mật riêng. Pháp luật về khám bệnh, chữa bệnh quy định hồ sơ bệnh án có thể được lập dưới dạng điện tử, phải được ghi đầy đủ và việc lưu trữ hồ sơ điện tử phải có bản sao dự phòng; thông tin trong hồ sơ cũng phải được sử dụng đúng mục đích và giữ bí mật theo quy định.
Như vậy, tiêu chí phân biệt chủ yếu không phải là công nghệ nào hiện đại hơn, mà là hoạt động đó có thuộc một chế độ quản lý chuyên ngành hay không
Hai loại nghĩa vụ khác nhau về phạm vi, điều kiện và mục tiêu
Có thể hình dung sự khác biệt qua bốn tiêu chí chính:
|
Tiêu chí |
Nghĩa vụ chung |
Nghĩa vụ chuyên biệt |
|
Phạm vi |
Có tính xuyên ngành hơn |
Gắn với ngành, hoạt động hoặc vai trò đặc thù |
|
Điều kiện phát sinh |
Do sử dụng công nghệ, dữ liệu, giao dịch hoặc hệ thống thuộc phạm vi điều chỉnh |
Do đồng thời đáp ứng điều kiện của một lĩnh vực được quản lý riêng |
|
Mục tiêu |
Thiết lập chuẩn nền về an toàn, dữ liệu, giao dịch, trách nhiệm và quyền lợi |
Kiểm soát rủi ro đặc thù của ngành |
|
Cách áp dụng |
Có thể áp dụng cho nhiều loại chủ thể |
Chỉ áp dụng khi chủ thể hoặc hoạt động rơi vào phạm vi chuyên ngành |
Điểm đáng chú ý là nghĩa vụ chuyên biệt thường làm tăng mức độ tuân thủ chứ không làm mất nghĩa vụ chung. Một ngân hàng dùng nền tảng số vẫn phải xem xét các nghĩa vụ chung liên quan đến dữ liệu hoặc giao dịch điện tử, đồng thời phải đáp ứng các yêu cầu riêng của pháp luật ngân hàng
Cấu trúc này có thể được hiểu là:
Nghĩa vụ chung → lớp nền
Nghĩa vụ chuyên biệt → lớp bổ sung
Nghĩa vụ cụ thể của từng mô hình → kết quả cuối cùng cần kiểm tra
Vì sao cùng một công nghệ nhưng nghĩa vụ pháp lý có thể khác nhau?
Nguyên nhân nằm ở mục đích sử dụng và mức độ rủi ro pháp lý, không chỉ nằm ở bản thân công nghệ
Một hệ thống trí tuệ nhân tạo, nền tảng điện toán đám mây hay cơ sở dữ liệu có thể được sử dụng trong nhiều ngành. Công nghệ lõi có thể giống nhau nhưng nghĩa vụ pháp lý thay đổi nếu hệ thống xử lý các loại dữ liệu khác nhau, cung cấp dịch vụ khác nhau hoặc tham gia vào một hoạt động được pháp luật quản lý đặc biệt
Chẳng hạn, một hệ thống xử lý dữ liệu khách hàng thông thường có thể chủ yếu phải xem xét các quy định chung về dữ liệu. Nhưng nếu hệ thống được sử dụng để xử lý hồ sơ bệnh án hoặc vận hành một quy trình ngân hàng, các yêu cầu chuyên ngành có thể được kích hoạt thêm. Pháp luật về khám bệnh, chữa bệnh coi hồ sơ bệnh án là tài liệu y học, y tế và pháp lý và đặt ra yêu cầu riêng về lập, lưu trữ, khai thác và bảo mật; trong lĩnh vực tín dụng, pháp luật lại đặt trọng tâm vào an toàn hoạt động, kiểm soát nội bộ, quản lý rủi ro và hệ thống công nghệ thông tin.
Vì thế, không nên đặt câu hỏi chỉ là “công nghệ này có nghĩa vụ gì?”. Câu hỏi pháp lý đầy đủ hơn là:
“Chủ thể nào đang sử dụng công nghệ, công nghệ được sử dụng để làm gì, xử lý loại dữ liệu hoặc tài sản nào, và hoạt động đó có thuộc lĩnh vực được quản lý chuyên ngành hay không?”
Cách xác định doanh nghiệp phải tuân thủ lớp nghĩa vụ nào
Có thể kiểm tra theo trình tự sau:
Bước 1: Xác định hoạt động công nghệ
Xem chủ thể đang cung cấp sản phẩm, dịch vụ, nền tảng, hệ thống, giao dịch điện tử hay hoạt động xử lý dữ liệu nào
Bước 2: Xác định dữ liệu và hệ thống liên quan
Kiểm tra có dữ liệu cá nhân, dữ liệu nhạy cảm, thông điệp dữ liệu, hệ thống thông tin hoặc loại dữ liệu được pháp luật bảo vệ đặc biệt hay không
Bước 3: Xác định lĩnh vực hoạt động
Xác định chủ thể có hoạt động trong ngân hàng, y tế, bảo hiểm, thương mại điện tử, viễn thông, năng lượng, hàng không hoặc lĩnh vực chịu điều kiện chuyên ngành khác hay không
Bước 4: Xác định vai trò pháp lý
Cùng một hệ thống công nghệ nhưng nghĩa vụ có thể khác nếu chủ thể là nhà cung cấp nền tảng, đơn vị vận hành hệ thống, bên xử lý dữ liệu, tổ chức cung cấp dịch vụ hoặc đơn vị thuộc ngành được cấp phép
Bước 5: Ghép hai lớp nghĩa vụ
Sau khi xác định được nghĩa vụ chung, tiếp tục kiểm tra quy định chuyên ngành để tìm nghĩa vụ bổ sung. Không nên dừng ở việc đáp ứng lớp chung
Cách tiếp cận này phù hợp với cấu trúc của pháp luật Việt Nam hiện hành, trong đó các luật về giao dịch điện tử, dữ liệu cá nhân, công nghệ số và an ninh mạng tạo các lớp quy định có phạm vi khác nhau, còn luật chuyên ngành tiếp tục điều chỉnh những hoạt động có rủi ro đặc thù. Luật Công nghiệp công nghệ số đã có hiệu lực từ 01-01-2026 và đã được hợp nhất tại Văn bản hợp nhất 20/VBHN-VPQH ngày 12-02-2026.
Không nên đồng nhất “nghĩa vụ về công nghệ” với “nghĩa vụ của doanh nghiệp công nghệ”
Đây là điểm dễ gây nhầm lẫn nhất
Nghĩa vụ về công nghệ có thể áp dụng vì một chủ thể sử dụng công nghệ, dữ liệu hoặc giao dịch điện tử, dù chủ thể đó không phải doanh nghiệp công nghệ
Ngược lại, doanh nghiệp công nghệ có thể đồng thời chịu nghĩa vụ từ nhiều nguồn: pháp luật chung về doanh nghiệp và giao dịch, quy định về dữ liệu và an ninh mạng, pháp luật điều chỉnh chính sản phẩm hoặc dịch vụ công nghệ, rồi đến quy định chuyên ngành nếu sản phẩm được triển khai trong một lĩnh vực đặc thù
Ví dụ, một công ty cung cấp phần mềm cho bệnh viện không mặc nhiên chỉ chịu pháp luật “công nghệ”. Nếu phần mềm tham gia vào việc quản lý hồ sơ bệnh án hoặc xử lý dữ liệu y tế, hợp đồng, cách vận hành hệ thống và việc xử lý dữ liệu còn phải được thiết kế để đáp ứng các yêu cầu pháp lý liên quan đến hoạt động khám bệnh, chữa bệnh và dữ liệu. Tương tự, một nhà cung cấp giải pháp cho ngân hàng phải xem xét các yêu cầu mà pháp luật đặt lên hoạt động ngân hàng và hệ thống công nghệ thông tin của tổ chức tín dụng.
Do đó, đối tượng chịu nghĩa vụ và nguồn phát sinh nghĩa vụ quan trọng hơn tên gọi của công nghệ
Nói ngắn gọn, nghĩa vụ pháp lý chung về công nghệ là lớp yêu cầu nền được xác định bởi hoạt động công nghệ, dữ liệu, giao dịch hoặc hệ thống; nghĩa vụ chuyên biệt là lớp yêu cầu bổ sung do ngành, loại dịch vụ, hệ thống hoặc vai trò pháp lý đặc thù kích hoạt. Hai lớp thường được áp dụng đồng thời, trong đó quy định chuyên ngành có thể đặt ra yêu cầu cụ thể và chặt hơn đối với cùng một hoạt động công nghệ
Vì vậy, khi đánh giá tuân thủ, không nên hỏi “có tuân thủ pháp luật công nghệ chưa?” theo nghĩa một danh sách duy nhất. Cần lập ma trận nghĩa vụ theo ít nhất ba trục: hoạt động công nghệ, dữ liệu/hệ thống và lĩnh vực chuyên ngành. Đây là cách giảm rủi ro bỏ sót các nghĩa vụ bổ sung mà việc chỉ kiểm tra các quy định chung có thể không phát hiện

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
