
Tiêu chí đánh giá tuân thủ pháp luật công nghệ
Mục lục
- Tiêu chí đầu tiên là xác định đúng phạm vi pháp luật áp dụng
- Những nhóm tiêu chí nào cần được kiểm tra để đánh giá mức độ tuân thủ?
- Có thể đo mức độ tuân thủ bằng ma trận tiêu chí thay vì đánh giá định tính
- Bằng chứng và khả năng kiểm chứng quyết định độ tin cậy của kết quả đánh giá
- Mức độ tuân thủ cần xem xét cả giới hạn, ngoại lệ và khả năng khắc phục
- Có thể kết luận mức độ tuân thủ dựa trên những tiêu chí tổng hợp nào?
Đánh giá tuân thủ pháp luật công nghệ cần xem xét phạm vi pháp luật áp dụng, điều kiện và giấy phép, dữ liệu và an toàn thông tin, quyền sở hữu trí tuệ, nghĩa vụ với người dùng, hồ sơ chứng minh và cơ chế kiểm tra, khắc phục vi phạm
Tuân thủ pháp luật công nghệ được hiểu và đánh giá theo nguyên tắc nào?
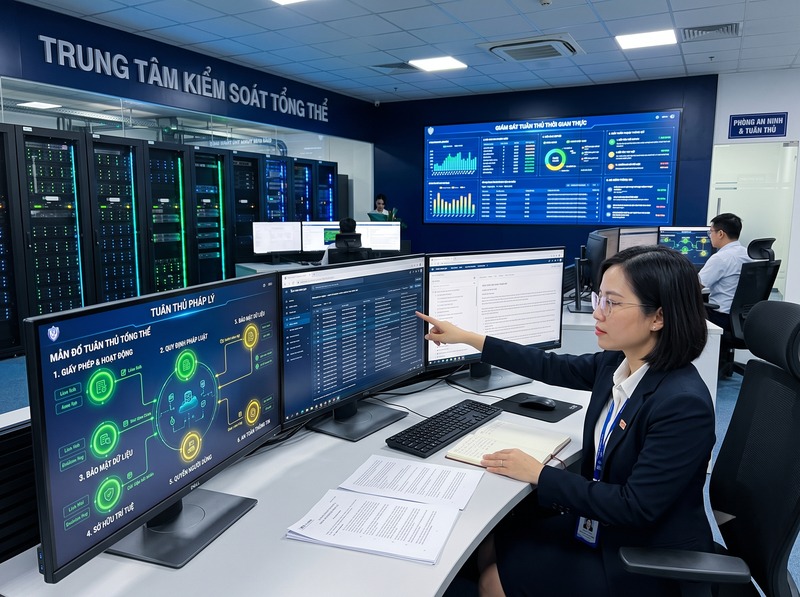
Tuân thủ pháp luật công nghệ là mức độ một hoạt động, sản phẩm, dịch vụ hoặc hệ thống công nghệ đáp ứng các yêu cầu pháp lý có liên quan trong suốt quá trình triển khai và vận hành. Vì vậy, không nên đánh giá chỉ bằng câu hỏi “hoạt động này có hợp pháp hay không”, mà cần xác định hoạt động đó chịu sự điều chỉnh của những quy định nào và đã đáp ứng từng nghĩa vụ tương ứng đến đâu.
Một đánh giá có giá trị thường phải xem xét đồng thời:
· Đối tượng và phạm vi pháp luật áp dụng
· Điều kiện kinh doanh, giấy phép hoặc chấp thuận bắt buộc
· Yêu cầu kỹ thuật và an toàn có liên quan
· Quản lý dữ liệu và thông tin
· Quyền sở hữu trí tuệ
· Nghĩa vụ đối với khách hàng, người dùng và đối tác
· Hồ sơ, bằng chứng chứng minh việc tuân thủ
· Cơ chế giám sát, xử lý và khắc phục khi phát hiện sai lệch
Điểm quan trọng là tuân thủ không phải trạng thái chỉ có “có” hoặc “không”. Một hoạt động có thể đáp ứng yêu cầu về giấy phép nhưng chưa đáp ứng yêu cầu về dữ liệu; hoặc có quy trình bảo mật nhưng thiếu hồ sơ chứng minh việc thực hiện. Do đó, mức độ tuân thủ cần được đánh giá theo từng nhóm nghĩa vụ và tổng hợp thành một kết luận có căn cứ.
Tiêu chí đầu tiên là xác định đúng phạm vi pháp luật áp dụng
Trước khi chấm mức độ tuân thủ, cần xác định chính xác hoạt động công nghệ đang được đánh giá là gì, được thực hiện trong lĩnh vực nào và tạo ra những quan hệ pháp lý nào.
Phạm vi này thường phụ thuộc vào:
· Bản chất của công nghệ hoặc dịch vụ
· Mục đích và cách thức sử dụng công nghệ
· Đối tượng sử dụng hoặc chịu tác động
· Loại dữ liệu được thu thập, xử lý hoặc lưu trữ
· Hoạt động kinh doanh đi kèm
· Mức độ tác động đến người dùng, tổ chức hoặc hệ thống khác
· Các yêu cầu chuyên ngành có thể áp dụng
Đây là bước nền tảng vì bỏ sót một nhóm quy định ngay từ đầu có thể khiến toàn bộ đánh giá tuân thủ bị thiếu phạm vi.
Chẳng hạn, một hệ thống công nghệ có thể đồng thời liên quan đến yêu cầu về hoạt động kinh doanh, dữ liệu, an toàn thông tin, sở hữu trí tuệ và bảo vệ người tiêu dùng. Nếu chỉ kiểm tra giấy phép hoạt động mà bỏ qua các nghĩa vụ phát sinh từ dữ liệu hoặc quyền của người dùng thì chưa thể kết luận rằng hệ thống đã tuân thủ đầy đủ.
Những nhóm tiêu chí nào cần được kiểm tra để đánh giá mức độ tuân thủ?
Điều kiện pháp lý và giấy phép
Cần kiểm tra hoạt động công nghệ có thuộc trường hợp phải đăng ký, cấp phép, xin chấp thuận hoặc đáp ứng điều kiện trước khi triển khai hay không.
Các điểm cần đối chiếu gồm:
· Hoạt động có được phép thực hiện hay không
· Có điều kiện kinh doanh hoặc điều kiện hoạt động chuyên ngành hay không
· Giấy phép hoặc chấp thuận có tồn tại và còn hiệu lực hay không
· Chủ thể thực hiện có đáp ứng điều kiện tương ứng hay không
· Phạm vi hoạt động thực tế có vượt quá phạm vi được phép hay không
· Có nghĩa vụ thông báo, đăng ký hoặc báo cáo định kỳ hay không
Đây là nhóm tiêu chí có tính “điều kiện đầu vào”. Nếu một hoạt động bắt buộc phải có giấy phép nhưng chưa được cấp phép thì việc đáp ứng tốt các tiêu chí vận hành khác cũng không loại bỏ được vấn đề pháp lý cốt lõi đó.
Yêu cầu về dữ liệu và thông tin
Nếu công nghệ có thu thập, lưu trữ, phân tích hoặc chia sẻ dữ liệu, cần đánh giá cách xử lý dữ liệu có phù hợp với nghĩa vụ pháp lý tương ứng hay không.
Các tiêu chí có thể bao gồm:
· Xác định loại dữ liệu được xử lý
· Xác định mục đích xử lý
· Xác định căn cứ cho việc thu thập và sử dụng
· Kiểm soát quyền truy cập
· Bảo đảm an toàn trong lưu trữ và truyền dữ liệu
· Kiểm soát việc chia sẻ hoặc chuyển dữ liệu
· Quản lý thời hạn lưu giữ
· Xử lý yêu cầu của chủ thể dữ liệu khi pháp luật quy định
· Có quy trình xử lý sự cố hoặc vi phạm dữ liệu
Không nên đánh giá “bảo mật dữ liệu” chỉ bằng việc hệ thống có mật khẩu, mã hóa hoặc tường lửa. Tiêu chí tuân thủ phải xem xét toàn bộ vòng đời dữ liệu và các nghĩa vụ pháp lý phát sinh trong từng khâu.
An toàn thông tin và yêu cầu kỹ thuật
Đối với hệ thống công nghệ có rủi ro về an toàn thông tin hoặc vận hành kỹ thuật, cần kiểm tra các yêu cầu pháp lý, tiêu chuẩn hoặc quy chuẩn kỹ thuật áp dụng.
Việc đánh giá có thể tập trung vào:
· Kiểm soát truy cập
· Quản lý tài khoản và phân quyền
· Bảo vệ hệ thống trước truy cập trái phép
· Sao lưu và khôi phục dữ liệu
· Giám sát và ghi nhận sự kiện
· Quản lý lỗ hổng và sự cố
· Kiểm thử hoặc đánh giá an toàn khi cần thiết
· Quy trình ứng phó và khắc phục sự cố
Tiêu chí kỹ thuật chỉ có giá trị trong đánh giá tuân thủ khi được liên hệ với yêu cầu pháp lý hoặc nghĩa vụ áp dụng cụ thể, thay vì chỉ liệt kê các biện pháp kỹ thuật đang sử dụng.
Sở hữu trí tuệ và quyền sử dụng công nghệ
Cần xác định công nghệ, phần mềm, dữ liệu, nội dung hoặc tài sản trí tuệ được sử dụng có quyền sử dụng hợp pháp hay không.
Các điểm cần kiểm tra gồm:
· Quyền sở hữu hoặc quyền sử dụng phần mềm
· Giấy phép đối với thư viện, nền tảng hoặc thành phần bên thứ ba
· Quyền sử dụng dữ liệu và nội dung
· Quyền đối với sáng chế, thiết kế hoặc giải pháp kỹ thuật nếu có
· Điều khoản chuyển giao hoặc cấp phép
· Phạm vi quyền sử dụng so với cách thức khai thác thực tế
Một hệ thống có thể vận hành ổn định về mặt kỹ thuật nhưng vẫn phát sinh rủi ro tuân thủ nếu doanh nghiệp sử dụng tài sản trí tuệ vượt quá phạm vi quyền được cấp.
Nghĩa vụ đối với khách hàng, người dùng và đối tác
Nếu công nghệ được cung cấp dưới dạng sản phẩm hoặc dịch vụ, cần đánh giá các nghĩa vụ phát sinh trong quan hệ với người dùng và đối tác.
Có thể xem xét:
· Điều khoản cung cấp dịch vụ
· Thông tin cung cấp cho người dùng
· Cơ chế chấp thuận và xác nhận
· Quyền và nghĩa vụ của các bên
· Điều kiện sử dụng
· Cơ chế tiếp nhận và giải quyết khiếu nại
· Trách nhiệm khi dịch vụ xảy ra sự cố
· Quy định về hoàn tiền, bồi thường hoặc xử lý vi phạm nếu thuộc trường hợp pháp luật điều chỉnh
Tiêu chí quan trọng là thông tin và cam kết thực tế phải thống nhất với cách dịch vụ vận hành, tránh tình trạng điều khoản pháp lý ghi một cách nhưng hệ thống thực tế thực hiện theo cách khác.
Có thể đo mức độ tuân thủ bằng ma trận tiêu chí thay vì đánh giá định tính
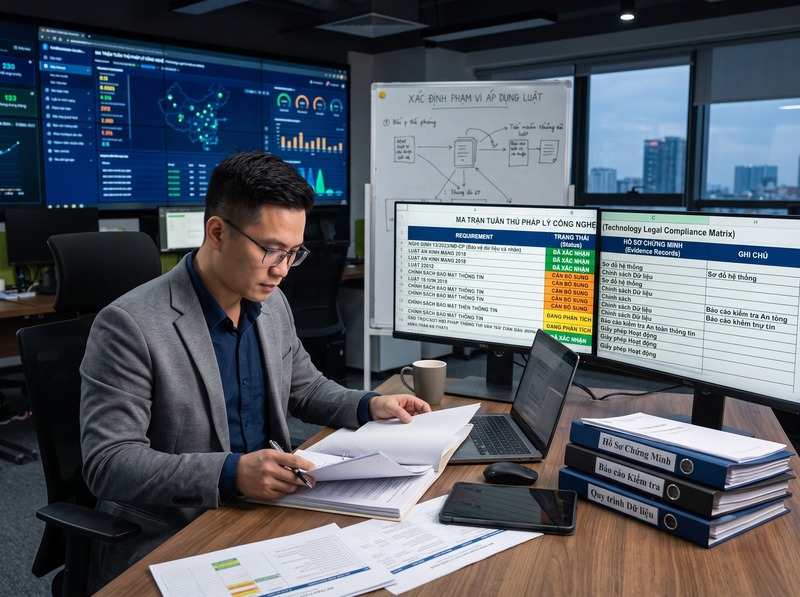
Một cách đánh giá có hệ thống là lập ma trận tuân thủ, trong đó mỗi nghĩa vụ pháp lý được chuyển thành một tiêu chí có thể kiểm tra.
Ví dụ:
|
Nhóm tiêu chí |
Nội dung cần kiểm tra |
Bằng chứng cần có |
|
Điều kiện pháp lý |
Có đáp ứng điều kiện và giấy phép áp dụng không |
Giấy phép, đăng ký, hồ sơ chấp thuận |
|
Dữ liệu |
Việc thu thập và xử lý dữ liệu có đúng yêu cầu không |
Chính sách, quy trình, nhật ký xử lý |
|
An toàn thông tin |
Các biện pháp kiểm soát có được triển khai không |
Hồ sơ kỹ thuật, kết quả kiểm tra, nhật ký |
|
Sở hữu trí tuệ |
Quyền sử dụng công nghệ và nội dung có hợp lệ không |
Hợp đồng, giấy phép, hồ sơ quyền |
|
Người dùng |
Nghĩa vụ cung cấp thông tin và bảo vệ quyền lợi có được đáp ứng không |
Điều khoản, thông báo, hồ sơ xử lý khiếu nại |
|
Vận hành |
Hoạt động thực tế có đúng phạm vi được phép không |
Quy trình, hồ sơ vận hành, báo cáo |
|
Giám sát |
Có cơ chế phát hiện và khắc phục sai lệch không |
Biên bản kiểm tra, kế hoạch khắc phục |
Từ ma trận này, từng tiêu chí có thể được phân loại theo trạng thái như:
· Đáp ứng
· Đáp ứng một phần
· Chưa đáp ứng
· Không áp dụng
Cách này có ưu điểm là biến một khái niệm khó đo như “tuân thủ pháp luật” thành một tập hợp yêu cầu có thể kiểm tra, đối chiếu và truy xuất bằng chứng.
Bằng chứng và khả năng kiểm chứng quyết định độ tin cậy của kết quả đánh giá
Một kết luận “đã tuân thủ” chỉ có giá trị khi có căn cứ chứng minh. Vì vậy, ngoài việc xác định tiêu chí, cần đánh giá evidence coverage — tức mỗi kết luận quan trọng đã có bằng chứng tương ứng hay chưa.
Bằng chứng có thể bao gồm:
· Văn bản pháp lý và yêu cầu pháp lý áp dụng
· Giấy phép, đăng ký hoặc chấp thuận
· Hợp đồng và thỏa thuận
· Chính sách và quy trình nội bộ
· Hồ sơ đào tạo hoặc phân quyền
· Hồ sơ kiểm tra, đánh giá
· Nhật ký hệ thống
· Báo cáo sự cố
· Kết quả kiểm thử hoặc đánh giá kỹ thuật
· Hồ sơ khắc phục sai phạm
Cần phân biệt giữa có quy trình và đã thực hiện quy trình. Một doanh nghiệp có chính sách bảo mật nhưng không có bằng chứng cho thấy chính sách được triển khai và kiểm tra thì chưa đủ cơ sở để kết luận mức độ tuân thủ thực tế.
Do đó, một tiêu chí đánh giá tốt phải trả lời được ba câu hỏi:
1. Yêu cầu pháp lý là gì?
2. Hoạt động thực tế đang đáp ứng yêu cầu đó như thế nào?
3. Bằng chứng nào chứng minh việc đáp ứng?
Mức độ tuân thủ cần xem xét cả giới hạn, ngoại lệ và khả năng khắc phục
Không nên kết luận tuân thủ chỉ dựa trên những trường hợp hoạt động bình thường. Cần kiểm tra cả điều kiện khiến một kết luận có thể thay đổi.
Ví dụ, một quy trình có thể phù hợp trong điều kiện thông thường nhưng phát sinh nghĩa vụ khác khi:
· Phạm vi xử lý dữ liệu thay đổi
· Công nghệ được triển khai cho nhóm người dùng khác
· Có bên thứ ba tham gia
· Dữ liệu được chia sẻ hoặc chuyển giao
· Hệ thống xảy ra sự cố
· Hoạt động mở rộng sang lĩnh vực hoặc thị trường khác
· Giấy phép hoặc điều kiện pháp lý thay đổi
Vì vậy, đánh giá tuân thủ nên bao gồm cả boundary và exception: khi nào yêu cầu được áp dụng, khi nào không áp dụng và điều kiện nào làm phát sinh nghĩa vụ bổ sung.
Bên cạnh đó, mức độ trưởng thành của cơ chế khắc phục cũng là một chỉ báo quan trọng. Một hệ thống kiểm soát tốt không chỉ phát hiện vi phạm mà còn phải có khả năng:
· Xác định nguyên nhân
· Phân loại mức độ ảnh hưởng
· Khắc phục sai lệch
· Ngăn tái diễn
· Theo dõi đến khi hoàn tất
· Lưu lại bằng chứng xử lý
Do đó, hai hoạt động cùng có một sai phạm nhưng có thể có mức độ rủi ro khác nhau nếu một bên có cơ chế phát hiện và khắc phục hiệu quả hơn.
Có thể kết luận mức độ tuân thủ dựa trên những tiêu chí tổng hợp nào?
Từ các nhóm trên, một khung đánh giá thực tế có thể tập trung vào 6 tiêu chí cốt lõi:
1. Phạm vi pháp lý: Đã xác định đầy đủ các quy định và nghĩa vụ áp dụng chưa?
2. Mức đáp ứng: Hoạt động thực tế có đáp ứng từng yêu cầu pháp lý tương ứng không?
3. Điều kiện và giấy phép: Các điều kiện, đăng ký, giấy phép hoặc chấp thuận bắt buộc đã được đáp ứng chưa?
4. Bằng chứng: Có hồ sơ đủ để chứng minh việc tuân thủ không?
5. Giới hạn và rủi ro: Các ngoại lệ, điều kiện, rủi ro và tình huống phát sinh đã được kiểm soát chưa?
6. Giám sát và khắc phục: Có cơ chế theo dõi, phát hiện, xử lý và ngăn tái diễn vi phạm không?
Từ đó có thể xây dựng một thang đánh giá nội bộ, chẳng hạn phân biệt giữa tuân thủ đầy đủ, tuân thủ một phần và chưa tuân thủ. Tuy nhiên, mức xếp loại chỉ có ý nghĩa khi tiêu chí, bằng chứng và ngưỡng đánh giá được xác định trước; không nên tự đặt một tỷ lệ phần trăm rồi coi đó là “mức độ hợp pháp” nếu không có cơ sở pháp lý hoặc phương pháp đánh giá phù hợp.
Một hoạt động công nghệ được đánh giá tuân thủ pháp luật một cách đáng tin cậy khi không chỉ “có vẻ hợp pháp”, mà có thể đối chiếu từng nghĩa vụ với hoạt động thực tế, điều kiện áp dụng, bằng chứng chứng minh và cơ chế xử lý khi có sai lệch. Vì vậy, trọng tâm của đánh giá là xây dựng được một chuỗi rõ ràng: yêu cầu pháp lý → tiêu chí kiểm tra → bằng chứng → kết quả → rủi ro và biện pháp khắc phục.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
