
Cách phân định trách nhiệm xử lý dữ liệu giữa nhiều chủ thể
Mục lục
- Khi nào nhiều chủ thể cùng được xem là bên quyết định xử lý dữ liệu?
- Trách nhiệm được phân định theo mục đích, phương tiện và công đoạn xử lý
- Thỏa thuận phân định không loại trừ trách nhiệm pháp lý
- Quyền của chủ thể dữ liệu vẫn phải được bảo đảm xuyên suốt
- Cách lập ma trận trách nhiệm khi nhiều bên cùng quyết định
Khi nhiều chủ thể cùng quyết định mục đích và phương tiện xử lý dữ liệu, việc phân định trách nhiệm phải dựa trên vai trò thực tế, phạm vi quyết định và thỏa thuận giữa các bên, không chỉ dựa vào tên gọi trong hợp đồng.
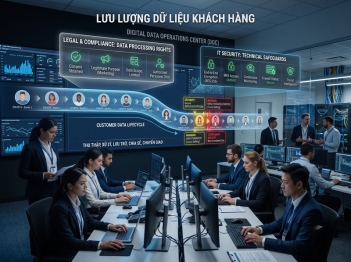
Khi nhiều tổ chức hoặc cá nhân cùng tham gia quyết định mục đích xử lý dữ liệu cá nhân, trách nhiệm không nên được chia đơn thuần theo phần việc kỹ thuật. Cần xác định trước ai quyết định mục đích, ai quyết định phương tiện, ai trực tiếp xử lý và mỗi bên chịu trách nhiệm đối với phần nào của hoạt động xử lý.
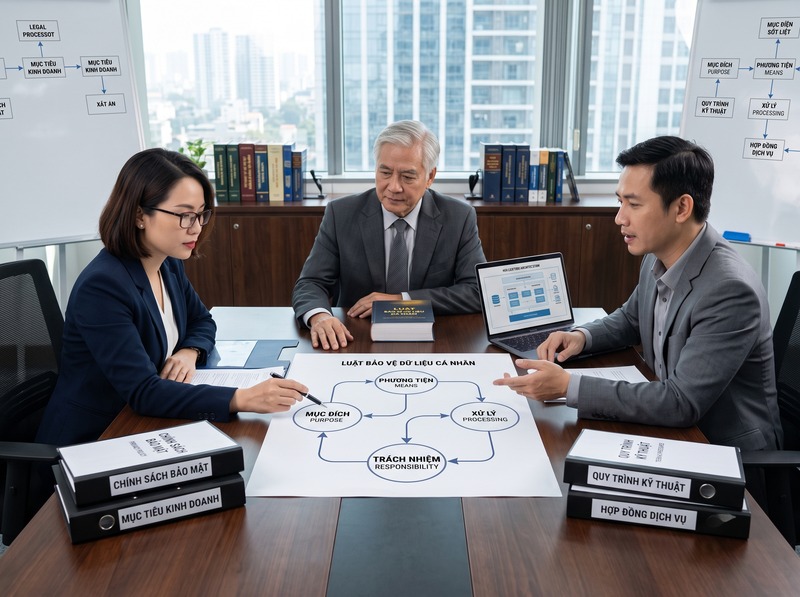
Theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 01/01/2026, bên kiểm soát dữ liệu cá nhân là cơ quan, tổ chức, cá nhân quyết định mục đích và phương tiện xử lý dữ liệu cá nhân. Luật cũng quy định bên kiểm soát phải nêu rõ trách nhiệm, quyền và nghĩa vụ của các bên trong thỏa thuận, hợp đồng liên quan đến xử lý dữ liệu.
Khi nào nhiều chủ thể cùng được xem là bên quyết định xử lý dữ liệu?
Điểm cốt lõi là quyền quyết định thực tế, không phải tên gọi của các bên.
Nếu một bên chỉ thực hiện xử lý theo yêu cầu và hợp đồng của bên khác thì về nguyên tắc đó là bên xử lý dữ liệu cá nhân. Ngược lại, bên quyết định mục đích và phương tiện xử lý thuộc vai trò bên kiểm soát dữ liệu cá nhân. Trường hợp một chủ thể vừa quyết định mục đích, phương tiện vừa trực tiếp xử lý thì thuộc vai trò bên kiểm soát và xử lý dữ liệu cá nhân.
Vì vậy, khi hai hoặc nhiều bên cùng tham gia quyết định mục đích và phương tiện, cần xem xét riêng từng bên:
· Bên nào quyết định dữ liệu nào được xử lý
· Bên nào quyết định mục đích sử dụng dữ liệu
· Bên nào quyết định hoặc cùng quyết định cách thức, phương tiện xử lý
· Bên nào trực tiếp thực hiện các hoạt động như thu thập, phân tích, lưu trữ, cung cấp hoặc chuyển giao
· Bên nào kiểm soát hệ thống hoặc dịch vụ được sử dụng để xử lý
Việc một bên không trực tiếp vận hành hệ thống không đồng nghĩa bên đó chỉ là bên xử lý. Nếu bên đó vẫn có quyền quyết định mục đích và phương tiện xử lý thì vai trò pháp lý phải được đánh giá theo quyền quyết định thực tế.
Trách nhiệm được phân định theo mục đích, phương tiện và công đoạn xử lý
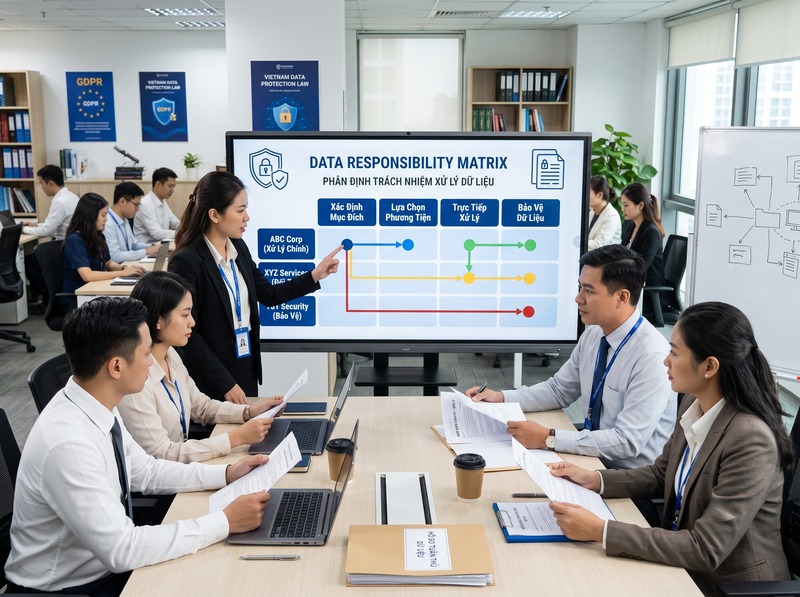
Cách phân định hiệu quả nhất là tách hoạt động xử lý thành từng nhiệm vụ và gắn mỗi nhiệm vụ với chủ thể có quyền quyết định hoặc trực tiếp thực hiện.
Đối với bên kiểm soát dữ liệu cá nhân, Điều 37 Luật Bảo vệ dữ liệu cá nhân yêu cầu bên này nêu rõ trách nhiệm, quyền và nghĩa vụ của các bên liên quan; quyết định mục đích và phương tiện xử lý; áp dụng biện pháp quản lý, kỹ thuật bảo vệ dữ liệu; bảo đảm quyền của chủ thể dữ liệu và chịu trách nhiệm trước chủ thể dữ liệu về thiệt hại do quá trình xử lý gây ra.
Đối với bên xử lý dữ liệu cá nhân, trách nhiệm gắn với việc thực hiện xử lý theo thỏa thuận, hợp đồng, áp dụng biện pháp bảo vệ dữ liệu và chịu trách nhiệm trước bên kiểm soát về thiệt hại do quá trình xử lý gây ra.
Nếu một bên vừa quyết định mục đích, phương tiện vừa trực tiếp xử lý dữ liệu, Luật quy định bên kiểm soát và xử lý dữ liệu cá nhân phải thực hiện đầy đủ trách nhiệm của cả bên kiểm soát và bên xử lý.
Do đó, một ma trận trách nhiệm nên trả lời tối thiểu các câu hỏi:
|
Nội dung cần phân định |
Chủ thể chịu trách nhiệm |
|
Xác định mục đích xử lý |
Bên có quyền quyết định mục đích |
|
Xác định phương tiện xử lý |
Bên có quyền quyết định phương tiện |
|
Trực tiếp xử lý dữ liệu |
Bên thực hiện xử lý |
|
Bảo vệ dữ liệu |
Chủ thể theo vai trò và phạm vi nghĩa vụ tương ứng |
|
Bảo đảm quyền của chủ thể dữ liệu |
Bên kiểm soát hoặc bên kiểm soát và xử lý |
|
Xử lý vi phạm |
Các bên có liên quan theo nghĩa vụ pháp luật và thỏa thuận |
Điểm quan trọng là phân công nội bộ không làm mất đi nghĩa vụ pháp lý vốn gắn với vai trò của từng bên.
Thỏa thuận phân định không loại trừ trách nhiệm pháp lý
Các bên nên ghi nhận rõ việc phân công trong hợp đồng hoặc thỏa thuận xử lý dữ liệu, nhưng không nên hiểu rằng chỉ cần hợp đồng giao trách nhiệm cho một bên thì các bên còn lại đương nhiên được miễn trách nhiệm.
Điều 37 đặt trách nhiệm cho bên kiểm soát phải nêu rõ trách nhiệm, quyền và nghĩa vụ của các bên trong thỏa thuận, hợp đồng liên quan đến xử lý dữ liệu cá nhân. Đồng thời, bên kiểm soát vẫn có trách nhiệm bảo đảm quyền của chủ thể dữ liệu và chịu trách nhiệm trước chủ thể dữ liệu về thiệt hại do quá trình xử lý gây ra.
Vì vậy, thỏa thuận giữa nhiều bên nên phân định ít nhất:
· Phạm vi mục đích xử lý của từng bên
· Quyền quyết định đối với phương tiện và hệ thống xử lý
· Phạm vi dữ liệu mỗi bên được tiếp cận
· Trách nhiệm bảo mật và bảo vệ dữ liệu
· Cơ chế xử lý yêu cầu của chủ thể dữ liệu
· Cơ chế phát hiện, thông báo và khắc phục vi phạm
· Trách nhiệm lập, cập nhật hồ sơ và cung cấp thông tin khi cần
· Cách phối hợp khi phát sinh thiệt hại hoặc tranh chấp
Như vậy, phân định trách nhiệm là cơ chế tổ chức việc tuân thủ, chứ không phải công cụ để loại bỏ trách nhiệm mà pháp luật đã gắn với vai trò của một chủ thể.
Quyền của chủ thể dữ liệu vẫn phải được bảo đảm xuyên suốt
Việc có nhiều bên tham gia không được khiến chủ thể dữ liệu phải tự xác định bên nào chịu trách nhiệm cho từng quyền của mình.
Luật Bảo vệ dữ liệu cá nhân ghi nhận nhiều quyền của chủ thể dữ liệu, bao gồm quyền được biết, đồng ý hoặc không đồng ý, truy cập và chỉnh sửa, yêu cầu cung cấp hoặc xóa dữ liệu, hạn chế hoặc phản đối xử lý, khiếu nại, tố cáo, khởi kiện và yêu cầu bồi thường theo quy định.
Do đó, khi nhiều bên cùng tham gia xử lý, cơ chế vận hành cần xác định rõ:
Ai tiếp nhận yêu cầu → ai xác minh → ai thực hiện → ai phối hợp → ai phản hồi cho chủ thể dữ liệu
Ví dụ, nếu doanh nghiệp A và doanh nghiệp B cùng tham gia một dịch vụ có sử dụng dữ liệu khách hàng, việc A chịu trách nhiệm tiếp nhận yêu cầu không có nghĩa B có thể đứng ngoài. Nếu yêu cầu liên quan đến dữ liệu hoặc hoạt động do B kiểm soát, hai bên vẫn cần có cơ chế phối hợp để bảo đảm quyền của chủ thể dữ liệu được thực hiện đúng.
Đây cũng là lý do việc phân định trách nhiệm phải gắn với quy trình xử lý thực tế, thay vì chỉ dừng ở một điều khoản chung trong hợp đồng.
Cách lập ma trận trách nhiệm khi nhiều bên cùng quyết định
Một cách thực tế là lập ma trận theo từng hoạt động xử lý thay vì phân chia trách nhiệm theo tỷ lệ cố định giữa các bên.
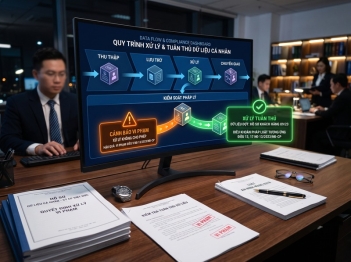
Trước hết, xác định toàn bộ chuỗi xử lý: mục đích → loại dữ liệu → phương tiện → hoạt động xử lý → bên trực tiếp thực hiện → quyền của chủ thể dữ liệu → sự cố và khắc phục.
Sau đó, với từng khâu, xác định:
1. Ai có quyền quyết định?
2. Xác định chủ thể quyết định mục đích hoặc phương tiện xử lý
3. Ai trực tiếp thực hiện?
4. Xác định bên thực hiện hoạt động xử lý trên thực tế
5. Ai phải chứng minh việc tuân thủ?
6. Gắn nghĩa vụ chứng minh với vai trò và yêu cầu pháp luật tương ứng
7. Ai là đầu mối đối ngoại?
8. Xác định bên tiếp nhận và điều phối yêu cầu của chủ thể dữ liệu hoặc cơ quan có thẩm quyền
9. Ai chịu trách nhiệm khi xảy ra thiệt hại?
10. Đối chiếu trách nhiệm pháp lý của từng vai trò, sau đó mới xác định cơ chế phân bổ trách nhiệm giữa các bên
Cách tiếp cận này giúp tránh một lỗi phổ biến: coi việc “chia việc” giữa các doanh nghiệp là đồng nghĩa với việc “chia trách nhiệm pháp lý”. Hai vấn đề này có liên quan nhưng không hoàn toàn giống nhau.
Đáng chú ý, Luật Bảo vệ dữ liệu cá nhân hiện hành xác định bên kiểm soát dữ liệu cá nhân theo việc quyết định mục đích và phương tiện xử lý, đồng thời quy định riêng về bên kiểm soát và xử lý dữ liệu cá nhân. Luật không xây dựng một điều khoản riêng mang tên “bên đồng kiểm soát” như một số hệ thống pháp luật khác, vì vậy khi nhiều chủ thể cùng tham gia quyết định, cần đặc biệt chú ý đến việc xác định vai trò thực tế và phân định trách nhiệm bằng thỏa thuận phù hợp với luật.
Khi nhiều chủ thể cùng quyết định mục đích xử lý dữ liệu, nguyên tắc an toàn là phân định theo quyền quyết định và hoạt động thực tế, ghi nhận rõ trong thỏa thuận, nhưng không dùng thỏa thuận để phủ nhận trách nhiệm pháp lý của từng vai trò. Theo Luật Bảo vệ dữ liệu cá nhân 2025, bên kiểm soát giữ trách nhiệm trọng tâm về mục đích, phương tiện, quyền của chủ thể dữ liệu và thiệt hại do quá trình xử lý, trong khi bên xử lý chịu trách nhiệm đối với phần xử lý mà mình thực hiện theo thỏa thuận.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
