
Những nghĩa vụ khi xảy ra lộ dữ liệu
Mục lục
- Khi xảy ra lộ dữ liệu, trước hết phải xác định đúng vai trò của từng bên
- Nghĩa vụ thông báo phải được thực hiện đúng chủ thể và thời hạn
- Phải lập biên bản và phối hợp xử lý sự cố
- Phải tiếp tục bảo vệ dữ liệu và khắc phục nguyên nhân gây lộ
- Không được che giấu hoặc báo cáo sai bản chất sự cố
- Nghĩa vụ khi lộ dữ liệu có thể khác theo loại dữ liệu và lĩnh vực
- Có thể hình dung nghĩa vụ sau lộ dữ liệu theo một chuỗi xử lý
- Kết luận
Khi dữ liệu cá nhân bị mất, lộ hoặc xảy ra vi phạm, chủ thể xử lý không chỉ phải khắc phục sự cố mà còn phải thông báo, lập biên bản, phối hợp xử lý và thực hiện các biện pháp bảo vệ theo đúng vai trò pháp lý của mình.
Theo pháp luật Việt Nam hiện hành, từ ngày 01/01/2026, việc xử lý dữ liệu cá nhân chịu sự điều chỉnh của Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP. Khi xảy ra lộ, mất hoặc vi phạm dữ liệu cá nhân, nghĩa vụ cụ thể phụ thuộc vào vai trò của chủ thể: bên kiểm soát dữ liệu cá nhân, bên xử lý dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân hoặc bên thứ ba.
Điểm quan trọng là bên xử lý dữ liệu cá nhân không thể coi việc phát hiện sự cố là trách nhiệm riêng của bên kiểm soát. Luật quy định bên xử lý phải thông báo kịp thời cho bên kiểm soát hoặc bên kiểm soát và xử lý khi phát hiện hành vi vi phạm; đồng thời phải thực hiện các biện pháp bảo vệ và phối hợp với cơ quan có thẩm quyền theo quy định.
Khi xảy ra lộ dữ liệu, trước hết phải xác định đúng vai trò của từng bên
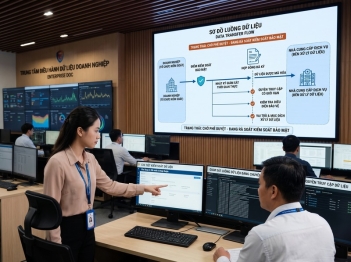
Luật phân biệt khá rõ các vai trò trong chuỗi xử lý dữ liệu. Bên kiểm soát dữ liệu cá nhân là chủ thể quyết định mục đích và phương tiện xử lý; bên xử lý dữ liệu cá nhân là chủ thể xử lý theo yêu cầu của bên kiểm soát thông qua hợp đồng; còn bên kiểm soát và xử lý dữ liệu cá nhân vừa quyết định mục đích, phương tiện vừa trực tiếp xử lý dữ liệu.
Sự phân biệt này có ý nghĩa trực tiếp khi xảy ra sự cố. Nghĩa vụ thông báo của bên xử lý không hoàn toàn giống nghĩa vụ của bên kiểm soát. Vì vậy, không nên mặc định rằng cứ xảy ra lộ dữ liệu thì mọi bên đều phải thực hiện cùng một thủ tục hoặc cùng một thời hạn.
Đối với bên xử lý dữ liệu cá nhân, các nghĩa vụ nền tảng gồm:
· Chỉ tiếp nhận dữ liệu sau khi có thỏa thuận hoặc hợp đồng xử lý dữ liệu cá nhân phù hợp
· Xử lý dữ liệu đúng thỏa thuận, hợp đồng với bên kiểm soát
· Thực hiện đầy đủ các biện pháp bảo vệ dữ liệu cá nhân
· Chịu trách nhiệm trước bên kiểm soát về thiệt hại do quá trình xử lý gây ra
· Ngăn chặn việc thu thập dữ liệu trái phép từ hệ thống, thiết bị hoặc dịch vụ của mình
· Phối hợp với Bộ Công an và cơ quan nhà nước có thẩm quyền khi xử lý vi phạm
Như vậy, khi có sự cố, việc phát hiện, thông báo và phối hợp xử lý phải được thực hiện đồng thời với việc kiểm soát và khắc phục nguyên nhân gây lộ dữ liệu.
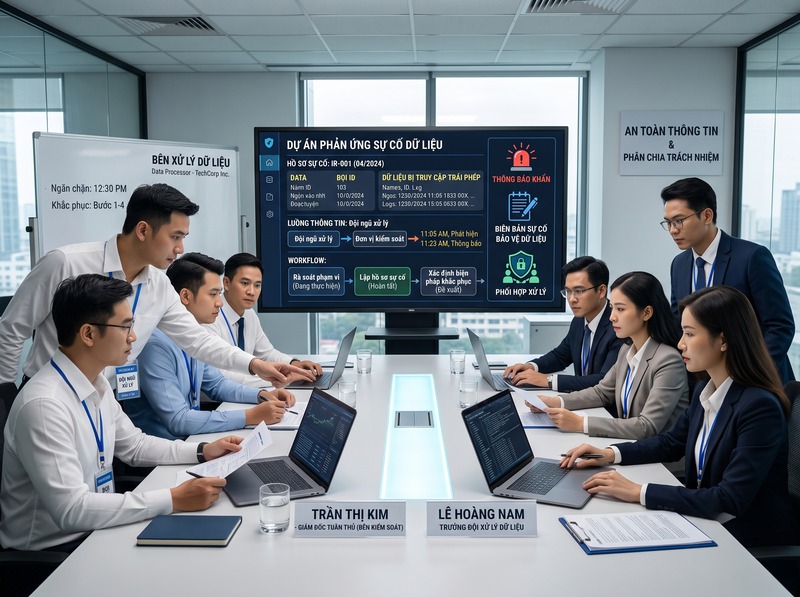
Nghĩa vụ thông báo phải được thực hiện đúng chủ thể và thời hạn
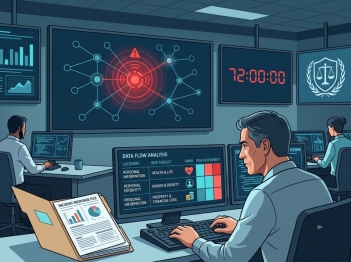
Điều 23 Luật Bảo vệ dữ liệu cá nhân quy định: bên kiểm soát dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân hoặc bên thứ ba khi phát hiện vi phạm có thể gây tổn hại đến quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội hoặc xâm phạm tính mạng, sức khỏe, danh dự, nhân phẩm, tài sản của chủ thể dữ liệu thì phải thông báo cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân chậm nhất 72 giờ kể từ khi phát hiện vi phạm.
Trong khi đó, nếu bên xử lý dữ liệu cá nhân là bên phát hiện hành vi vi phạm, luật yêu cầu bên này thông báo kịp thời cho bên kiểm soát dữ liệu cá nhân hoặc bên kiểm soát và xử lý dữ liệu cá nhân. Vì vậy, không nên hiểu đơn giản rằng mọi bên xử lý đều có cùng một mốc 72 giờ để tự mình thông báo cho cơ quan chuyên trách.
Ngoài trường hợp vi phạm gây nguy cơ hoặc thiệt hại thuộc phạm vi nêu trên, Điều 23 còn yêu cầu thông báo khi phát hiện hành vi vi phạm, khi dữ liệu bị xử lý sai mục đích hoặc không đúng thỏa thuận, hoặc khi không bảo đảm hoặc thực hiện không đúng quyền của chủ thể dữ liệu cá nhân.
Phải lập biên bản và phối hợp xử lý sự cố
Bên kiểm soát dữ liệu cá nhân và bên kiểm soát và xử lý dữ liệu cá nhân phải lập biên bản xác nhận việc xảy ra vi phạm và phối hợp với cơ quan chuyên trách bảo vệ dữ liệu cá nhân để xử lý. Đồng thời, các bên có liên quan phải ngăn chặn hành vi vi phạm, khắc phục hậu quả và phối hợp trong quá trình xử lý.
Đây là điểm quan trọng vì nghĩa vụ sau sự cố không kết thúc khi thông báo đã được gửi. Chủ thể xử lý phải chuyển từ trạng thái "phát hiện" sang ngăn chặn – khắc phục – phối hợp – lưu lại căn cứ xử lý.
Nghị định 356/2025/NĐ-CP quy định nội dung thông báo phải thể hiện tối thiểu:
· Thời gian, địa điểm, hành vi vi phạm, tổ chức hoặc cá nhân liên quan
· Loại dữ liệu cá nhân và số lượng dữ liệu bị ảnh hưởng
· Thông tin liên hệ của bộ phận, nhân sự hoặc tổ chức phụ trách bảo vệ dữ liệu
· Hậu quả, thiệt hại có thể xảy ra
· Biện pháp đã hoặc đang được thực hiện để xử lý và giảm thiểu tác hại
Do đó, thông báo không nên chỉ ghi nhận rằng "đã xảy ra sự cố". Nội dung phải đủ để cơ quan có thẩm quyền đánh giá bản chất, phạm vi, hậu quả và biện pháp ứng phó.
Phải tiếp tục bảo vệ dữ liệu và khắc phục nguyên nhân gây lộ
Nghĩa vụ bảo vệ dữ liệu tồn tại xuyên suốt quá trình xử lý, không chỉ xuất hiện sau khi xảy ra sự cố. Luật yêu cầu áp dụng các biện pháp quản lý, kỹ thuật phù hợp để bảo vệ dữ liệu và phải rà soát, cập nhật các biện pháp này khi cần thiết.
Vì vậy, sau khi phát hiện lộ hoặc mất dữ liệu, chủ thể xử lý cần tập trung vào việc ngăn chặn khả năng tiếp tục xâm phạm, xác định phạm vi dữ liệu bị ảnh hưởng và triển khai biện pháp khắc phục tương ứng. Đây cũng là cơ sở để thực hiện nghĩa vụ phối hợp với cơ quan có thẩm quyền khi được yêu cầu.
Đối với một số loại dữ liệu có rủi ro cao, nghĩa vụ còn cụ thể hơn. Chẳng hạn, khi sự cố liên quan đến dữ liệu vị trí cá nhân hoặc dữ liệu sinh trắc học, bên kiểm soát hoặc bên kiểm soát và xử lý phải thông báo cho chủ thể dữ liệu bị ảnh hưởng trong thời hạn không quá 72 giờ, báo cáo cơ quan có thẩm quyền và lưu hồ sơ vi phạm tối thiểu 5 năm kể từ ngày khắc phục xong sự cố.
Trong lĩnh vực tài chính, ngân hàng và thông tin tín dụng, nếu xảy ra lộ hoặc mất dữ liệu cá nhân nhạy cảm, tổ chức, cá nhân trực tiếp thu thập dữ liệu phải thông báo cho cơ quan chuyên trách và chủ thể dữ liệu trong thời hạn không quá 72 giờ.
Không được che giấu hoặc báo cáo sai bản chất sự cố
Một nghĩa vụ quan trọng khác là phải bảo đảm tính trung thực của thông tin báo cáo. Việc cố ý che giấu hoặc cung cấp thông tin sai lệch về tính chất sự cố, quy mô, loại dữ liệu và số lượng chủ thể bị ảnh hưởng có thể dẫn tới xử phạt riêng về nghĩa vụ thông báo vi phạm.
Nghị định 330/2026/NĐ-CP, có hiệu lực từ ngày 19/08/2026, hiện quy định riêng về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân.
Đáng chú ý, hành vi không thông báo cho cơ quan chuyên trách trong các trường hợp luật yêu cầu có thể bị phạt từ 20 triệu đến 40 triệu đồng; thông báo chậm quá 72 giờ đối với vi phạm thuộc trường hợp có thể gây tổn hại theo Điều 23 có thể bị phạt từ 40 triệu đến 60 triệu đồng. Hành vi không thực hiện biện pháp ngăn chặn hoặc không khắc phục hậu quả có thể bị phạt từ 60 triệu đến 80 triệu đồng.
Đối với bên xử lý dữ liệu cá nhân, việc phát hiện vi phạm nhưng không thông báo kịp thời cho bên kiểm soát cũng là hành vi có thể bị xử phạt.
Nghĩa vụ khi lộ dữ liệu có thể khác theo loại dữ liệu và lĩnh vực
Không phải mọi sự cố dữ liệu đều có cùng mức độ và cùng thủ tục. Luật và Nghị định 356/2025/NĐ-CP đặt ra yêu cầu riêng đối với một số nhóm dữ liệu hoặc lĩnh vực có rủi ro cao, trong đó nổi bật là:
· Dữ liệu vị trí cá nhân
· Dữ liệu sinh trắc học
· Dữ liệu cá nhân nhạy cảm trong tài chính, ngân hàng và thông tin tín dụng
· Các hoạt động xử lý dữ liệu có tính chất hoặc quy mô đặc thù
Vì vậy, khi xảy ra sự cố, việc đầu tiên không nên chỉ là hỏi "có phải báo cáo hay không", mà cần xác định dữ liệu nào bị ảnh hưởng, ai bị ảnh hưởng, vai trò pháp lý của tổ chức là gì và sự cố thuộc trường hợp thông báo nào.
Có thể hình dung nghĩa vụ sau lộ dữ liệu theo một chuỗi xử lý
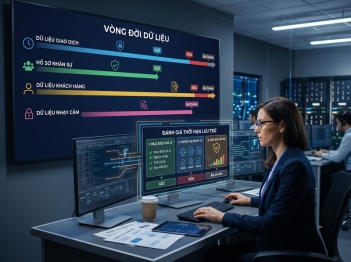
Một quy trình tuân thủ phù hợp có thể được nhìn nhận theo trình tự:
1. Phát hiện và xác định sự cố: xác định thời điểm, phạm vi, loại dữ liệu và các chủ thể liên quan
2. Thông báo nội bộ đúng vai trò: bên xử lý phải thông báo kịp thời cho bên kiểm soát hoặc bên kiểm soát và xử lý
3. Đánh giá nghĩa vụ thông báo bên ngoài: xác định có thuộc trường hợp phải thông báo cơ quan chuyên trách hoặc chủ thể dữ liệu hay không
4. Lập biên bản và hồ sơ: ghi nhận sự kiện, phạm vi ảnh hưởng và quá trình xử lý
5. Ngăn chặn và khắc phục: hạn chế tiếp tục lộ, mất hoặc truy cập trái phép và xử lý hậu quả
6. Phối hợp với cơ quan có thẩm quyền: cung cấp thông tin và thực hiện yêu cầu xử lý khi cần
7. Rà soát biện pháp bảo vệ: xác định nguyên nhân và cập nhật biện pháp quản lý, kỹ thuật để giảm nguy cơ tái diễn
Chuỗi này giúp phân biệt hai việc thường bị đánh đồng: thông báo sự cố và khắc phục sự cố. Thông báo là một nghĩa vụ pháp lý riêng; nó không thay thế nghĩa vụ ngăn chặn, khắc phục và phối hợp xử lý.
Kết luận
Khi dữ liệu cá nhân bị mất hoặc lộ, nghĩa vụ của chủ thể xử lý không chỉ dừng ở việc báo cho bên liên quan. Tùy vai trò pháp lý và loại sự cố, chủ thể có thể phải thông báo kịp thời, tuân thủ mốc 72 giờ trong trường hợp luật quy định, lập biên bản, cung cấp thông tin trung thực, ngăn chặn vi phạm, khắc phục hậu quả và phối hợp với cơ quan có thẩm quyền. Bên xử lý dữ liệu cá nhân đặc biệt phải thông báo kịp thời cho bên kiểm soát khi chính mình phát hiện vi phạm.
Từ ngày 19/08/2026, các hành vi vi phạm nghĩa vụ thông báo, không khắc phục hoặc không thực hiện biện pháp bảo vệ còn có thể bị xử phạt theo Nghị định 330/2026/NĐ-CP. Vì vậy, khi xảy ra sự cố, cần xử lý đồng thời cả nghĩa vụ thông báo, nghĩa vụ khắc phục và nghĩa vụ bảo vệ dữ liệu thay vì chỉ tập trung vào việc xác định nguyên nhân kỹ thuật.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
