
Yêu cầu khi chuyển giao dữ liệu giữa các tổ chức
Mục lục
- Xác định loại dữ liệu và vai trò của các bên trước khi chuyển giao
- Kiểm soát mục đích, căn cứ pháp lý và phạm vi dữ liệu được chuyển
- Thỏa thuận chuyển giao phải phân bổ rõ quyền, nghĩa vụ và trách nhiệm
- Kiểm soát bảo mật, truy cập và toàn bộ quá trình xử lý
- Chuyển dữ liệu ra nước ngoài phải được kiểm soát theo cơ chế riêng
- Kiểm soát sau chuyển giao: lưu trữ, xóa hủy, giám sát và xử lý vi phạm
Chuyển giao dữ liệu giữa các tổ chức cần kiểm soát về mục đích, căn cứ pháp lý, phạm vi dữ liệu, bên nhận, thỏa thuận, bảo mật, lưu trữ, xóa hủy và trách nhiệm khi xảy ra vi phạm
Khi chuyển giao dữ liệu giữa các tổ chức, không nên chỉ xem đây là hoạt động trao đổi thông tin về mặt kỹ thuật. Về pháp lý, tổ chức chuyển dữ liệu cần xác định dữ liệu thuộc loại nào, căn cứ nào cho phép chuyển, bên nhận được xử lý đến đâu, trách nhiệm của từng bên và cơ chế bảo vệ dữ liệu trong suốt vòng đời xử lý.
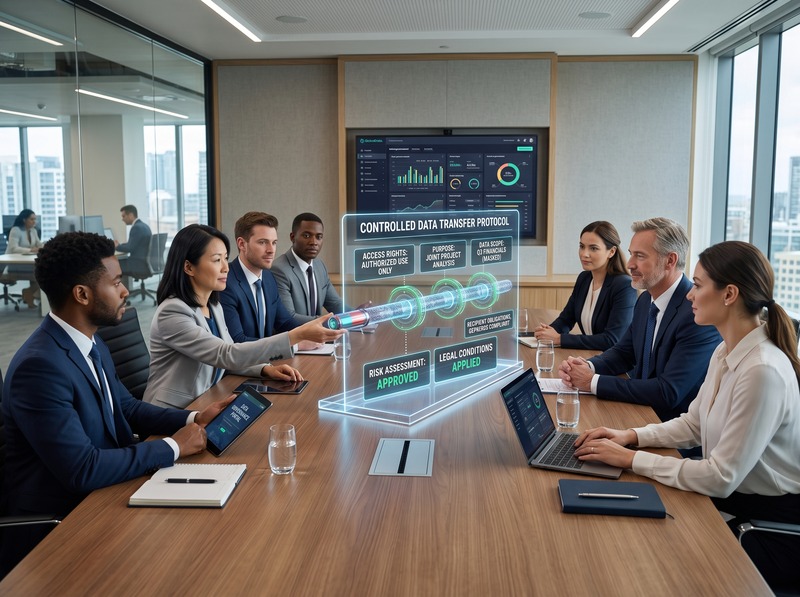
Từ ngày 01/01/2026, khung pháp lý về bảo vệ dữ liệu cá nhân đã chuyển sang Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP; Nghị định 13/2023/NĐ-CP đã hết hiệu lực từ thời điểm này.
Xác định loại dữ liệu và vai trò của các bên trước khi chuyển giao
Bước đầu tiên là xác định chính xác dữ liệu nào được chuyển giao. Nếu dữ liệu là dữ liệu cá nhân, tổ chức phải đặt hoạt động chuyển giao trong khuôn khổ pháp luật về bảo vệ dữ liệu cá nhân. Nếu dữ liệu đồng thời thuộc nhóm dữ liệu cốt lõi hoặc dữ liệu quan trọng, có thể phát sinh thêm yêu cầu theo pháp luật về dữ liệu.
Đối với dữ liệu cá nhân, Nghị định 356/2025/NĐ-CP yêu cầu thỏa thuận chuyển giao phải xác định rõ đối tượng chủ thể dữ liệu và loại dữ liệu được chuyển giao phù hợp với mục đích. Đối với dữ liệu cá nhân nhạy cảm, yêu cầu bảo mật còn cao hơn, bao gồm biện pháp bảo mật vật lý, mã hóa, ẩn danh và các biện pháp bảo mật khác trong quá trình chuyển giao.
Đồng thời, cần phân định vai trò của các bên, chẳng hạn bên kiểm soát dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân, bên xử lý dữ liệu cá nhân hoặc bên thứ ba. Việc xác định sai vai trò có thể dẫn tới phân bổ sai trách nhiệm pháp lý và kiểm soát không đúng đối tượng.
Information Gain quan trọng: trước khi hỏi "chuyển bằng cách nào", doanh nghiệp phải trả lời được ba câu hỏi: dữ liệu gì, ai đang kiểm soát dữ liệu và bên nhận sẽ xử lý dữ liệu với tư cách gì.
Kiểm soát mục đích, căn cứ pháp lý và phạm vi dữ liệu được chuyển
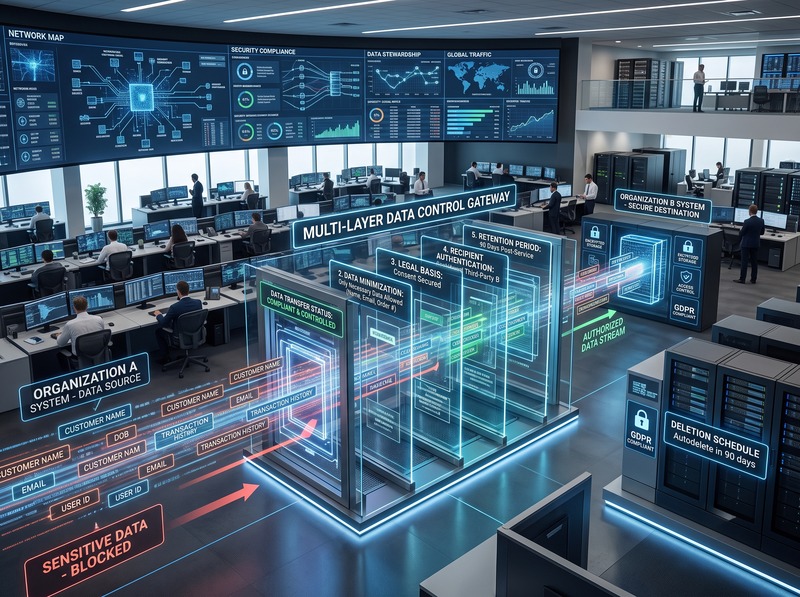
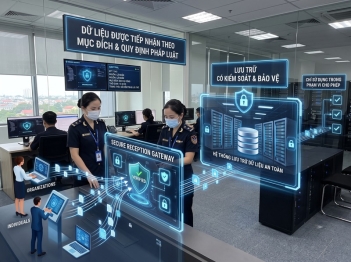
Chuyển giao phải có mục đích xác định và căn cứ pháp lý phù hợp. Không nên chuyển toàn bộ dữ liệu mà một bên đang có chỉ vì bên nhận có khả năng tiếp nhận về mặt kỹ thuật.
Theo Điều 7 Nghị định 356/2025/NĐ-CP, thỏa thuận chuyển giao dữ liệu cá nhân phải thể hiện mục đích chuyển giao, loại dữ liệu, thời hạn xử lý, yêu cầu xóa hoặc hủy sau khi hoàn thành mục đích, căn cứ pháp lý và trách nhiệm của các bên.
Vì vậy, phạm vi dữ liệu cần được giới hạn theo nguyên tắc:
· Dữ liệu được chuyển phải phù hợp với mục đích
· Chỉ chuyển loại dữ liệu thực sự cần thiết
· Không sử dụng dữ liệu cho mục đích khác với mục đích đã xác lập
· Xác định thời hạn xử lý và thời điểm xóa, hủy
· Kiểm soát việc bên nhận tiếp tục cung cấp dữ liệu cho bên thứ ba
Đối với một số hoạt động chuyển giao có thu phí để cung cấp dịch vụ hoặc phục vụ lợi ích hợp pháp của chủ thể dữ liệu, Nghị định còn yêu cầu cơ chế minh bạch để chủ thể dữ liệu biết mục đích, tổ chức tiếp nhận và xử lý dữ liệu; dữ liệu chuyển giao phải được giới hạn trong phạm vi mục đích đã được đồng ý.
Thỏa thuận chuyển giao phải phân bổ rõ quyền, nghĩa vụ và trách nhiệm
Một yêu cầu kiểm soát quan trọng là phải có thỏa thuận giữa bên chuyển và bên nhận khi thuộc trường hợp pháp luật quy định.
Đối với chuyển giao dữ liệu cá nhân theo các trường hợp được quy định tại Điều 17 Luật Bảo vệ dữ liệu cá nhân, Điều 7 Nghị định 356/2025/NĐ-CP yêu cầu thỏa thuận phải làm rõ ít nhất:
· Mục đích chuyển giao
· Đối tượng chủ thể dữ liệu và loại dữ liệu
· Thời hạn xử lý và yêu cầu xóa, hủy
· Căn cứ pháp lý của việc chuyển giao
· Trách nhiệm bảo vệ dữ liệu trong quá trình chuyển và xử lý
· Trách nhiệm thực hiện quyền của chủ thể dữ liệu
· Cơ chế phối hợp khi phát hiện vi phạm
Đặc biệt, nếu dữ liệu có thể được chuyển tiếp cho bên thứ ba, hợp đồng hoặc thỏa thuận cần kiểm soát rõ điều kiện và trách nhiệm của bên nhận.
Đối với dữ liệu cốt lõi, dữ liệu quan trọng được cung cấp hoặc ủy thác xử lý cho tổ chức, cá nhân khác, pháp luật về dữ liệu cũng yêu cầu thỏa thuận về mục đích, phương thức, phạm vi và nghĩa vụ bảo vệ an ninh; bên chuyển phải giám sát việc thực hiện nghĩa vụ của bên nhận.
Kiểm soát bảo mật, truy cập và toàn bộ quá trình xử lý
Thỏa thuận pháp lý sẽ không đủ nếu không có cơ chế kiểm soát kỹ thuật và tổ chức tương ứng.
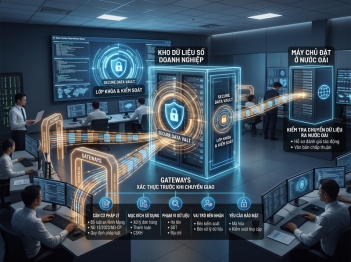
Đối với dữ liệu cá nhân, Nghị định 356/2025/NĐ-CP yêu cầu áp dụng các biện pháp bảo vệ phù hợp trong quá trình chuyển giao. Với dữ liệu cá nhân nhạy cảm, yêu cầu cụ thể hơn về bảo mật vật lý, mã hóa và ẩn danh. Đối với dữ liệu trên điện toán đám mây, Nghị định cũng quy định dữ liệu cá nhân phải được mã hóa khi lưu trữ và truyền, kết hợp với phân quyền truy cập nghiêm ngặt.
Về quản trị, tổ chức nên kiểm soát theo chuỗi:
Phân quyền → xác thực → truyền dữ liệu → lưu trữ → truy cập → giám sát → xóa/hủy
Điều này đặc biệt quan trọng vì rủi ro không chỉ phát sinh tại thời điểm "gửi" dữ liệu. Bên nhận có thể tiếp tục sao chép, lưu trữ, xử lý hoặc cung cấp dữ liệu cho bên khác sau khi giao dịch ban đầu đã hoàn tất.
Đối với dữ liệu cốt lõi và dữ liệu quan trọng, các biện pháp bảo vệ còn bao gồm quản lý, biện pháp kỹ thuật, an ninh vật lý, kiểm soát truy cập, kiểm tra an ninh mạng và quản lý nhân lực bảo vệ dữ liệu.
Chuyển dữ liệu ra nước ngoài phải được kiểm soát theo cơ chế riêng
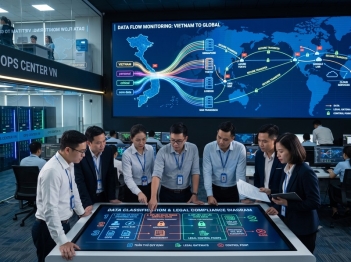
Nếu tổ chức Việt Nam chuyển dữ liệu cho tổ chức ở nước ngoài, hoặc dữ liệu được đưa tới máy chủ, nền tảng hay dịch vụ điện toán đám mây ở nước ngoài để tiếp tục xử lý, hoạt động này có thể thuộc chuyển dữ liệu cá nhân xuyên biên giới.
Nghị định 356/2025/NĐ-CP xác định các trường hợp này bao gồm chuyển dữ liệu từ Việt Nam cho tổ chức, cá nhân ở nước ngoài, chuyển dữ liệu tới máy chủ ngoài lãnh thổ Việt Nam và chuyển tới nền tảng ngoài Việt Nam để tiếp tục xử lý.
Trong trường hợp thuộc diện phải thực hiện đánh giá tác động, hồ sơ phải thể hiện thông tin các bên, mục đích và loại dữ liệu, luồng xử lý, việc xin sự đồng ý, chính sách lưu trữ/xóa/hủy, phương án bảo đảm an toàn và hệ thống xử lý dữ liệu sau khi nhận.
Đối với dữ liệu cốt lõi, dữ liệu quan trọng, pháp luật về dữ liệu cũng yêu cầu đánh giá tác động về tính hợp pháp, sự cần thiết, phạm vi, phương thức truyền và xử lý, rủi ro đối với an ninh, lợi ích quốc gia và quyền, lợi ích hợp pháp của các chủ thể liên quan. Văn bản giữa bên chuyển và bên nhận phải quy định mục đích, phương thức, phạm vi, thời hạn lưu trữ, kiểm soát bên thứ ba, biện pháp bảo vệ và trách nhiệm khi vi phạm.
Do đó, không nên mặc định rằng "chuyển dữ liệu cho đối tác nước ngoài" chỉ là một điều khoản thương mại thông thường. Cần kiểm tra riêng chế độ pháp lý áp dụng trước khi thực hiện.
Kiểm soát sau chuyển giao: lưu trữ, xóa hủy, giám sát và xử lý vi phạm
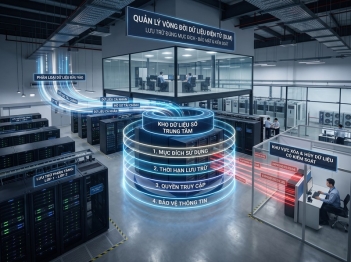
Kiểm soát pháp lý không kết thúc khi dữ liệu đã đến bên nhận. Tổ chức cần duy trì khả năng chứng minh:
· Dữ liệu đã chuyển cho ai
· Chuyển loại dữ liệu nào
· Dựa trên mục đích và căn cứ pháp lý nào
· Bên nhận được phép xử lý trong phạm vi nào
· Dữ liệu được lưu trữ trong bao lâu
· Khi nào phải xóa hoặc hủy
· Bên nhận có chuyển tiếp cho bên thứ ba hay không
· Biện pháp bảo vệ nào đã được áp dụng
· Ai chịu trách nhiệm khi xảy ra vi phạm
Đối với dữ liệu cốt lõi và dữ liệu quan trọng, pháp luật yêu cầu thiết lập hệ thống quản lý bảo vệ dữ liệu trong toàn bộ quá trình xử lý; việc lưu trữ phải có quy trình, sao lưu, phục hồi, ghi nhật ký và xóa, hủy khi hết thời hạn hoặc dữ liệu không còn cần thiết cho mục đích xử lý.
Với dữ liệu cá nhân, tổ chức cũng cần có cơ chế kiểm soát việc chia sẻ nội bộ và ngăn nhân sự chia sẻ trái phép dữ liệu với bên thứ ba.
Vì vậy, một quy trình chuyển giao hoàn chỉnh nên có điểm kiểm soát trước chuyển giao, trong chuyển giao và sau chuyển giao, thay vì chỉ kiểm tra hợp đồng tại thời điểm ký kết.
Tóm lại, yêu cầu cốt lõi khi chuyển giao dữ liệu giữa các tổ chức là phải kiểm soát đồng thời loại dữ liệu, mục đích, căn cứ pháp lý, phạm vi, bên nhận, thỏa thuận, bảo mật, quyền của chủ thể dữ liệu, lưu trữ/xóa hủy, bên thứ ba và trách nhiệm khi xảy ra sự cố. Với chuyển dữ liệu xuyên biên giới hoặc dữ liệu cốt lõi, dữ liệu quan trọng, cần kiểm tra thêm các cơ chế đánh giá tác động và nghĩa vụ chuyên biệt.
Hỏi đáp về chuyển giao dữ liệu giữa các tổ chức
Chuyển dữ liệu giữa hai công ty có bắt buộc phải ký thỏa thuận không?
Không phải mọi trường hợp đều có một yêu cầu giống nhau. Đối với các trường hợp chuyển giao dữ liệu cá nhân thuộc phạm vi Điều 17 Luật Bảo vệ dữ liệu cá nhân, Nghị định 356/2025/NĐ-CP yêu cầu xác lập thỏa thuận với bên nhận và quy định cụ thể các nội dung về mục đích, loại dữ liệu, thời hạn xử lý, căn cứ pháp lý và trách nhiệm bảo vệ dữ liệu.
Chuyển dữ liệu cá nhân cho công ty nước ngoài cần kiểm tra gì thêm?
Cần xác định giao dịch có thuộc trường hợp chuyển dữ liệu cá nhân xuyên biên giới hay không. Nếu thuộc diện phải đánh giá tác động, hồ sơ phải thể hiện các thông tin về bên chuyển, bên nhận, loại dữ liệu, mục đích, luồng dữ liệu, chính sách lưu trữ/xóa hủy và biện pháp bảo vệ.
Có thể chuyển toàn bộ dữ liệu mà đối tác yêu cầu không?
Không nên. Phạm vi dữ liệu phải gắn với mục đích và căn cứ pháp lý của việc chuyển giao. Đối với một số trường hợp chuyển giao dữ liệu cá nhân có thu phí, Nghị định 356/2025/NĐ-CP còn yêu cầu loại dữ liệu chuyển giao phải được giới hạn trong phạm vi mục đích chuyển giao.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
