
Những trách nhiệm của bên nhận dữ liệu
Mục lục
- Bên nhận dữ liệu phải sử dụng dữ liệu đúng mục đích
- Phải bảo đảm an ninh, an toàn và bảo vệ dữ liệu
- Khi không còn cần thiết, phải hủy dữ liệu và thông báo
- Phải thông báo việc lưu trữ, sử dụng khi bên cung cấp yêu cầu
- Trách nhiệm của bên nhận thay đổi theo loại dữ liệu và hình thức tiếp nhận
- Có thể hiểu trách nhiệm của bên nhận dữ liệu theo một chuỗi xử lý
Bên nhận dữ liệu từ tổ chức, cá nhân không chỉ được sử dụng dữ liệu mà còn phải tuân thủ mục đích tiếp nhận, bảo đảm an ninh và bảo vệ quyền lợi liên quan đến dữ liệu
Trong trường hợp được hiểu theo Điều 18 Luật Dữ liệu — tức cơ quan nhà nước nhận dữ liệu do tổ chức, cá nhân cung cấp — pháp luật quy định khá rõ các nghĩa vụ sau khi tiếp nhận. Cơ quan nhận dữ liệu phải sử dụng đúng mục đích, bảo đảm an ninh và bảo vệ dữ liệu, hủy dữ liệu khi không còn cần thiết, đồng thời cung cấp thông tin về việc lưu trữ và sử dụng khi bên cung cấp yêu cầu, trừ trường hợp thuộc phạm vi bảo vệ bí mật nhà nước hoặc bí mật công tác.
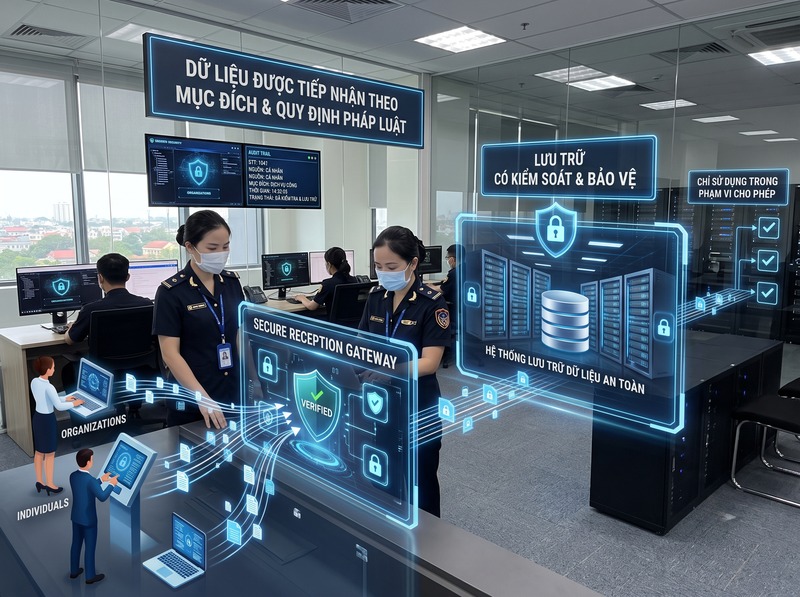
Bên nhận dữ liệu phải sử dụng dữ liệu đúng mục đích
Trách nhiệm đầu tiên là sử dụng dữ liệu đúng mục đích đã yêu cầu hoặc được xác định khi tiếp nhận. Điều này nhằm giới hạn việc khai thác dữ liệu vào đúng nhu cầu hợp pháp thay vì sử dụng tùy tiện cho những mục đích khác.
Với cơ quan nhà nước nhận dữ liệu theo Điều 18, mục đích cung cấp gắn với những trường hợp luật cho phép, như ứng phó tình trạng khẩn cấp, nguy cơ đe dọa an ninh quốc gia, thảm họa hoặc phòng, chống bạo loạn, khủng bố.
Vì vậy, việc tiếp nhận dữ liệu không đồng nghĩa với việc bên nhận được toàn quyền sử dụng dữ liệu cho mọi hoạt động khác. Phạm vi sử dụng phải được kiểm soát theo mục đích tiếp nhận và quy định pháp luật có liên quan.
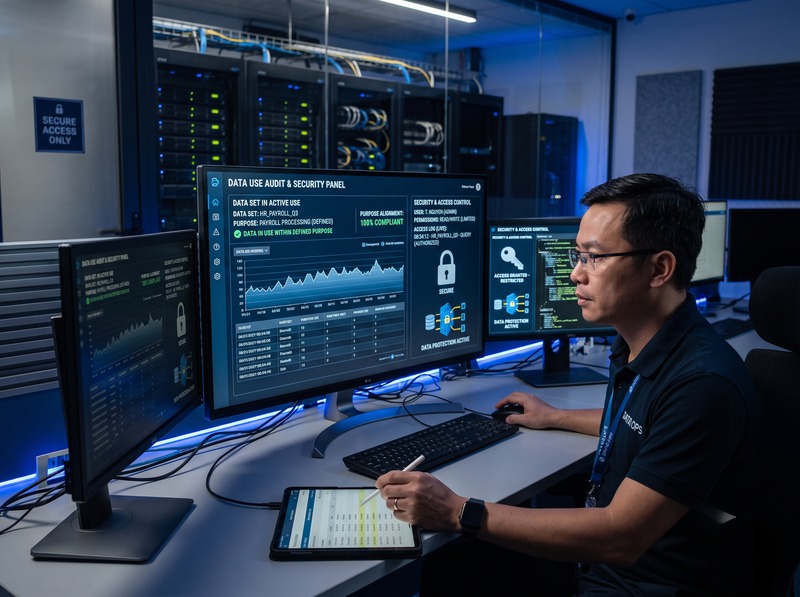
Phải bảo đảm an ninh, an toàn và bảo vệ dữ liệu
Bên nhận còn có trách nhiệm bảo đảm an ninh, an toàn dữ liệu và bảo vệ dữ liệu, đồng thời bảo vệ các lợi ích hợp pháp của chủ thể dữ liệu cũng như tổ chức, cá nhân đã cung cấp dữ liệu. Đây là trách nhiệm được quy định trực tiếp tại khoản 3 Điều 18 Luật Dữ liệu.
Ở cấp độ triển khai, Nghị định 165/2025/NĐ-CP quy định các biện pháp bảo vệ dữ liệu có thể bao gồm biện pháp quản lý, biện pháp kỹ thuật và quản lý nhân lực bảo vệ dữ liệu. Đối với dữ liệu cốt lõi, dữ liệu quan trọng được cung cấp hoặc ủy thác cho tổ chức, cá nhân khác, bên tiếp nhận phải bảo vệ và xử lý dữ liệu theo đúng mục đích, phương thức và phạm vi đã thỏa thuận.
Điểm cần lưu ý là trách nhiệm bảo vệ không chỉ nằm ở khâu lưu trữ. Nó bao gồm cả quá trình quản lý, kiểm soát truy cập, xử lý và bảo đảm an toàn trong quá trình dữ liệu được sử dụng.
Khi không còn cần thiết, phải hủy dữ liệu và thông báo
Một trách nhiệm quan trọng khác là hủy dữ liệu ngay khi dữ liệu không còn cần thiết cho mục đích đã yêu cầu. Sau khi hủy, cơ quan nhận dữ liệu phải thông báo cho chủ thể dữ liệu và tổ chức, cá nhân đã cung cấp dữ liệu.
Quy định này tạo ra một giới hạn rõ ràng đối với việc lưu giữ dữ liệu. Dữ liệu không thể được tiếp tục giữ lại vô thời hạn chỉ vì đã được tiếp nhận hợp pháp.
Việc hủy dữ liệu gắn với hai yếu tố: mục đích sử dụng và sự cần thiết của việc lưu giữ. Khi dữ liệu không còn cần thiết cho mục đích đã yêu cầu, trách nhiệm xử lý của bên nhận chuyển sang nghĩa vụ hủy và thông báo theo quy định.
Phải thông báo việc lưu trữ, sử dụng khi bên cung cấp yêu cầu
Nếu tổ chức hoặc cá nhân cung cấp dữ liệu yêu cầu, cơ quan nhà nước nhận dữ liệu phải thông báo về việc lưu trữ và sử dụng dữ liệu. Tuy nhiên, nghĩa vụ thông báo này có ngoại lệ đối với trường hợp cần bảo vệ bí mật nhà nước hoặc bí mật công tác.
Quy định này tạo ra cơ chế minh bạch nhất định giữa bên cung cấp và bên tiếp nhận. Người cung cấp dữ liệu có thể biết dữ liệu đang được lưu trữ và sử dụng như thế nào trong phạm vi pháp luật cho phép.
Tuy nhiên, quyền yêu cầu thông tin không phải là quyền tuyệt đối. Khi việc cung cấp thông tin có thể ảnh hưởng đến bí mật nhà nước hoặc bí mật công tác, ngoại lệ pháp luật được áp dụng.
Trách nhiệm của bên nhận thay đổi theo loại dữ liệu và hình thức tiếp nhận
Không nên hiểu cụm từ “bên nhận dữ liệu” theo nghĩa mọi tổ chức, cá nhân nhận bất kỳ loại dữ liệu nào đều có một bộ nghĩa vụ giống nhau. Điều 18 Luật Dữ liệu tập trung vào cơ quan nhà nước nhận dữ liệu do tổ chức, cá nhân cung cấp, trong khi Nghị định 165/2025/NĐ-CP còn đặt ra yêu cầu riêng đối với bên tiếp nhận dữ liệu cốt lõi, dữ liệu quan trọng trong một số trường hợp.
Đối với việc cung cấp hoặc ủy thác xử lý dữ liệu cốt lõi, dữ liệu quan trọng cho tổ chức, cá nhân khác, thỏa thuận giữa các bên phải làm rõ mục đích, phương thức, phạm vi và nghĩa vụ bảo vệ an ninh. Bên tiếp nhận phải xử lý dữ liệu theo đúng các nội dung đã thỏa thuận.
Do đó, khi xác định trách nhiệm của bên nhận dữ liệu, cần xem đồng thời:
· Bên nhận là cơ quan nhà nước hay tổ chức, cá nhân khác
· Loại dữ liệu được tiếp nhận
· Mục đích và căn cứ của việc cung cấp
· Phạm vi, phương thức xử lý đã thỏa thuận
· Các yêu cầu bảo vệ dữ liệu áp dụng cho trường hợp cụ thể
Có thể hiểu trách nhiệm của bên nhận dữ liệu theo một chuỗi xử lý
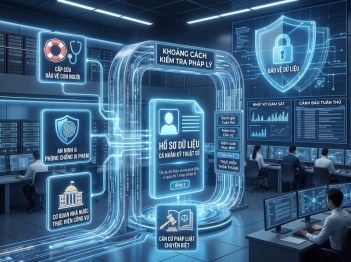
Nhìn tổng thể, trách nhiệm của bên nhận dữ liệu có thể được hiểu theo trình tự:
1. Tiếp nhận đúng phạm vi và căn cứ
2. Dữ liệu được tiếp nhận phải gắn với mục đích và trường hợp được pháp luật hoặc thỏa thuận cho phép
3. Sử dụng đúng mục đích
4. Không sử dụng dữ liệu vượt khỏi mục đích đã xác định
5. Bảo vệ trong quá trình xử lý
6. Bảo đảm an ninh, an toàn và bảo vệ các quyền, lợi ích hợp pháp liên quan đến dữ liệu
7. Kiểm soát thời gian lưu giữ
8. Khi dữ liệu không còn cần thiết cho mục đích đã yêu cầu thì phải thực hiện nghĩa vụ hủy theo quy định
9. Bảo đảm minh bạch trong phạm vi pháp luật cho phép
10. Khi bên cung cấp yêu cầu, thông tin về việc lưu trữ và sử dụng phải được thông báo, trừ trường hợp thuộc ngoại lệ về bí mật nhà nước hoặc bí mật công tác
Cách tiếp cận này cho thấy trách nhiệm của bên nhận dữ liệu không kết thúc tại thời điểm dữ liệu được bàn giao. Nghĩa vụ tiếp tục kéo dài trong suốt quá trình sử dụng, bảo vệ, lưu trữ và xử lý dữ liệu.
Với trường hợp cụ thể của cơ quan nhà nước nhận dữ liệu từ tổ chức hoặc cá nhân, bốn trách nhiệm cốt lõi theo Điều 18 Luật Dữ liệu là: sử dụng đúng mục đích; bảo đảm an ninh, an toàn và bảo vệ dữ liệu; hủy dữ liệu khi không còn cần thiết và thông báo việc hủy; thông báo việc lưu trữ, sử dụng khi có yêu cầu, trừ các trường hợp ngoại lệ về bí mật nhà nước, bí mật công tác.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
