
Cách xác định mục đích xử lý dữ liệu phù hợp pháp luật
Mục lục
- Một mục đích được xác định rõ cần thể hiện những yếu tố nào?
- Mục đích xử lý phải gắn với loại dữ liệu và hoạt động xử lý thực tế
- Không nên gộp nhiều mục đích khác nhau vào một mục đích chung
- Mục đích thay đổi thì phải kiểm tra lại phạm vi xử lý
- Có thể kiểm tra mục đích xử lý trước khi bắt đầu bằng một bài kiểm tra đơn giản
Mục đích xử lý dữ liệu cần được xác định trước, cụ thể và rõ ràng, đồng thời phải phù hợp với phạm vi dữ liệu thực sự cần xử lý. Bài viết phân tích cách xác định mục đích, ranh giới giữa các mục đích và những điểm cần kiểm tra để giảm rủi ro xử lý dữ liệu cá nhân sai phạm vi
Mục đích xử lý dữ liệu phải được xác định trước khi xử lý
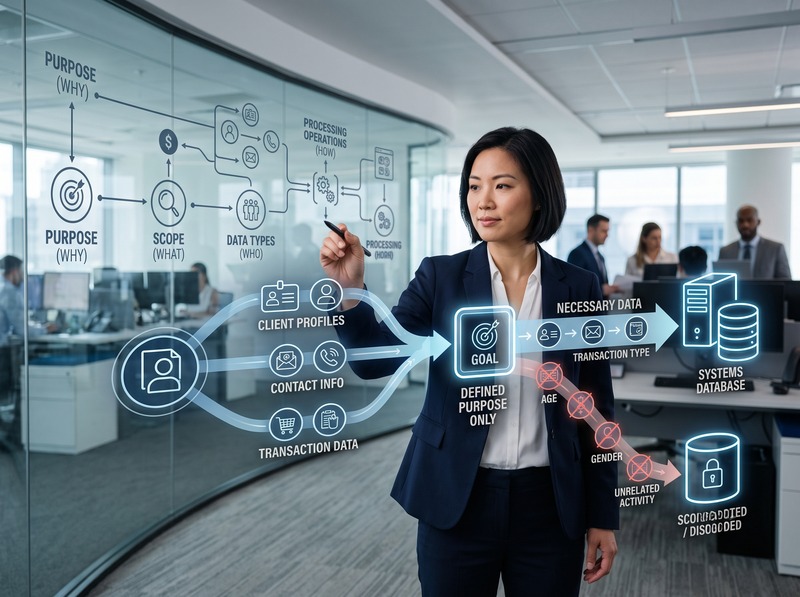
Mục đích xử lý không nên được xác định theo kiểu chung chung như “phục vụ hoạt động kinh doanh”, “nâng cao chất lượng dịch vụ” hoặc “quản lý khách hàng”. Theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 01/01/2026, một trong các nguyên tắc bảo vệ dữ liệu cá nhân là chỉ được thu thập, xử lý đúng phạm vi và mục đích cụ thể, rõ ràng, bảo đảm tuân thủ pháp luật.
Điểm quan trọng nằm ở quan hệ giữa mục đích và hoạt động xử lý. Mục đích phải được xác định đủ sớm để tổ chức biết mình đang xử lý dữ liệu nhằm đạt kết quả gì, dữ liệu nào thực sự cần thiết và hoạt động xử lý nào nằm trong phạm vi cho phép.
Ví dụ, nếu mục đích là thực hiện hợp đồng và giao hàng, việc xác định địa chỉ nhận hàng có thể có cơ sở rõ ràng. Nhưng nếu sau đó cùng dữ liệu này được sử dụng để xây dựng hồ sơ hành vi hoặc phục vụ một hoạt động tiếp thị khác, tổ chức phải đánh giá riêng căn cứ và phạm vi của mục đích mới, thay vì mặc nhiên coi đó là phần tiếp theo của mục đích ban đầu.
Vì vậy, có thể hiểu yêu cầu “cụ thể, rõ ràng” theo hướng thực tiễn: một người có trách nhiệm kiểm soát dữ liệu phải có khả năng trả lời được xử lý dữ liệu để làm gì, dữ liệu nào cần cho việc đó và xử lý đến đâu là đủ.
Một mục đích được xác định rõ cần thể hiện những yếu tố nào?
Một mục đích tốt không nhất thiết phải dài. Điều quan trọng là nó đủ cụ thể để định hướng phạm vi xử lý và đủ rõ để người có liên quan hiểu được bản chất hoạt động.
Có thể kiểm tra mục đích theo bốn câu hỏi:
1. Đạt kết quả gì?
2. Mục đích phải mô tả kết quả hoặc hoạt động thực tế cần thực hiện, thay vì chỉ nêu một khái niệm rộng như “phục vụ kinh doanh”
3. Đối với hoạt động nào?
4. Cần xác định bối cảnh xử lý, chẳng hạn thực hiện hợp đồng, cung cấp dịch vụ, quản lý quan hệ khách hàng hoặc thực hiện một nghĩa vụ cụ thể
5. Dữ liệu nào liên quan trực tiếp?
6. Mục đích phải giúp xác định loại dữ liệu thực sự cần thiết, tránh tình trạng thu thập rộng rồi mới tìm cách sử dụng
7. Phạm vi xử lý đến đâu?
8. Cần xác định hoạt động xử lý nào thực sự phục vụ mục đích, từ thu thập, lưu trữ, sử dụng, phân tích đến các hoạt động khác nếu có
Cách tiếp cận này cũng phù hợp với yêu cầu của pháp luật hiện hành về việc dữ liệu cá nhân phải được xử lý đúng phạm vi và mục đích cụ thể, rõ ràng.
Đặc biệt, mục đích không nên được viết theo cách có thể bao trùm gần như mọi hoạt động trong tương lai. Cụm từ càng rộng thì càng khó chứng minh rằng một hoạt động xử lý cụ thể vẫn nằm trong phạm vi mục đích đã xác định.
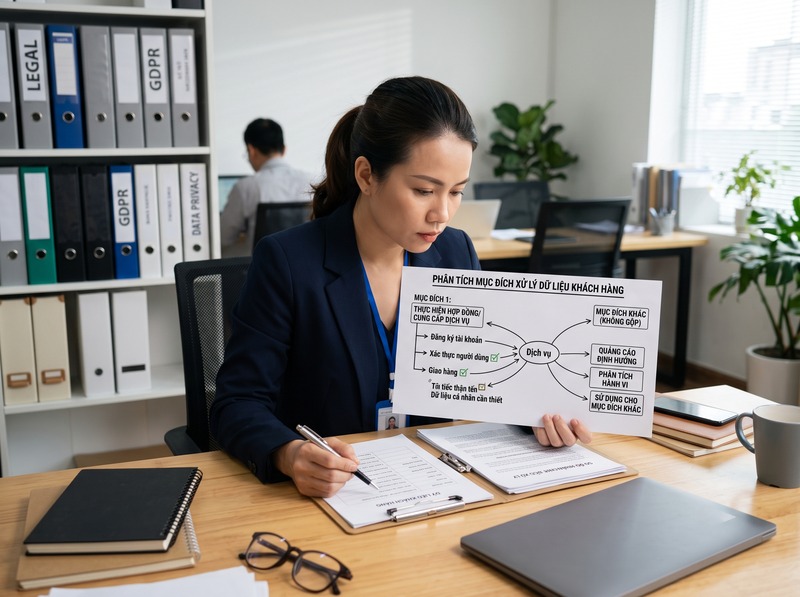
Mục đích xử lý phải gắn với loại dữ liệu và hoạt động xử lý thực tế
Xác định mục đích không phải là một bước độc lập với việc xác định dữ liệu. Hai yếu tố này phải được kiểm tra cùng nhau.
Chẳng hạn, một doanh nghiệp xác định mục đích là “thực hiện hợp đồng cung cấp dịch vụ”. Khi đó, câu hỏi tiếp theo không phải chỉ là “có thể thu thập dữ liệu nào?”, mà là dữ liệu nào thực sự cần để thực hiện mục đích đó.
Nếu mục đích không cần một loại dữ liệu nhất định nhưng tổ chức vẫn thu thập, việc xử lý sẽ khó giải thích hơn về mặt phạm vi. Ngược lại, nếu một loại dữ liệu thực sự cần thiết nhưng mục đích được mô tả quá mơ hồ, tổ chức cũng khó chứng minh vì sao dữ liệu đó được xử lý.
Luật hiện hành quy định dữ liệu cá nhân được thu thập phải có sự đồng ý trước khi thu thập, trừ các trường hợp pháp luật quy định khác. Luật cũng xác định sự đồng ý chỉ có hiệu lực khi chủ thể dữ liệu biết rõ loại dữ liệu được xử lý và mục đích xử lý, cùng các thông tin liên quan khác.
Do đó, mục đích không chỉ là một thông tin nội bộ của doanh nghiệp. Trong những trường hợp cần sự đồng ý, nó còn là một phần của thông tin mà chủ thể dữ liệu phải được biết rõ để sự đồng ý có giá trị.
Không nên gộp nhiều mục đích khác nhau vào một mục đích chung
Một lỗi thường gặp là gom nhiều hoạt động khác nhau vào một câu mục đích duy nhất. Ví dụ:
“Thu thập và sử dụng dữ liệu để cung cấp dịch vụ, chăm sóc khách hàng, phân tích hành vi, quảng cáo và phát triển sản phẩm”
Cách viết này khiến các hoạt động có bản chất khác nhau bị đặt trong cùng một phạm vi. Cung cấp dịch vụ có thể có quan hệ trực tiếp với hợp đồng; chăm sóc khách hàng có thể phục vụ quan hệ dịch vụ; trong khi phân tích hành vi hoặc quảng cáo có thể đặt ra mục đích xử lý riêng.
Vấn đề không nằm ở số lượng mục đích nhiều hay ít, mà ở việc mỗi mục đích có thể xác định được ranh giới và mối liên hệ với hoạt động xử lý hay không.
Cách an toàn hơn là phân tách các mục đích có chức năng khác nhau, sau đó xác định dữ liệu và hoạt động xử lý tương ứng. Việc phân tách cũng giúp đánh giá chính xác hơn trường hợp nào cần sự đồng ý và trường hợp nào có căn cứ xử lý khác theo luật.
Không phải mọi hoạt động xử lý đều bắt buộc dựa trên sự đồng ý; Luật Bảo vệ dữ liệu cá nhân quy định một số trường hợp được xử lý không cần sự đồng ý, chẳng hạn các tình huống nhất định nhằm bảo vệ tính mạng, sức khỏe, quyền và lợi ích hợp pháp trong trường hợp cấp bách.
Mục đích thay đổi thì phải kiểm tra lại phạm vi xử lý
Một mục đích được xác định hợp pháp tại thời điểm thu thập không có nghĩa mọi hoạt động sử dụng dữ liệu về sau đều tự động nằm trong phạm vi đó.
Khi tổ chức muốn dùng dữ liệu cho một hoạt động mới, cần kiểm tra ít nhất:
· Mục đích mới có thực sự nằm trong phạm vi mục đích đã xác định không
· Loại dữ liệu được sử dụng có cần thiết cho mục đích mới không
· Hoạt động xử lý mới có phù hợp với căn cứ pháp lý đang áp dụng không
· Nếu dựa trên sự đồng ý, chủ thể dữ liệu đã được thông tin rõ về mục đích tương ứng hay chưa
· Có phát sinh yêu cầu hoặc hạn chế riêng do loại dữ liệu, chủ thể dữ liệu hoặc hoạt động xử lý hay không
Điều này đặc biệt quan trọng khi một tổ chức chuyển từ sử dụng dữ liệu để thực hiện một hoạt động cụ thể sang phân tích, lập hồ sơ, quảng cáo hoặc một hoạt động có mục tiêu khác. Không nên mặc định rằng việc đã thu thập dữ liệu hợp pháp đồng nghĩa với việc mọi mục đích sử dụng tiếp theo đều hợp pháp.
Có thể kiểm tra mục đích xử lý trước khi bắt đầu bằng một bài kiểm tra đơn giản
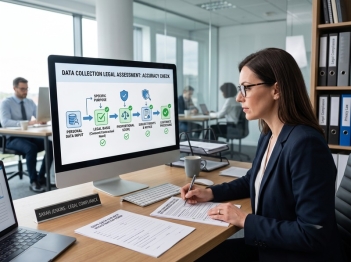
Trước khi xử lý dữ liệu, tổ chức có thể đặt mục đích vào một chuỗi kiểm tra:
Mục đích cụ thể → Dữ liệu cần thiết → Hoạt động xử lý → Căn cứ pháp lý → Phạm vi sử dụng → Thời gian lưu trữ
Nếu không thể giải thích rõ một mắt xích, mục đích có thể đang quá rộng hoặc chưa được thiết kế đầy đủ.
Một mục đích phù hợp nên cho phép trả lời nhất quán các câu hỏi sau:
· Dữ liệu này được xử lý để đạt kết quả gì
· Vì sao loại dữ liệu này cần thiết
· Hoạt động xử lý nào thực sự cần thực hiện
· Ai là chủ thể thực hiện hoặc quyết định xử lý
· Phạm vi sử dụng dữ liệu được giới hạn thế nào
· Khi nào mục đích không còn cần thiết và dữ liệu phải được xử lý tiếp theo theo quy định
Luật Bảo vệ dữ liệu cá nhân 2025 cũng đặt ra yêu cầu dữ liệu được lưu trữ trong khoảng thời gian phù hợp với mục đích xử lý, trừ trường hợp pháp luật có quy định khác.
Vì vậy, xác định mục đích không chỉ giúp quyết định “có được xử lý hay không”, mà còn tạo cơ sở để kiểm soát xử lý dữ liệu bao nhiêu, trong bao lâu và cho hoạt động nào.
Một mục đích xử lý dữ liệu được xem là rõ theo hướng tuân thủ khi nó không chỉ nói dữ liệu được dùng “cho hoạt động kinh doanh”, mà xác định được kết quả cần đạt, hoạt động xử lý, loại dữ liệu liên quan và ranh giới sử dụng. Đây là nền tảng để kiểm soát phạm vi thu thập, thông tin cung cấp cho chủ thể dữ liệu, căn cứ xử lý và thời gian lưu trữ.
Trong bối cảnh Luật Bảo vệ dữ liệu cá nhân 2025 đã có hiệu lực từ ngày 01/01/2026 và Nghị định 356/2025/NĐ-CP quy định chi tiết một số điều của Luật cũng có hiệu lực cùng ngày, việc xác định mục đích ngay từ đầu nên được xem là một bước kiểm soát tuân thủ trước khi triển khai hoạt động xử lý dữ liệu cá nhân.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
