
Rủi ro khi xử lý dữ liệu vượt quá phạm vi cần thiết
Mục lục
- Xử lý dữ liệu vượt quá phạm vi cần thiết có thể vi phạm những gì?
- Vì sao xử lý vượt phạm vi có thể trở thành hành vi vi phạm?
- Những rủi ro pháp lý chính khi xử lý dữ liệu vượt quá phạm vi cần thiết
- Khi nào xử lý vượt phạm vi dễ bị coi là rủi ro cao?
- Doanh nghiệp nên kiểm soát phạm vi xử lý dữ liệu như thế nào?
- Kết luận
Xử lý dữ liệu vượt quá phạm vi cần thiết có thể dẫn đến vi phạm quy định về mục đích, căn cứ xử lý, sự đồng ý, quyền của chủ thể dữ liệu và nghĩa vụ bảo vệ dữ liệu cá nhân. Bài viết phân tích các rủi ro pháp lý chính và những hệ quả tổ chức có thể phải đối mặt.
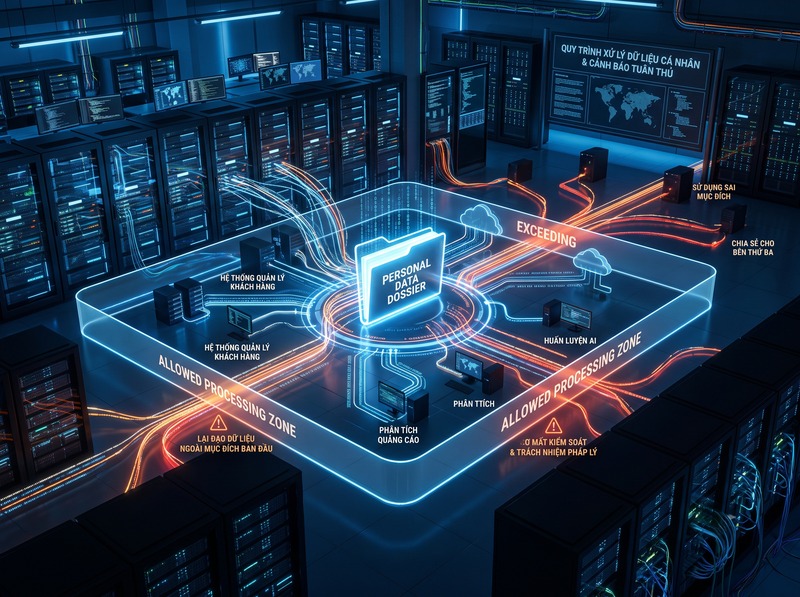
Trong bảo vệ dữ liệu cá nhân, việc một tổ chức đã thu thập dữ liệu hợp pháp không có nghĩa là tổ chức đó được tự do sử dụng dữ liệu cho mọi mục đích. Khi dữ liệu được xử lý vượt quá mục đích hoặc phạm vi cần thiết, vấn đề pháp lý có thể phát sinh ngay cả khi dữ liệu ban đầu được thu thập có căn cứ hợp pháp.
Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 đã có hiệu lực từ ngày 01/01/2026. Cùng với đó, Nghị định 330/2026/NĐ-CP về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 19/08/2026, tạo cơ sở xử lý cụ thể đối với nhiều hành vi vi phạm liên quan đến việc xử lý dữ liệu cá nhân.
Xử lý dữ liệu vượt quá phạm vi cần thiết có thể vi phạm những gì?
Rủi ro pháp lý cốt lõi nằm ở việc hoạt động xử lý không còn phù hợp với mục đích, phạm vi hoặc căn cứ pháp lý cho phép. Tùy trường hợp, hành vi này có thể kéo theo các nhóm vi phạm sau:
· Vi phạm giới hạn về mục đích và phạm vi xử lý dữ liệu cá nhân
· Xử lý dữ liệu không phù hợp với căn cứ pháp lý hoặc sự đồng ý đã có
· Xâm phạm quyền của chủ thể dữ liệu cá nhân
· Vi phạm nghĩa vụ về bảo vệ, lưu trữ, xóa hoặc hủy dữ liệu
· Phát sinh trách nhiệm xử phạt và các biện pháp khắc phục hậu quả
Điểm quan trọng là cần đánh giá dữ liệu nào được xử lý, để làm gì, dựa trên căn cứ nào và xử lý đến mức nào thay vì chỉ xem xét việc dữ liệu có được thu thập hợp pháp hay không.
Vì sao xử lý vượt phạm vi có thể trở thành hành vi vi phạm?
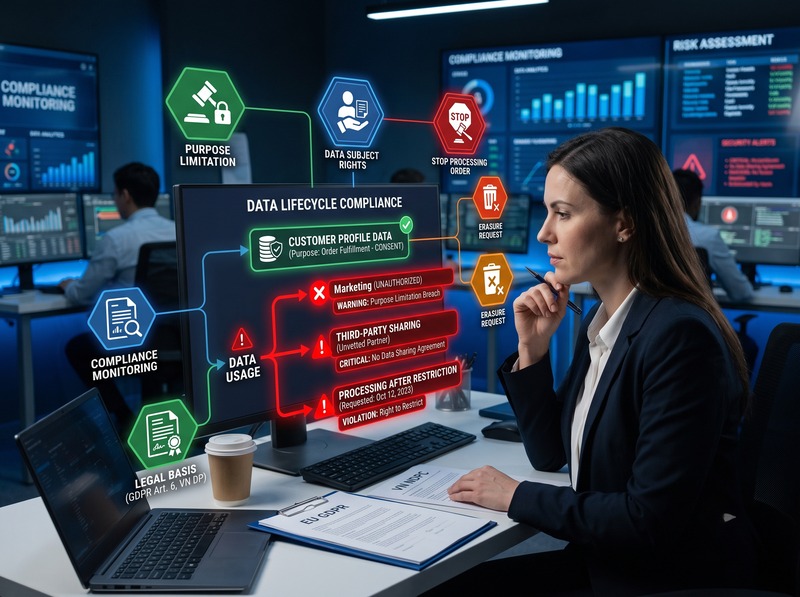
Một căn cứ xử lý dữ liệu thường gắn với một mục đích và phạm vi nhất định. Vì vậy, việc có quyền xử lý dữ liệu cho mục đích A không mặc nhiên tạo ra quyền xử lý dữ liệu cho mục đích B.
Đặc biệt, đối với trường hợp dựa trên sự đồng ý, Luật Bảo vệ dữ liệu cá nhân quy định sự đồng ý phải thể hiện rõ đối với từng mục đích; sự im lặng hoặc không phản hồi không được coi là đồng ý. Điều này làm cho việc mở rộng mục đích sử dụng dữ liệu sau khi đã có sự đồng ý trở thành một điểm cần kiểm soát chặt chẽ.
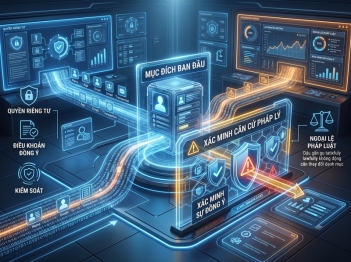
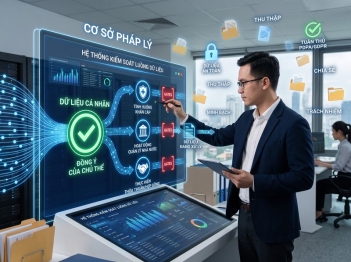
Có thể hình dung theo chuỗi:
Mục đích xử lý → căn cứ xử lý → phạm vi dữ liệu → hoạt động xử lý thực tế
Nếu hoạt động thực tế vượt khỏi chuỗi này, tổ chức có nguy cơ không còn xử lý dữ liệu trong phạm vi được phép.
Những rủi ro pháp lý chính khi xử lý dữ liệu vượt quá phạm vi cần thiết
Vi phạm mục đích hoặc phạm vi xử lý đã được xác lập
Đây là rủi ro trực tiếp nhất. Ví dụ, doanh nghiệp thu thập dữ liệu khách hàng để thực hiện hợp đồng nhưng sau đó sử dụng cùng dữ liệu cho một mục đích khác không liên quan mà không có căn cứ phù hợp.
Rủi ro càng rõ khi tổ chức sử dụng một căn cứ cho phép xử lý không cần sự đồng ý rồi mở rộng hoạt động xử lý vượt quá mục đích hoặc phạm vi mà căn cứ đó cho phép.
Nghị định 330/2026/NĐ-CP hiện quy định hành vi lợi dụng trường hợp xử lý không cần sự đồng ý để thu thập, xử lý dữ liệu cá nhân vượt quá mục đích, phạm vi cần thiết có thể bị phạt tiền từ 30 triệu đến 50 triệu đồng. Ngoài tiền phạt, cơ quan có thẩm quyền còn có thể buộc dừng hoạt động xử lý và buộc hủy, xóa dữ liệu đã được thu thập, xử lý vượt phạm vi hoặc không có căn cứ hợp pháp.
Xử lý dữ liệu ngoài phạm vi của sự đồng ý
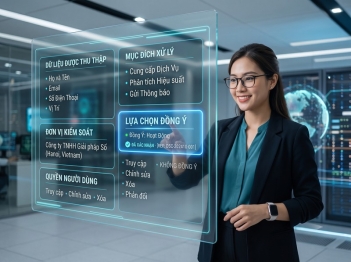
Sự đồng ý không phải là một quyền sử dụng dữ liệu vô hạn. Người dùng có thể đồng ý cho một mục đích cụ thể nhưng không đồng ý cho các mục đích khác.
Do đó, việc gộp nhiều mục đích không liên quan vào một yêu cầu đồng ý hoặc sử dụng dữ liệu cho mục đích mới mà không có căn cứ phù hợp có thể tạo ra rủi ro pháp lý.
Nghị định 330/2026/NĐ-CP cũng quy định xử phạt đối với một số hành vi liên quan đến việc xử lý dữ liệu sau khi thu thập mà chưa có sự đồng ý trong trường hợp pháp luật yêu cầu; đồng thời xử lý việc tiếp tục xử lý khi chủ thể dữ liệu đã yêu cầu ngừng hoặc hạn chế xử lý.
Xâm phạm quyền của chủ thể dữ liệu cá nhân
Khi dữ liệu được xử lý vượt phạm vi, tổ chức có thể đồng thời làm ảnh hưởng đến khả năng thực hiện các quyền của chủ thể dữ liệu.
Ví dụ, nếu mục đích xử lý thực tế khác với mục đích đã thông báo, chủ thể dữ liệu có thể không có đầy đủ thông tin để đánh giá việc đồng ý hoặc phản đối xử lý. Nếu tổ chức tiếp tục sử dụng dữ liệu sau khi có yêu cầu hạn chế hoặc ngừng xử lý, rủi ro còn nghiêm trọng hơn.
Nghị định 330/2026/NĐ-CP quy định nhiều hành vi vi phạm liên quan đến việc không thực hiện đúng các yêu cầu về rút lại sự đồng ý, hạn chế, phản đối, chỉnh sửa hoặc xóa dữ liệu trong thời hạn tương ứng.
Phát sinh nghĩa vụ bảo vệ, xóa hoặc hủy dữ liệu đã xử lý trái phạm vi
Xử lý vượt phạm vi không chỉ tạo ra rủi ro về tiền phạt. Một hệ quả thực tế quan trọng là tổ chức có thể phải loại bỏ phần dữ liệu được xử lý không đúng căn cứ.
Điều này đặc biệt đáng lưu ý khi dữ liệu đã được sao chép sang nhiều hệ thống, chia sẻ cho bên thứ ba hoặc đưa vào các nền tảng xử lý dữ liệu lớn. Khi đó, việc khắc phục không còn đơn giản là xóa một bản ghi trong hệ thống chính mà có thể phải kiểm tra toàn bộ luồng dữ liệu.
Nghị định 330/2026/NĐ-CP quy định biện pháp buộc hủy, xóa tới mức không thể khôi phục đối với dữ liệu cá nhân được thu thập, xử lý vượt quá mục đích, phạm vi quy định hoặc không có căn cứ hợp pháp trong trường hợp tương ứng.
Tăng rủi ro vi phạm trong các hoạt động xử lý chuyên biệt
Mức độ rủi ro có thể cao hơn khi dữ liệu được xử lý trong những bối cảnh có yêu cầu riêng, chẳng hạn tuyển dụng, quản lý lao động, dữ liệu lớn, dữ liệu vị trí hoặc dữ liệu sinh trắc học.
Ví dụ, Nghị định 330/2026/NĐ-CP quy định riêng đối với dữ liệu của người dự tuyển và người lao động, trong đó có hành vi xử lý vượt quá phạm vi, mục đích đã được đồng ý. Điều này cho thấy việc đánh giá phạm vi xử lý phải gắn với từng bối cảnh cụ thể, không nên áp dụng một quy tắc chung cho mọi loại dữ liệu.
Khi nào xử lý vượt phạm vi dễ bị coi là rủi ro cao?
Không phải mọi sai lệch về dữ liệu đều có cùng mức độ rủi ro. Một số dấu hiệu cần đặc biệt lưu ý:
· Dữ liệu được dùng cho mục đích khác với mục đích ban đầu
· Thu thập thêm loại dữ liệu không cần thiết cho dịch vụ hoặc giao dịch
· Tiếp tục xử lý sau khi chủ thể dữ liệu đã rút lại sự đồng ý hoặc yêu cầu hạn chế
· Sử dụng dữ liệu cho bên thứ ba hoặc mục đích thương mại mới mà chưa xác lập căn cứ phù hợp
· Lưu giữ dữ liệu lâu hơn thời hạn cần thiết hoặc thời hạn được xác lập
· Xử lý dữ liệu nhạy cảm, dữ liệu vị trí hoặc dữ liệu sinh trắc học ngoài phạm vi cần thiết
· Không thể chứng minh căn cứ pháp lý và phạm vi xử lý khi cơ quan có thẩm quyền yêu cầu
Đặc biệt, việc không thể chứng minh căn cứ xử lý khiến tổ chức khó bảo vệ mình khi có kiểm tra hoặc tranh chấp.
Doanh nghiệp nên kiểm soát phạm vi xử lý dữ liệu như thế nào?
Cách kiểm soát hiệu quả là quản lý dữ liệu theo mục đích và căn cứ xử lý, thay vì chỉ quản lý theo hệ thống lưu trữ.
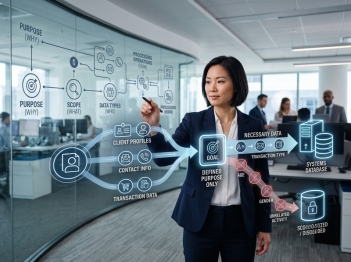
Trước mỗi hoạt động xử lý, nên xác định rõ:
1. Dữ liệu nào thực sự cần thiết?
2. Mục đích xử lý cụ thể là gì?
3. Căn cứ pháp lý nào cho phép xử lý?
4. Phạm vi sử dụng dữ liệu đến đâu?
5. Dữ liệu được chia sẻ cho những bên nào?
6. Khi nào phải ngừng xử lý, xóa hoặc hủy?
7. Có thể chứng minh căn cứ và phạm vi xử lý bằng hồ sơ, nhật ký hoặc tài liệu liên quan hay không?
Cách tiếp cận này giúp phát hiện sớm tình trạng một dữ liệu được thu thập cho mục đích này nhưng dần được sử dụng cho nhiều mục đích khác mà không được đánh giá lại.
Kết luận
Xử lý dữ liệu vượt quá phạm vi cần thiết không chỉ là vấn đề quản trị dữ liệu mà có thể trở thành vi phạm pháp luật về bảo vệ dữ liệu cá nhân. Rủi ro trọng tâm nằm ở việc sử dụng dữ liệu vượt quá mục đích, phạm vi hoặc căn cứ pháp lý cho phép, từ đó có thể dẫn đến xử phạt, buộc dừng xử lý, buộc xóa hoặc hủy dữ liệu và các nghĩa vụ khắc phục khác.
Vì vậy, nguyên tắc an toàn là không xem quyền thu thập dữ liệu như quyền sử dụng dữ liệu không giới hạn. Mỗi hoạt động xử lý cần được đối chiếu với mục đích, căn cứ pháp lý, phạm vi cần thiết và quyền của chủ thể dữ liệu trước khi triển khai.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
