
Cách kiểm soát sử dụng hệ thống nội bộ để giảm rủi ro
Mục lục
- Kiểm soát hệ thống nội bộ trước hết phải kiểm soát quyền truy cập
- Thiết bị và tài khoản phải được quản lý như tài sản có trách nhiệm
- Nhật ký hệ thống giúp tổ chức chứng minh việc sử dụng và xử lý sự cố
- Quy chế sử dụng phải biến yêu cầu kỹ thuật thành trách nhiệm rõ ràng
- Kiểm soát phải có cơ chế rà soát, ngoại lệ và xử lý sự cố
- Kiểm soát hiệu quả phải chứng minh được ba điều
Kiểm soát sử dụng hệ thống nội bộ không chỉ là vấn đề an toàn thông tin mà còn giúp tổ chức chứng minh quyền truy cập, trách nhiệm người dùng, việc bảo vệ dữ liệu và khả năng xử lý sự cố khi phát sinh tranh chấp hoặc vi phạm
Khi nhân viên sử dụng máy tính, tài khoản, phần mềm, mạng nội bộ hoặc các hệ thống nghiệp vụ, tổ chức không chỉ đối mặt với rủi ro mất dữ liệu hay gián đoạn hoạt động. Một hành vi sử dụng sai quyền, chia sẻ tài khoản, sao chép dữ liệu trái phép hoặc truy cập vượt thẩm quyền có thể tạo ra vấn đề về bảo mật, dữ liệu cá nhân, trách nhiệm của người lao động và khả năng chứng minh tổ chức đã thực hiện biện pháp kiểm soát cần thiết.
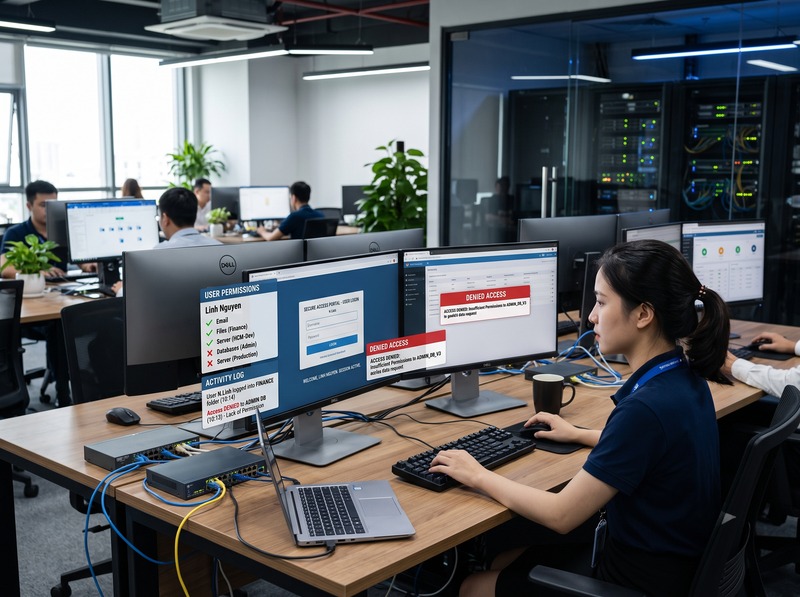
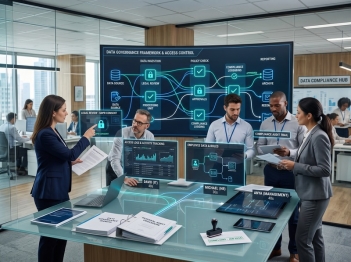
Vì vậy, kiểm soát sử dụng hệ thống nội bộ nên được thiết kế theo chuỗi: xác định ai được sử dụng gì → giới hạn quyền → ghi nhận hoạt động → kiểm tra việc tuân thủ → xử lý ngoại lệ và sự cố. Cách tiếp cận này phù hợp với yêu cầu quản trị rủi ro thông tin và đặc biệt đáng chú ý trong bối cảnh khung pháp lý về an ninh mạng và bảo vệ dữ liệu tại Việt Nam đã có các văn bản mới có hiệu lực trong năm 2026. Luật An ninh mạng số 116/2025/QH15 có hiệu lực từ ngày 01/07/2026; Nghị định 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin và Nghị định 330/2026/NĐ-CP về xử phạt trong lĩnh vực an ninh mạng, bảo vệ dữ liệu cá nhân đều có hiệu lực từ ngày 19/08/2026.
Kiểm soát hệ thống nội bộ trước hết phải kiểm soát quyền truy cập
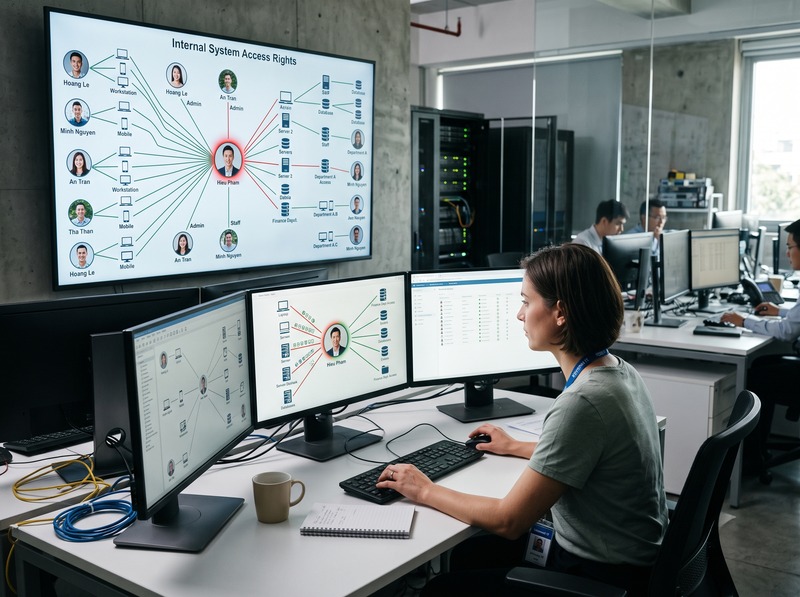
Điểm kiểm soát đầu tiên là xác định rõ ai được truy cập hệ thống nào, với quyền gì và trong điều kiện nào. Nếu mọi tài khoản đều có quyền rộng, tổ chức sẽ khó ngăn chặn việc truy cập vượt thẩm quyền và càng khó xác định trách nhiệm khi có sự cố.
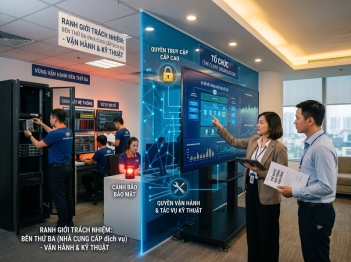
Một cơ chế hợp lý nên gắn quyền với vai trò công việc. Người chỉ cần xem dữ liệu không nhất thiết phải được quyền sửa hoặc xóa; người xử lý một nhóm hồ sơ không nhất thiết phải truy cập toàn bộ cơ sở dữ liệu. Quyền quản trị hệ thống cũng nên được tách khỏi tài khoản sử dụng hằng ngày.
Cần đặc biệt tránh việc dùng chung tài khoản. Khi nhiều người sử dụng một tài khoản, nhật ký hệ thống có thể cho biết tài khoản nào đã thực hiện hành động nhưng không đủ cơ sở để xác định chính xác cá nhân thực hiện. Điều này làm suy yếu cả khả năng điều tra sự cố lẫn khả năng chứng minh trách nhiệm.
Quyền truy cập cũng không nên được cấp một lần rồi giữ nguyên. Khi nhân viên chuyển vị trí, thay đổi nhiệm vụ hoặc nghỉ việc, quyền phải được rà soát và thu hồi tương ứng. Đây là điểm nối giữa kiểm soát kỹ thuật và kiểm soát quản trị.
Thiết bị và tài khoản phải được quản lý như tài sản có trách nhiệm
Kiểm soát sử dụng hệ thống nội bộ không nên chỉ tập trung vào phần mềm. Máy tính, điện thoại công việc, thiết bị lưu trữ, tài khoản email, tài khoản ứng dụng và các thiết bị kết nối mạng đều có thể trở thành điểm phát sinh rủi ro.
Tổ chức nên duy trì danh mục tối thiểu gồm:
· Thiết bị nào thuộc tổ chức
· Thiết bị được giao cho ai
· Người dùng được phép sử dụng thiết bị vào mục đích nào
· Phần mềm nào được phép cài đặt
· Dữ liệu nào được phép lưu trên thiết bị
· Thiết bị nào được phép kết nối vào hệ thống nội bộ
· Khi nào phải trả lại, khóa hoặc thu hồi quyền sử dụng
Quy tắc này giúp phân biệt rõ quyền sử dụng với quyền sở hữu và quyền kiểm soát. Một nhân viên được giao máy tính để làm việc không đồng nghĩa với việc họ có quyền tùy ý cài đặt phần mềm, sao chép dữ liệu công việc sang thiết bị cá nhân hoặc chia sẻ tài khoản cho người khác.
Đối với thiết bị có chứa dữ liệu quan trọng, tổ chức cũng cần quy định cách xử lý khi mất thiết bị, thay thiết bị hoặc chấm dứt quan hệ lao động. Mục tiêu là bảo đảm quyền truy cập bị thu hồi kịp thời và dữ liệu không tiếp tục nằm ngoài phạm vi kiểm soát.
Nhật ký hệ thống giúp tổ chức chứng minh việc sử dụng và xử lý sự cố
Một hệ thống chỉ có quy định nhưng không có khả năng ghi nhận hoạt động sẽ khó chứng minh việc kiểm soát trên thực tế.
Nhật ký nên tập trung vào các sự kiện có giá trị quản trị và điều tra, chẳng hạn:
· Đăng nhập và đăng xuất
· Đăng nhập thất bại bất thường
· Cấp, thay đổi hoặc thu hồi quyền
· Truy cập dữ liệu nhạy cảm
· Thao tác sửa hoặc xóa dữ liệu quan trọng
· Thay đổi cấu hình hệ thống
· Hoạt động của tài khoản quản trị
· Các sự kiện bảo mật hoặc dấu hiệu bất thường
Tuy nhiên, ghi log không đồng nghĩa với thu thập mọi hoạt động của nhân viên. Việc theo dõi phải có mục đích, phạm vi và thời gian lưu giữ phù hợp với nhu cầu quản trị cũng như nghĩa vụ pháp lý liên quan. Điều này đặc biệt quan trọng khi nhật ký có thể chứa dữ liệu gắn với một cá nhân.
Từ ngày 01/01/2026, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 đã có hiệu lực, cùng Nghị định 356/2025/NĐ-CP quy định chi tiết một số nội dung của luật. Vì vậy, việc thiết kế log, giám sát tài khoản và xử lý dữ liệu phát sinh từ hoạt động sử dụng hệ thống cần được xem xét đồng thời dưới góc độ bảo vệ dữ liệu cá nhân.
Quy chế sử dụng phải biến yêu cầu kỹ thuật thành trách nhiệm rõ ràng
Kiểm soát bằng công nghệ sẽ không đủ nếu người dùng không biết hành vi nào được phép và hành vi nào bị cấm.
Tổ chức nên có quy chế hoặc quy trình sử dụng hệ thống nội bộ quy định rõ ít nhất:
1. Mục đích sử dụng thiết bị và hệ thống
2. Trách nhiệm bảo vệ tài khoản và thông tin xác thực
3. Quy định về chia sẻ dữ liệu
4. Quy định về sử dụng thiết bị cá nhân
5. Quy định về cài đặt phần mềm và kết nối thiết bị ngoài
6. Quy định về sao chép, tải xuống hoặc chuyển dữ liệu
7. Nghĩa vụ báo cáo khi phát hiện sự cố
8. Cách xử lý hành vi vi phạm
9. Thẩm quyền phê duyệt các trường hợp ngoại lệ
10. Cách cập nhật và phổ biến quy định
Điểm quan trọng là quy chế phải tương ứng với kiểm soát kỹ thuật. Nếu quy định cấm một hành vi nhưng hệ thống không có khả năng kiểm soát hoặc ghi nhận hành vi đó, tổ chức sẽ khó chứng minh mức độ tuân thủ.
Ngược lại, nếu hệ thống có khả năng giám sát nhưng người sử dụng không được thông báo rõ về quy tắc và mục đích kiểm soát, cơ chế quản trị cũng có thể phát sinh tranh chấp. Do đó, quy định, phân quyền và cơ chế kỹ thuật cần được thiết kế như một hệ thống thống nhất.
Kiểm soát phải có cơ chế rà soát, ngoại lệ và xử lý sự cố
Một chính sách chỉ có giá trị thực tế khi tổ chức kiểm tra được nó có đang được tuân thủ hay không.
Việc rà soát nên tập trung vào các câu hỏi có thể kiểm chứng:
· Tài khoản nào đang có quyền nhưng không còn cần thiết?
· Có tài khoản dùng chung hay không?
· Có tài khoản của người đã nghỉ việc vẫn tồn tại không?
· Có quyền quản trị được cấp rộng hơn nhu cầu thực tế không?
· Có thiết bị không còn thuộc phạm vi quản lý nhưng vẫn truy cập hệ thống không?
· Có sự kiện truy cập bất thường cần điều tra không?
· Các ngoại lệ có được phê duyệt và có thời hạn hay không?
Đặc biệt, ngoại lệ không nên trở thành “quyền vĩnh viễn”. Nếu một người cần quyền cao hơn trong một dự án hoặc tình huống đặc biệt, tổ chức nên xác định người phê duyệt, phạm vi quyền và thời điểm kết thúc.
Khi xảy ra sự cố, quy trình cũng cần xác định rõ ai có quyền khóa tài khoản, cô lập thiết bị, bảo toàn nhật ký, đánh giá phạm vi ảnh hưởng và báo cáo cho cấp có thẩm quyền. Khung pháp lý hiện hành về an ninh mạng đã có quy định riêng về bảo vệ hệ thống thông tin và xử phạt vi phạm, vì vậy khả năng phát hiện và phản ứng không nên được xem là phần việc chỉ dành cho bộ phận CNTT.
Kiểm soát hiệu quả phải chứng minh được ba điều
Một hệ thống kiểm soát sử dụng nội bộ có giá trị pháp lý và quản trị cao hơn khi tổ chức có thể chứng minh được ba lớp.
Thứ nhất, đã có quy định: tổ chức xác định rõ quyền, nghĩa vụ, hành vi được phép, hành vi bị cấm và cách xử lý ngoại lệ.
Thứ hai, đã có biện pháp thực thi: quyền truy cập, tài khoản, thiết bị, phần mềm và dữ liệu được cấu hình phù hợp với quy định.
Thứ ba, có bằng chứng kiểm soát: tổ chức có hồ sơ cấp quyền, nhật ký hoạt động, biên bản rà soát, hồ sơ xử lý sự cố hoặc các bằng chứng tương ứng để chứng minh cơ chế thực sự được vận hành.
Nếu chỉ có quy định trên giấy nhưng không có kiểm soát kỹ thuật, rủi ro vẫn còn. Nếu chỉ có công cụ giám sát nhưng không có quy định rõ ràng, tổ chức khó xác định trách nhiệm và phạm vi xử lý. Còn nếu có cả hai nhưng không lưu được bằng chứng, khả năng chứng minh việc kiểm soát khi có tranh chấp vẫn bị hạn chế.
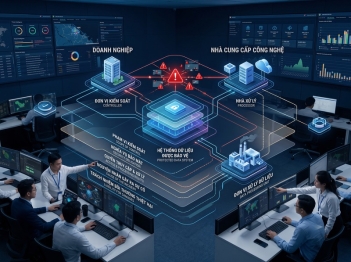
Vì vậy, cách tiếp cận phù hợp là xây dựng chuỗi kiểm soát khép kín: quy định → phân quyền → thiết bị → ghi nhận → rà soát → xử lý → lưu bằng chứng. Mức độ cụ thể phải được điều chỉnh theo loại hệ thống, dữ liệu mà tổ chức xử lý, lĩnh vực hoạt động và các quy định chuyên ngành áp dụng.
Tổ chức không cần kiểm soát mọi thao tác của người dùng để giảm rủi ro pháp lý. Điều quan trọng hơn là phải kiểm soát được những điểm có khả năng tạo ra hậu quả: ai được truy cập, được làm gì, trên thiết bị nào, với dữ liệu nào, hoạt động có được ghi nhận hay không và khi có bất thường thì ai chịu trách nhiệm xử lý.
Một cơ chế kiểm soát tốt vì thế không chỉ nhằm ngăn sự cố. Nó còn tạo ra bằng chứng cho thấy tổ chức đã chủ động quản lý quyền truy cập, bảo vệ hệ thống và dữ liệu, đồng thời có quy trình xử lý khi phát sinh vấn đề. Trong bối cảnh pháp luật về an ninh mạng và bảo vệ dữ liệu tại Việt Nam đang được cập nhật mạnh trong năm 2026, việc rà soát lại quy chế sử dụng hệ thống nội bộ, ma trận phân quyền, cơ chế log và quy trình thu hồi quyền là một phần quan trọng của quản trị rủi ro pháp lý.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
