
Vai trò pháp lý của chính sách bảo mật nội bộ
Mục lục
- Chính sách nội bộ chuyển nghĩa vụ pháp lý thành trách nhiệm cụ thể
- Chính sách tạo cơ sở cho các biện pháp kiểm soát trong tổ chức
- Chính sách là một phần của bằng chứng tuân thủ nhưng không phải bằng chứng duy nhất
- Giá trị pháp lý của chính sách luôn bị giới hạn bởi pháp luật và thỏa thuận có hiệu lực
Chính sách bảo mật nội bộ tạo cơ sở phân công trách nhiệm, thiết lập kiểm soát và chứng minh cách tổ chức thực hiện nghĩa vụ bảo mật, nhưng không thể thay thế hoặc làm giảm các nghĩa vụ do pháp luật quy định.
Chính sách bảo mật nội bộ có giá trị pháp lý chủ yếu ở ba phương diện: chuyển nghĩa vụ pháp luật thành quy tắc vận hành trong tổ chức, xác định ai chịu trách nhiệm đối với từng hoạt động liên quan đến thông tin hoặc dữ liệu, và tạo dấu vết chứng minh doanh nghiệp đã thiết lập các biện pháp quản lý cần thiết. Tuy nhiên, chính sách nội bộ không phải văn bản quy phạm pháp luật và bản thân việc ban hành một chính sách không đồng nghĩa với việc tổ chức đã tuân thủ pháp luật.
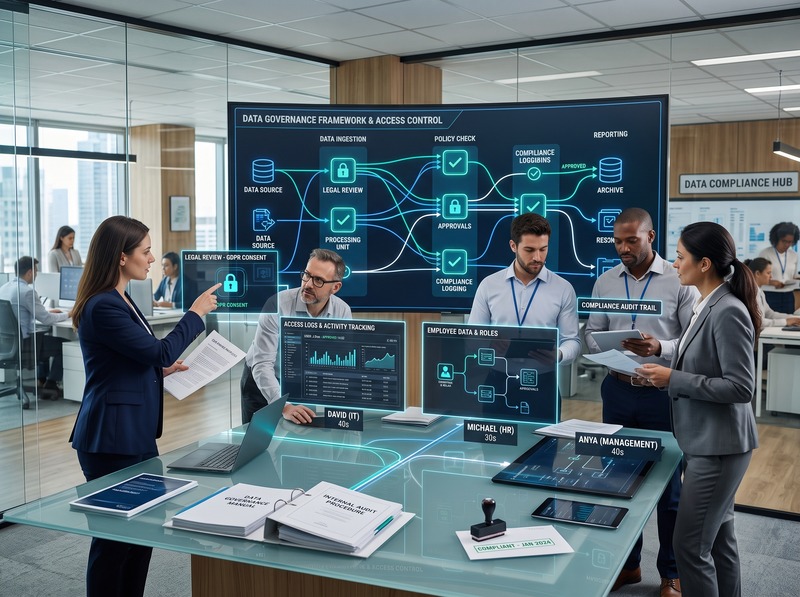
Trong lĩnh vực bảo vệ dữ liệu cá nhân, ý nghĩa này càng rõ từ ngày 01/01/2026, khi Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực. Luật đặt trách nhiệm trực tiếp lên các chủ thể kiểm soát, xử lý dữ liệu và yêu cầu áp dụng biện pháp quản lý, kỹ thuật phù hợp; Nghị định 356/2025/NĐ-CP tiếp tục cụ thể hóa việc xây dựng chính sách, quy trình, phân công nhân sự và kiểm soát hoạt động xử lý dữ liệu.
Chính sách nội bộ chuyển nghĩa vụ pháp lý thành trách nhiệm cụ thể
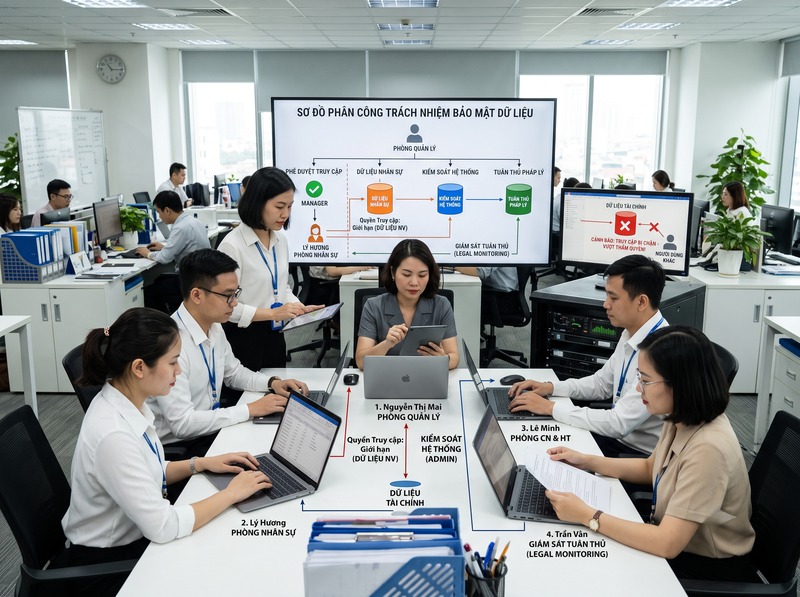
Pháp luật thường quy định nghĩa vụ ở cấp tổ chức: phải bảo vệ dữ liệu, kiểm soát truy cập, giới hạn mục đích xử lý, bảo đảm quyền của chủ thể dữ liệu hoặc có biện pháp phòng ngừa rủi ro. Trong thực tế, một nghĩa vụ ở cấp doanh nghiệp chỉ có thể được thực thi khi nó được chuyển thành nhiệm vụ của những bộ phận và cá nhân cụ thể.
Chính sách bảo mật nội bộ thực hiện chức năng này bằng cách xác định người có quyền ra quyết định, người được phép truy cập thông tin, người thực hiện xử lý, người giám sát và người phải tiếp nhận hoặc báo cáo sự cố. Một quy định chẳng hạn yêu cầu dữ liệu nhân sự chỉ được bộ phận nhân sự và những chức danh được phân quyền tiếp cận sẽ biến nguyên tắc bảo mật thành giới hạn trách nhiệm có thể kiểm tra được.
Cơ chế phân công này phù hợp với khung pháp luật bảo vệ dữ liệu hiện hành. Luật Bảo vệ dữ liệu cá nhân yêu cầu cơ quan, tổ chức có bộ phận hoặc nhân sự bảo vệ dữ liệu phù hợp, còn Nghị định 356/2025/NĐ-CP quy định nhiệm vụ của bộ phận hoặc nhân sự này bao gồm tham mưu, xây dựng chính sách, quy trình, quy định, biểu mẫu và đánh giá việc tuân thủ.
Điểm quan trọng là việc phân công nội bộ không làm chuyển toàn bộ trách nhiệm pháp lý của tổ chức sang một nhân viên hay một bộ phận. Ví dụ, doanh nghiệp là bên kiểm soát dữ liệu vẫn phải thực hiện trách nhiệm mà pháp luật đặt lên bên kiểm soát, kể cả khi công việc vận hành được giao cho bộ phận pháp chế, công nghệ thông tin hoặc nhân sự. Chính sách vì vậy giúp xác định trách nhiệm thực hiện, nhưng không thể dùng như công cụ loại trừ trách nhiệm của chủ thể mà pháp luật trực tiếp điều chỉnh.
Chính sách tạo cơ sở cho các biện pháp kiểm soát trong tổ chức
Vai trò thứ hai của chính sách bảo mật nội bộ là thiết lập điều kiện để một hoạt động liên quan đến thông tin được coi là được phép hay không được phép. Thay vì chỉ yêu cầu chung rằng nhân viên phải “giữ bí mật”, một chính sách có giá trị vận hành cần xác định các điểm kiểm soát cụ thể như quyền truy cập, mục đích sử dụng, phạm vi chia sẻ, thời hạn lưu trữ, việc xóa hoặc hủy dữ liệu và cách phản ứng khi xảy ra sự cố.
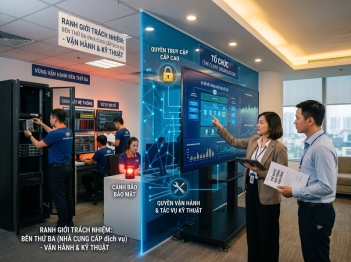
Nghị định 356/2025/NĐ-CP phản ánh trực tiếp cách tiếp cận này. Đối với việc chia sẻ dữ liệu giữa các bộ phận trong cùng tổ chức, cơ quan hoặc doanh nghiệp phải xây dựng quy trình kiểm soát việc chia sẻ và sử dụng dữ liệu, đồng thời có biện pháp phòng ngừa nhân sự nội bộ chia sẻ trái phép cho bên thứ ba. Nghị định cũng đặt ra các yêu cầu liên quan đến chính sách lưu trữ, xóa, hủy dữ liệu, đào tạo nhân viên và trách nhiệm với đối tác hoặc nhà cung cấp dịch vụ.
Nhờ đó, chính sách có thể trở thành điểm tham chiếu để kiểm tra một hành vi cụ thể. Khi một nhân viên tải dữ liệu khách hàng về thiết bị cá nhân, chuyển tài liệu cho bên ngoài hoặc giữ dữ liệu quá thời hạn cho phép, tổ chức không chỉ đánh giá hành vi theo một nguyên tắc bảo mật trừu tượng mà có thể đối chiếu với quyền hạn và quy trình đã được xác lập.
Tuy nhiên, mức độ ràng buộc của từng quy định còn phụ thuộc vào cách doanh nghiệp ban hành và tích hợp chính sách vào quan hệ pháp lý có liên quan. Nếu muốn dùng một hành vi vi phạm bảo mật làm căn cứ xử lý kỷ luật lao động, doanh nghiệp phải tuân thủ pháp luật lao động và nội quy lao động hợp lệ. Bộ luật Lao động cho phép nội quy lao động quy định việc bảo vệ tài sản, bí mật kinh doanh, bí mật công nghệ và sở hữu trí tuệ của người sử dụng lao động; vì vậy không nên mặc định rằng một tài liệu có tên “chính sách bảo mật” tự nó luôn đủ để làm căn cứ kỷ luật.
Chính sách là một phần của bằng chứng tuân thủ nhưng không phải bằng chứng duy nhất
Trong tranh chấp, kiểm tra tuân thủ hoặc điều tra sự cố, chính sách bảo mật nội bộ có thể chứng minh rằng tổ chức đã nhận diện rủi ro và thiết kế biện pháp quản lý trước khi sự cố xảy ra. Tài liệu này có thể cho thấy doanh nghiệp đã xác định phạm vi dữ liệu cần bảo vệ, phân quyền truy cập, quy định trách nhiệm, thiết lập quy trình báo cáo và hướng dẫn nhân viên về cách xử lý thông tin.
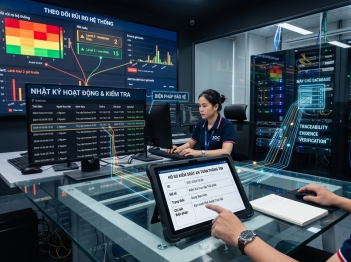
Giá trị chứng minh mạnh hơn khi chính sách được đặt trong một chuỗi bằng chứng thực tế. Chẳng hạn, quy định yêu cầu giới hạn quyền truy cập sẽ có sức thuyết phục cao hơn nếu doanh nghiệp đồng thời có quyết định phân quyền, nhật ký truy cập, lịch sử thay đổi quyền, hồ sơ đào tạo và biên bản xử lý sự cố. Nếu tài liệu quy định phải xóa dữ liệu sau một thời hạn nhưng hệ thống thực tế vẫn giữ dữ liệu vô thời hạn, chính sách không thể tự chứng minh rằng nghĩa vụ đã được thực hiện.
Đây cũng là lý do pháp luật không dừng lại ở yêu cầu có văn bản. Luật Bảo vệ dữ liệu cá nhân đặt trách nhiệm thực hiện các biện pháp quản lý và kỹ thuật phù hợp lên bên kiểm soát dữ liệu, còn Nghị định 356/2025/NĐ-CP yêu cầu xây dựng nhiều quy trình vận hành và tổ chức đánh giá tình trạng tuân thủ.
Do đó, chính sách bảo mật nội bộ nên được hiểu là bằng chứng về thiết kế kiểm soát. Muốn chứng minh kiểm soát đã thực sự vận hành, doanh nghiệp còn cần bằng chứng thực thi. Sự khác biệt này đặc biệt quan trọng khi xảy ra rò rỉ dữ liệu: việc có một chính sách được soạn đầy đủ không loại trừ trách nhiệm nếu quyền truy cập thực tế không được kiểm soát hoặc nhân viên không được đào tạo và giám sát theo chính sách đó.
Giá trị pháp lý của chính sách luôn bị giới hạn bởi pháp luật và thỏa thuận có hiệu lực
Chính sách bảo mật nội bộ không được dùng để tạo ra những quyền mà pháp luật không cho phép hoặc làm mất các quyền mà pháp luật bảo vệ. Doanh nghiệp không thể viện dẫn chính sách để xử lý dữ liệu cá nhân ngoài mục đích hợp pháp, thu thập dữ liệu không cần thiết, bỏ qua quyền của chủ thể dữ liệu hoặc miễn trách nhiệm mà luật đặt trực tiếp lên mình.
Tương tự, một điều khoản nội bộ không thể tự động thay thế các thỏa thuận cần được xác lập bằng hợp đồng hoặc văn bản riêng. Trong một số quan hệ, nghĩa vụ bảo mật có thể đồng thời xuất hiện trong hợp đồng lao động, thỏa thuận bảo mật, hợp đồng với nhà cung cấp, điều khoản xử lý dữ liệu hoặc nội quy lao động. Khi đó, chính sách đóng vai trò kết nối và hướng dẫn thực hiện các nghĩa vụ này chứ không đương nhiên thay thế chúng.
Vì vậy, khi xây dựng chính sách bảo mật nội bộ, cần kiểm tra ít nhất bốn mối liên hệ: quy định đó có phù hợp với pháp luật hiện hành hay không; người ban hành có đúng thẩm quyền nội bộ hay không; đối tượng áp dụng đã được thông báo và có khả năng tiếp cận chính sách hay chưa; và nghĩa vụ nào cần được đưa thêm vào hợp đồng, nội quy hoặc văn bản chuyên biệt để có căn cứ thực thi phù hợp.
Một chính sách được thiết kế tốt vì thế không chỉ nói “phải bảo mật”. Nó phải chỉ ra dữ liệu hoặc thông tin nào được bảo vệ, ai được phép làm gì, trong điều kiện nào, ai chịu trách nhiệm kiểm soát, bằng chứng nào phải được lưu lại và việc vi phạm sẽ được xử lý theo cơ chế pháp lý nào.
Chính sách bảo mật nội bộ có vai trò pháp lý quan trọng nhất ở việc biến nghĩa vụ bảo mật thành hệ thống trách nhiệm và kiểm soát có thể thực hiện, kiểm tra và chứng minh. Nó giúp xác định quyền hạn của từng bộ phận, tạo cơ sở cho quy trình truy cập và chia sẻ thông tin, đồng thời cung cấp một phần bằng chứng về biện pháp quản lý mà tổ chức đã áp dụng.
Giá trị đó không phải là tuyệt đối. Chính sách nội bộ phải phù hợp với pháp luật, hợp đồng và các văn bản nội bộ có hiệu lực liên quan; đồng thời tổ chức phải chứng minh rằng các kiểm soát ghi trong chính sách thực sự được vận hành. Vì vậy, hiệu lực thực tế không nằm ở việc doanh nghiệp “có một chính sách”, mà ở việc chính sách đó được ban hành đúng, gắn với trách nhiệm cụ thể và được thực thi nhất quán.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
