
Trách nhiệm bảo mật khi thuê bên thứ ba quản lý hệ thống
Mục lục
- Thuê bên thứ ba không đồng nghĩa với chuyển toàn bộ trách nhiệm bảo mật
- Trách nhiệm nào thường vẫn thuộc về tổ chức thuê dịch vụ?
- Nhà cung cấp bên thứ ba chịu trách nhiệm ở đâu?
- Vì sao hợp đồng không đủ để loại bỏ rủi ro bảo mật?
- Nên phân chia trách nhiệm bảo mật giữa hai bên như thế nào?
- Khi xảy ra sự cố, tổ chức có thể viện lý do đã thuê ngoài hay không?
- Thuê ngoài nên được xem là chia sẻ trách nhiệm, không phải thoái thác trách nhiệm
Thuê đơn vị bên ngoài quản trị, vận hành hoặc giám sát hệ thống không đồng nghĩa với chuyển toàn bộ trách nhiệm bảo mật sang nhà cung cấp. Tổ chức vẫn phải kiểm soát rủi ro, phân định trách nhiệm, giám sát việc thực hiện và bảo đảm các nghĩa vụ pháp lý thuộc vai trò của mình.
Thuê nhà cung cấp dịch vụ CNTT, MSP/MSSP, đơn vị vận hành hạ tầng hoặc nền tảng đám mây có thể làm thay đổi ai trực tiếp thực hiện từng công việc bảo mật, nhưng không mặc nhiên thay đổi ai phải chịu trách nhiệm đối với hệ thống, dữ liệu và rủi ro thuộc phạm vi quản lý của tổ chức.
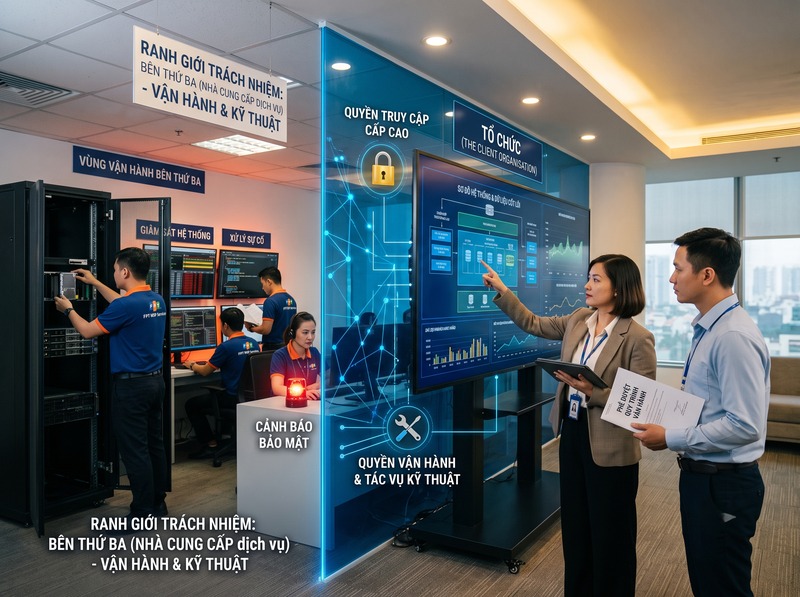
Điểm cần phân biệt là chuyển giao công việc và chuyển giao trách nhiệm. Nhà cung cấp có thể được giao vá lỗi, quản trị tài khoản, sao lưu, giám sát log hay ứng cứu sự cố. Tuy nhiên, tổ chức thuê dịch vụ vẫn phải xác định yêu cầu bảo mật, lựa chọn nhà cung cấp phù hợp, kiểm soát quyền truy cập, giám sát chất lượng dịch vụ và xử lý những rủi ro không thể chuyển giao bằng hợp đồng.
Theo Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ ngày 1/7/2026, chủ quản hệ thống thông tin vẫn có trách nhiệm thực hiện bảo vệ hệ thống thông tin và thực hiện các nghĩa vụ liên quan theo luật. Quy định này gắn trách nhiệm với vị trí chủ quản hệ thống, chứ không đơn thuần với bên đang trực tiếp vận hành kỹ thuật.
Thuê bên thứ ba không đồng nghĩa với chuyển toàn bộ trách nhiệm bảo mật
Khi thuê ngoài, phần thay đổi rõ nhất là mô hình thực hiện trách nhiệm. Trước đây đội ngũ nội bộ có thể trực tiếp cấu hình firewall, quản trị máy chủ và theo dõi cảnh báo; sau khi thuê ngoài, các hoạt động này được nhà cung cấp thực hiện theo hợp đồng.
Nhưng tổ chức vẫn là bên quyết định hệ thống nào được đưa ra thuê ngoài, dữ liệu nào được nhà cung cấp tiếp cận, mức rủi ro nào có thể chấp nhận và yêu cầu bảo mật nào phải được đáp ứng. Vì vậy, outsourcing làm dịch chuyển một phần trách nhiệm vận hành, không tự động xóa bỏ trách nhiệm quản trị và kiểm soát.
Luật An ninh mạng hiện hành thể hiện nguyên tắc này khá rõ đối với chủ quản hệ thống thông tin: Điều 40 quy định chủ quản có trách nhiệm bảo vệ hệ thống, kết nối hệ thống giám sát/phòng chống mã độc trong những trường hợp luật yêu cầu và báo cáo sự cố với cơ quan chuyên trách. Việc một nhà thầu thực hiện các tác vụ kỹ thuật không làm chủ quản biến mất khỏi quan hệ trách nhiệm đó.
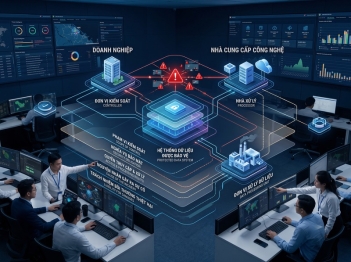
Điều này cũng không có nghĩa nhà cung cấp “không chịu trách nhiệm”. Hai bên có thể đồng thời có nghĩa vụ, nhưng ở những vai trò khác nhau: tổ chức chịu trách nhiệm về quản trị, quyết định và giám sát trong phạm vi của mình; nhà cung cấp chịu trách nhiệm về dịch vụ, hoạt động xử lý và nghĩa vụ mà pháp luật hoặc hợp đồng đặt lên họ.
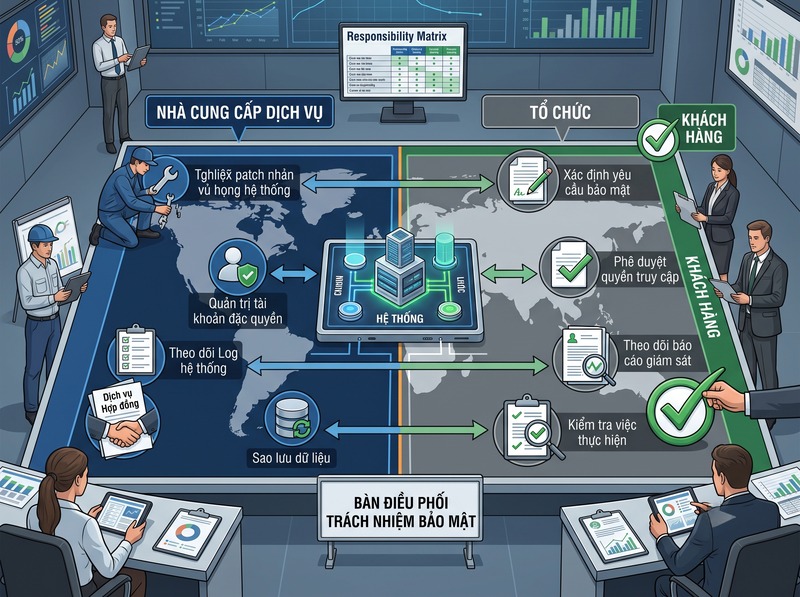
Trách nhiệm nào thường vẫn thuộc về tổ chức thuê dịch vụ?
Trước hết là trách nhiệm xác định mức bảo mật cần thiết. Nhà cung cấp không thể tự quyết định dữ liệu nào là quan trọng nhất đối với hoạt động kinh doanh, thời gian gián đoạn tối đa có thể chấp nhận hay tài khoản nào cần quyền đặc biệt nếu tổ chức không xác lập các yêu cầu này.
Tổ chức vì thế vẫn cần kiểm soát ít nhất các vấn đề cốt lõi:
· Xác định tài sản, hệ thống và dữ liệu được giao cho bên thứ ba quản lý
· Đánh giá rủi ro trước khi cấp quyền truy cập hoặc chuyển dữ liệu
· Xác định yêu cầu bảo mật và mức dịch vụ trong hợp đồng
· Quyết định nguyên tắc cấp, giới hạn và thu hồi đặc quyền
· Theo dõi việc thực hiện các kiểm soát đã thỏa thuận
· Yêu cầu bằng chứng phù hợp về việc tuân thủ
· Duy trì khả năng ứng phó khi nhà cung cấp gặp sự cố hoặc ngừng cung cấp dịch vụ
NIST SP 800-161r1 cũng tiếp cận quản trị rủi ro chuỗi cung ứng theo hướng bên mua phải xác định yêu cầu an ninh mạng đối với nhà cung cấp và có thể sử dụng tự đánh giá, đánh giá của bên mua hoặc đánh giá độc lập để xác minh việc tuân thủ. Trách nhiệm và trách nhiệm giải trình giữa các bên cần được xác định bằng các thỏa thuận phù hợp, thay vì giả định rằng mua dịch vụ đồng nghĩa với chuyển hết rủi ro cho nhà cung cấp.
Vì vậy, hợp đồng là công cụ phân bổ nghĩa vụ và rủi ro; nó không thay thế hoạt động quản trị bảo mật của tổ chức.
Nhà cung cấp bên thứ ba chịu trách nhiệm ở đâu?
Nhà cung cấp chịu trách nhiệm trong phạm vi hoạt động mà mình thực hiện và các nghĩa vụ được pháp luật hoặc hợp đồng áp dụng cho mình.
Chẳng hạn, nếu nhà cung cấp được giao quản trị máy chủ, hợp đồng có thể đặt ra yêu cầu về thời gian vá lỗ hổng, quản lý tài khoản đặc quyền, lưu nhật ký, sao lưu, giám sát cảnh báo và thời gian thông báo sự cố. Nếu nhà cung cấp vi phạm những nghĩa vụ này, họ có thể phải chịu trách nhiệm theo hợp đồng và, tùy trường hợp, theo quy định pháp luật có liên quan.
Đối với dữ liệu cá nhân, sự phân chia này càng rõ. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 1/1/2026, phân biệt bên kiểm soát dữ liệu cá nhân với bên xử lý dữ liệu cá nhân. Bên xử lý thực hiện xử lý theo yêu cầu của bên kiểm soát thông qua hợp đồng; đồng thời chính bên xử lý cũng có các trách nhiệm riêng, như chỉ tiếp nhận dữ liệu khi có thỏa thuận hoặc hợp đồng, xử lý đúng thỏa thuận và thực hiện các biện pháp bảo vệ dữ liệu theo quy định.
Cơ chế này cho thấy việc thuê ngoài không tạo ra lựa chọn “hoặc tổ chức chịu trách nhiệm, hoặc nhà cung cấp chịu trách nhiệm”. Thực tế có thể tồn tại hai lớp trách nhiệm song song, được xác định theo vai trò của từng bên.
Vì sao hợp đồng không đủ để loại bỏ rủi ro bảo mật?
Hợp đồng có thể quy định ai phải làm gì, nhưng không tự bảo đảm công việc đó thực sự được thực hiện.
Ví dụ, hợp đồng yêu cầu nhà cung cấp vá lỗ hổng nghiêm trọng trong một khoảng thời gian nhất định chỉ tạo ra một nghĩa vụ. Muốn biết nghĩa vụ đã được thực hiện hay chưa, tổ chức vẫn cần cơ chế kiểm chứng thông qua báo cáo, nhật ký, kết quả quét lỗ hổng, kiểm toán hoặc hình thức bảo đảm phù hợp.
Ngoài ra, hợp đồng không thể loại bỏ một số rủi ro mang tính cấu trúc. Một nhà cung cấp có quyền quản trị cao có thể trở thành điểm xâm nhập vào nhiều tài sản quan trọng. Việc nhà cung cấp sử dụng thêm nhà thầu phụ cũng có thể kéo dữ liệu và quyền truy cập sang một mắt xích mà tổ chức ít quan sát hơn.
Do đó, kiểm soát bên thứ ba cần bao phủ cả vòng đời quan hệ:
Trước khi ký hợp đồng: đánh giá năng lực bảo mật, phạm vi truy cập và mức độ phụ thuộc.
Trong thời gian cung cấp dịch vụ: giám sát việc đáp ứng yêu cầu, quản lý thay đổi, quyền truy cập, sự cố và nhà thầu phụ.
Khi chấm dứt dịch vụ: thu hồi tài khoản, khóa quyền truy cập, chuyển giao dữ liệu và xác nhận việc hoàn trả hoặc xóa dữ liệu theo yêu cầu áp dụng.
Nếu chỉ ký điều khoản bảo mật rồi không kiểm chứng, tổ chức mới chuyển được nghĩa vụ trên giấy tờ chứ chưa kiểm soát được rủi ro thực tế.
Nên phân chia trách nhiệm bảo mật giữa hai bên như thế nào?
Cách hiệu quả hơn là xác định trách nhiệm theo từng kiểm soát cụ thể thay vì dùng một điều khoản chung như “nhà cung cấp chịu trách nhiệm bảo đảm an toàn hệ thống”.
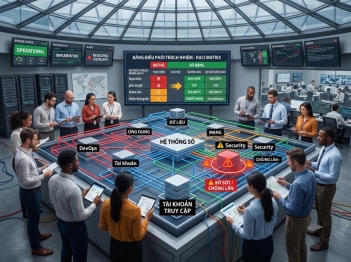
Một ma trận trách nhiệm có thể chỉ rõ:
|
Hoạt động |
Tổ chức thuê dịch vụ |
Nhà cung cấp |
|
Xác định yêu cầu bảo mật |
Phê duyệt và chịu trách nhiệm quản trị |
Tư vấn, xác nhận khả năng đáp ứng |
|
Cấu hình hệ thống |
Đặt yêu cầu, giám sát |
Thực hiện nếu thuộc phạm vi dịch vụ |
|
Quản lý tài khoản đặc quyền |
Phê duyệt nguyên tắc và quyền cần thiết |
Thực thi, ghi log theo phân quyền |
|
Vá lỗ hổng |
Xác định yêu cầu/rủi ro chấp nhận |
Triển khai theo SLA được giao |
|
Giám sát sự kiện |
Yêu cầu mức giám sát và nhận báo cáo |
Thu thập, phân tích, cảnh báo nếu được giao |
|
Ứng cứu sự cố |
Điều phối quyết định thuộc tổ chức |
Thực hiện nhiệm vụ kỹ thuật được phân công |
|
Bảo vệ dữ liệu |
Xác định mục đích, phạm vi và yêu cầu áp dụng |
Xử lý và bảo vệ theo vai trò, hợp đồng |
|
Kết thúc dịch vụ |
Yêu cầu thu hồi quyền và xử lý dữ liệu |
Bàn giao, xóa hoặc hoàn trả theo thỏa thuận |
Điều quan trọng không phải tên gọi của mô hình mà là không để tồn tại kiểm soát quan trọng mà cả hai bên đều cho rằng bên kia phụ trách.
Trách nhiệm cũng cần đi kèm quyền kiểm chứng. Nếu tổ chức yêu cầu nhà cung cấp thực hiện một kiểm soát nhưng không có báo cáo, bằng chứng hay quyền đánh giá phù hợp, khả năng giám sát trách nhiệm đó sẽ rất hạn chế.
Khi xảy ra sự cố, tổ chức có thể viện lý do đã thuê ngoài hay không?
Không nên mặc định rằng sự cố thuộc hệ thống do nhà cung cấp quản lý thì toàn bộ trách nhiệm cũng thuộc nhà cung cấp.
Trước tiên phải xác định nguyên nhân và phạm vi nghĩa vụ của từng bên. Sự cố có thể xuất phát từ lỗi cấu hình của nhà cung cấp, nhưng cũng có thể liên quan đến quyết định cấp quyền của tổ chức, yêu cầu bảo mật không đầy đủ, cảnh báo đã được nhà cung cấp gửi nhưng không được xử lý hoặc một kiểm soát chưa bao giờ được phân công rõ.
Với chủ quản hệ thống thông tin, Luật An ninh mạng 2025 vẫn quy định trực tiếp trách nhiệm bảo vệ hệ thống và báo cáo sự cố theo phạm vi áp dụng. Song song với đó, doanh nghiệp cung cấp dịch vụ trên không gian mạng cũng có những trách nhiệm riêng, bao gồm các nghĩa vụ về cảnh báo, phương án ứng cứu và xử lý sự cố theo quy định của luật.
Do đó, câu hỏi sau sự cố không chỉ là “nhà cung cấp có lỗi hay không”, mà còn là:
· Từng kiểm soát đã được giao cho ai
· Nghĩa vụ đó có được thực hiện đúng không
· Tổ chức đã giám sát ở mức hợp lý chưa
· Điều khoản thông báo và phối hợp sự cố có được tuân thủ không
· Nghĩa vụ pháp lý nào vẫn gắn trực tiếp với từng bên
Đây cũng là lý do trách nhiệm bảo mật cần được xác định trước khi xảy ra sự cố, thay vì chỉ tìm cách phân định trách nhiệm sau khi thiệt hại đã xuất hiện.
Thuê ngoài nên được xem là chia sẻ trách nhiệm, không phải thoái thác trách nhiệm
Bên thứ ba có thể giúp tổ chức tiếp cận nhân lực chuyên môn, công nghệ giám sát và quy trình vận hành mà nội bộ khó duy trì. Tuy nhiên, lợi ích đó không làm biến mất nghĩa vụ quản trị rủi ro.
Tổ chức nên coi mô hình thuê ngoài là một mô hình trách nhiệm được phân chia: nhà cung cấp nhận các nhiệm vụ và nghĩa vụ cụ thể; tổ chức giữ quyền quyết định, kiểm soát và những trách nhiệm pháp lý gắn với vai trò của mình.
Ranh giới chính xác sẽ phụ thuộc vào loại dịch vụ, dữ liệu, hệ thống, hợp đồng và quy định pháp luật áp dụng. Vì thế, trước khi giao hệ thống cho bên thứ ba, cần xác định rõ ba câu hỏi: ai quyết định, ai thực hiện và ai kiểm chứng. Nếu ba câu hỏi này chưa có câu trả lời rõ ràng, rủi ro trách nhiệm thường vẫn chưa được kiểm soát.
Thuê bên thứ ba quản lý hệ thống có thể thay đổi cách phân công trách nhiệm bảo mật nhưng không mặc nhiên chuyển toàn bộ trách nhiệm của tổ chức sang nhà cung cấp. Chủ quản hệ thống, bên kiểm soát dữ liệu và nhà cung cấp có thể cùng tồn tại các nghĩa vụ riêng tùy vai trò pháp lý và phạm vi dịch vụ.
Vì vậy, tổ chức không nên đánh giá một hợp đồng thuê ngoài chỉ bằng câu hỏi “nhà cung cấp cam kết bảo mật đến đâu”. Cần đánh giá đồng thời việc phân quyền, cơ chế giám sát, bằng chứng thực hiện kiểm soát, quy trình ứng cứu, quản lý nhà thầu phụ và phương án kết thúc dịch vụ. Khi trách nhiệm được phân định đến từng kiểm soát và có khả năng kiểm chứng, outsourcing mới thực sự chuyển giao công việc mà không tạo ra khoảng trống trách nhiệm.
Hỏi đáp về trách nhiệm bảo mật khi thuê bên thứ ba
Có thể ghi trong hợp đồng rằng nhà cung cấp chịu toàn bộ trách nhiệm bảo mật không?
Có thể thỏa thuận trách nhiệm hợp đồng trong phạm vi pháp luật cho phép, nhưng điều khoản đó không mặc nhiên loại bỏ những nghĩa vụ mà pháp luật đặt trực tiếp lên tổ chức theo vai trò của tổ chức. Vì vậy cần phân biệt trách nhiệm hợp đồng với trách nhiệm pháp lý.
Nếu nhà cung cấp gây ra sự cố thì tổ chức có còn trách nhiệm không?
Có thể có. Trách nhiệm cụ thể phụ thuộc nguyên nhân sự cố, vai trò của từng bên, nghĩa vụ pháp lý và nội dung hợp đồng. Lỗi của nhà cung cấp không tự động chứng minh rằng tổ chức đã hoàn thành mọi nghĩa vụ quản trị và giám sát của mình.
Tổ chức cần kiểm tra gì trước khi thuê đơn vị quản lý hệ thống?
Trọng tâm nên là năng lực bảo mật của nhà cung cấp, phạm vi quyền truy cập, biện pháp bảo vệ dữ liệu, quản lý nhà thầu phụ, khả năng ứng cứu sự cố, bằng chứng kiểm soát, điều kiện bàn giao và cơ chế thu hồi quyền khi hợp đồng kết thúc.
Chứng nhận bảo mật của nhà cung cấp có đủ để tổ chức yên tâm không?
Không phải trong mọi trường hợp. Chứng nhận hoặc đánh giá độc lập là bằng chứng hữu ích, nhưng tổ chức vẫn cần kiểm tra phạm vi chứng nhận có bao phủ đúng dịch vụ, hệ thống và kiểm soát mà mình phụ thuộc hay không. NIST cũng lưu ý rằng đánh giá bên thứ ba có thể không bao phủ tất cả yêu cầu riêng của bên mua, khi đó có thể cần thêm bằng chứng.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
