
Những yếu tố cần đánh giá rủi ro an toàn thông tin
Mục lục
Đánh giá rủi ro an toàn thông tin cần xem xét tài sản, mối đe dọa, điểm yếu, hậu quả, khả năng xảy ra và tiêu chí chấp nhận rủi ro để xác định mức độ và thứ tự ưu tiên xử lý
Để đánh giá rủi ro an toàn thông tin có cơ sở, chủ thể vận hành không nên chỉ xem xét một yếu tố riêng lẻ. Cần xem xét mối quan hệ giữa tài sản thông tin, mối đe dọa, điểm yếu, hậu quả tiềm tàng và khả năng xảy ra, sau đó xác định mức độ rủi ro và đối chiếu với tiêu chí chấp nhận rủi ro. Cách tiếp cận này phù hợp với nguyên tắc đánh giá rủi ro theo các tiêu chuẩn về quản lý an toàn thông tin.
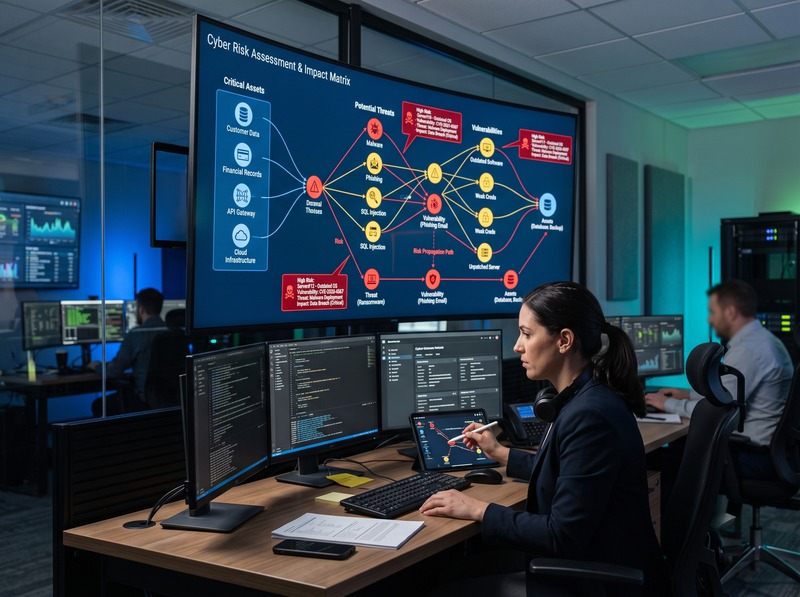
Tài sản thông tin và giá trị cần bảo vệ
Trước hết, chủ thể vận hành cần xác định tài sản nào có thể chịu ảnh hưởng bởi rủi ro. Tài sản có thể là thông tin, dữ liệu, hệ thống, dịch vụ hoặc các thành phần phục vụ việc xử lý và cung cấp thông tin.
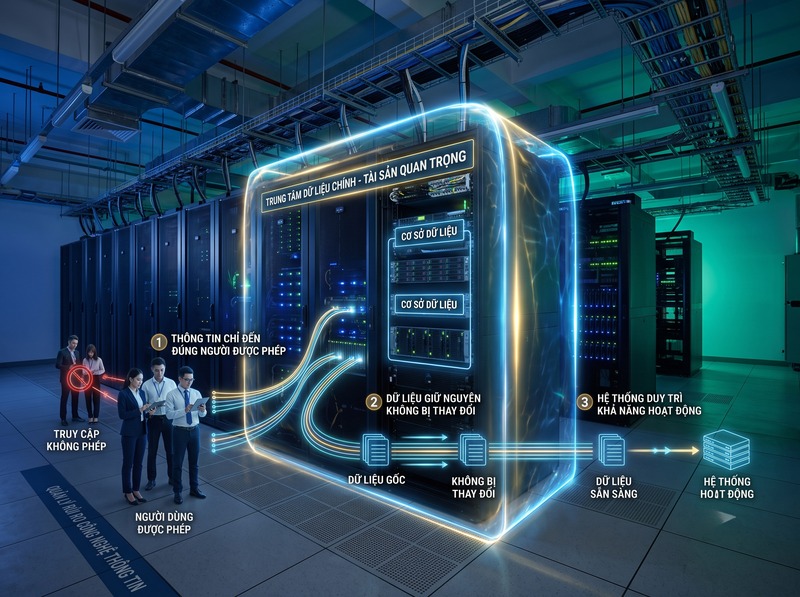
Một nội dung quan trọng là xác định yêu cầu bảo vệ đối với tài sản, đặc biệt trên ba thuộc tính cốt lõi:
· Tính bảo mật: Thông tin chỉ được truy cập hoặc tiết lộ cho chủ thể có thẩm quyền
· Tính toàn vẹn: Thông tin và dữ liệu không bị sửa đổi, phá hủy hoặc sai lệch trái phép
· Tính sẵn sàng: Thông tin và dịch vụ vẫn có thể được truy cập, sử dụng khi cần thiết
Các thuộc tính này giúp xác định một sự cố có thể gây tổn hại đến mục tiêu an toàn thông tin ở mức nào. TCVN 11238:2015 cũng xác định an toàn thông tin xoay quanh việc bảo toàn tính bí mật, toàn vẹn và sẵn sàng của thông tin.
Mối đe dọa và điểm yếu có thể tạo ra rủi ro
Đánh giá rủi ro cần xem xét mối đe dọa nào có thể khai thác điểm yếu của tài sản. Đây là mối quan hệ quan trọng để chuyển từ việc liệt kê tài sản sang nhận diện rủi ro thực tế.
Chủ thể vận hành cần xem xét:
· Nguồn hoặc tác nhân có thể tạo ra rủi ro
· Sự kiện có thể xảy ra
· Nguyên nhân dẫn đến sự kiện
· Điểm yếu của tài sản hoặc biện pháp kiểm soát
· Khả năng mối đe dọa khai thác điểm yếu
· Hậu quả có thể phát sinh đối với mục tiêu an toàn thông tin
Theo hướng dẫn về đánh giá rủi ro ATTT, việc nhận diện rủi ro có thể tiếp cận theo sự kiện hoặc dựa trên tài sản, mối đe dọa và điểm yếu.
Hậu quả nếu rủi ro xảy ra
Không thể xác định mức độ rủi ro chỉ bằng việc biết một mối đe dọa có tồn tại. Cần đánh giá hậu quả tiềm tàng nếu sự kiện rủi ro thực sự xảy ra.
Hậu quả có thể tác động trực tiếp đến hoạt động, chức năng hoặc mục tiêu của tổ chức, chẳng hạn tổn thất tài chính, gián đoạn dịch vụ hoặc mất khả năng cung cấp thông tin. Ngoài ra còn có thể xuất hiện tác động gián tiếp như ảnh hưởng đến uy tín hoặc các nghĩa vụ liên quan.
Mức hậu quả có thể được đánh giá theo phương pháp định tính, định lượng hoặc bán định lượng, tùy phương pháp đánh giá được tổ chức lựa chọn.
Khả năng xảy ra của rủi ro
Yếu tố tiếp theo là khả năng xảy ra của rủi ro. Chủ thể vận hành cần đánh giá liệu sự kiện có khả năng xảy ra ở mức nào, có thể dựa trên khả năng, tần suất hoặc xác suất tùy phương pháp.
Điểm quan trọng là mức đánh giá phải có cơ sở. Nếu sử dụng thang như thấp, trung bình, cao hoặc các mức điểm số, cần có tiêu chí giải thích vì sao một rủi ro được xếp vào mức tương ứng. Điều này giúp kết quả đánh giá khách quan hơn và có thể so sánh khi đánh giá được lặp lại.
Mức độ rủi ro và tiêu chí chấp nhận
Sau khi xác định hậu quả và khả năng xảy ra, chủ thể vận hành cần kết hợp hai yếu tố này để xác định mức độ rủi ro. Đây là cơ sở để biết rủi ro nào cần được ưu tiên xử lý.
Tuy nhiên, mức độ rủi ro chưa phải là quyết định cuối cùng. Kết quả phân tích còn phải được so sánh với tiêu chí chấp nhận rủi ro đã thiết lập trước đó. Tiêu chí này giúp xác định rủi ro nào có thể chấp nhận và rủi ro nào cần xử lý tiếp.
Vì vậy, có thể khái quát logic đánh giá như sau:
Tài sản → Mối đe dọa Điểm yếu → Hậu quả Khả năng xảy ra → Mức độ rủi ro → So sánh với tiêu chí chấp nhận → Xác định ưu tiên xử lý
Bối cảnh và yêu cầu an toàn thông tin
Các yếu tố trên cần được đặt trong bối cảnh thực tế của tổ chức và hệ thống. Tiêu chí chấp nhận rủi ro cần xét đến bối cảnh an toàn thông tin, yêu cầu của các bên quan tâm, mục tiêu của hệ thống quản lý và mức độ ưu tiên rủi ro của tổ chức.
Việc đánh giá cũng cần có phương pháp rõ ràng để kết quả nhất quán, có giá trị sử dụng và có thể so sánh hoặc tái lập. Khi tài sản, mối đe dọa, điểm yếu, tác động hoặc hoàn cảnh rủi ro thay đổi đáng kể, việc đánh giá cần được xem xét lại thay vì giữ nguyên kết quả cũ.
Do đó, một đánh giá rủi ro có giá trị không chỉ trả lời “rủi ro cao hay thấp”, mà phải giải thích được rủi ro phát sinh từ đâu, ảnh hưởng thế nào, khả năng xảy ra ra sao và có vượt mức chấp nhận của tổ chức hay không.
Để đánh giá rủi ro an toàn thông tin đầy đủ, chủ thể vận hành cần tập trung vào tài sản cần bảo vệ, mối đe dọa, điểm yếu, hậu quả, khả năng xảy ra, mức độ rủi ro và tiêu chí chấp nhận rủi ro, đồng thời đặt các yếu tố này trong bối cảnh và yêu cầu an toàn thông tin cụ thể. Trong đó, hậu quả và khả năng xảy ra là hai yếu tố trực tiếp được sử dụng để xác định mức độ rủi ro, còn tiêu chí chấp nhận giúp xác định rủi ro nào cần ưu tiên xử lý.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
