
Khi nào phải thông báo sự cố an toàn thông tin?
Mục lục
Xác định khi nào tổ chức phải thông báo hoặc báo cáo sự cố an toàn thông tin cho cơ quan có thẩm quyền, chủ quản hệ thống và các chủ thể liên quan, đồng thời phân biệt các trường hợp có thời hạn hoặc yêu cầu báo cáo ngay
Tổ chức không phải cứ xảy ra mọi lỗi kỹ thuật là phải thông báo cho cơ quan nhà nước. Nghĩa vụ thông báo hoặc báo cáo phụ thuộc vào loại sự cố, hệ thống bị ảnh hưởng, vai trò của tổ chức và quy định chuyên ngành áp dụng.
Đáng chú ý, từ ngày 01/07/2026, Luật An ninh mạng số 116/2025/QH15 có hiệu lực và thay thế Luật An toàn thông tin mạng 2015 cùng Luật An ninh mạng 2018. Luật mới quy định chủ quản hệ thống thông tin phải báo cáo sự cố an ninh mạng cho cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng; doanh nghiệp cung cấp dịch vụ trên không gian mạng phải báo cáo ngay khi xảy ra sự cố.
Những trường hợp nào phải thông báo hoặc báo cáo sự cố?
Có thể xác định nghĩa vụ thông báo theo bốn nhóm chính.
Thứ nhất, chủ quản hệ thống thông tin phát hiện sự cố an ninh mạng. Điều 40 Luật An ninh mạng 2025 quy định chủ quản hệ thống thông tin phải báo cáo sự cố an ninh mạng với cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng.
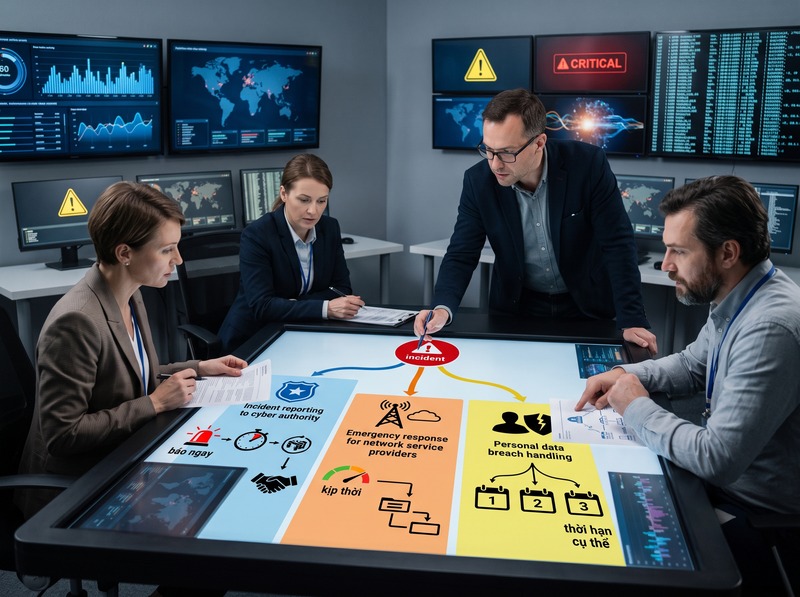
Thứ hai, doanh nghiệp cung cấp dịch vụ trên không gian mạng xảy ra sự cố. Khi xảy ra sự cố an ninh mạng, doanh nghiệp phải ngay lập tức triển khai phương án ứng cứu khẩn cấp và đồng thời báo cáo ngay cho lực lượng chuyên trách bảo vệ an ninh mạng.
Thứ ba, sự cố liên quan đến hệ thống thông tin quan trọng về an ninh quốc gia. Chủ quản phải xây dựng phương án ứng phó, khắc phục sự cố và kịp thời báo cáo cho lực lượng chuyên trách có thẩm quyền khi sự cố xảy ra.
Thứ tư, sự cố đồng thời là vi phạm quy định về bảo vệ dữ liệu cá nhân. Khi phát hiện vi phạm, bên kiểm soát dữ liệu cá nhân hoặc bên kiểm soát và xử lý dữ liệu cá nhân phải thông báo cho Bộ Công an, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, chậm nhất 72 giờ sau khi xảy ra hành vi vi phạm; nếu thông báo muộn phải nêu lý do.
Như vậy, điểm cần phân biệt là “sự cố an toàn thông tin” không phải một nhóm nghĩa vụ duy nhất. Một sự cố có thể đồng thời kích hoạt nghĩa vụ báo cáo sự cố an ninh mạng, nghĩa vụ ứng cứu và nghĩa vụ thông báo vi phạm dữ liệu cá nhân.
Ai là chủ thể phải thông báo?
Nghĩa vụ không chỉ thuộc về một bộ phận kỹ thuật. Chủ thể có trách nhiệm thay đổi theo vai trò pháp lý của tổ chức.
Chủ quản hệ thống thông tin
Đây là chủ thể có nghĩa vụ báo cáo sự cố theo Điều 40 Luật An ninh mạng 2025. Đối tượng nhận báo cáo là cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng, tùy phạm vi quản lý của hệ thống.
Doanh nghiệp cung cấp dịch vụ trên không gian mạng
Nhóm này có yêu cầu nghiêm ngặt hơn về thời điểm. Khi xảy ra sự cố an ninh mạng, doanh nghiệp phải ngay lập tức triển khai phương án ứng cứu khẩn cấp và báo cáo ngay cho lực lượng chuyên trách bảo vệ an ninh mạng.
Bên xử lý dữ liệu cá nhân
Khi phát hiện vi phạm quy định về bảo vệ dữ liệu cá nhân, bên xử lý phải thông báo cho bên kiểm soát dữ liệu cá nhân một cách nhanh nhất có thể. Nghĩa vụ này khác với nghĩa vụ 72 giờ của bên kiểm soát hoặc bên kiểm soát và xử lý dữ liệu cá nhân đối với Bộ Công an.
Cơ quan, tổ chức, cá nhân sử dụng không gian mạng
Luật An ninh mạng 2025 cũng yêu cầu các cơ quan, tổ chức, cá nhân kịp thời cung cấp thông tin liên quan đến bảo vệ an ninh mạng, nguy cơ đe dọa an ninh mạng và hành vi xâm phạm an ninh mạng cho cơ quan có thẩm quyền, lực lượng bảo vệ an ninh mạng.
Khi nào phải báo ngay và khi nào có thời hạn cụ thể?
Đây là điểm dễ nhầm nhất khi áp dụng nghĩa vụ thông báo sự cố an toàn thông tin.
|
Tình huống |
Nghĩa vụ chính |
Thời điểm |
|
Chủ quản hệ thống thông tin xảy ra sự cố an ninh mạng |
Báo cáo cơ quan chuyên trách Bộ Công an hoặc Bộ Quốc phòng |
Luật yêu cầu báo cáo, nhưng Điều 40 không ấn định một mốc giờ cụ thể trong chính điều khoản này |
|
Doanh nghiệp cung cấp dịch vụ trên không gian mạng xảy ra sự cố |
Ứng cứu và báo cáo lực lượng chuyên trách |
Ngay khi xảy ra sự cố |
|
Hệ thống thông tin quan trọng về an ninh quốc gia xảy ra sự cố |
Triển khai phương án và báo cáo lực lượng chuyên trách có thẩm quyền |
Kịp thời khi sự cố xảy ra |
|
Vi phạm quy định về bảo vệ dữ liệu cá nhân |
Thông báo Bộ Công an |
Chậm nhất 72 giờ; quá thời hạn phải giải trình lý do |
|
Bên xử lý dữ liệu cá nhân phát hiện vi phạm |
Thông báo cho bên kiểm soát dữ liệu cá nhân |
Nhanh nhất có thể |
Do đó, không nên áp dụng máy móc quy tắc “mọi sự cố đều phải báo trong 24 giờ” hoặc “mọi sự cố đều có 72 giờ”. Thời hạn phụ thuộc vào văn bản và vai trò pháp lý cụ thể.
Thông báo sự cố cần gửi cho ai?
Chủ thể nhận thông báo được xác định theo tính chất của sự cố và hệ thống liên quan.
Đối với sự cố an ninh mạng theo Luật An ninh mạng 2025, chủ quản hệ thống thông tin báo cáo cho cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng. Doanh nghiệp cung cấp dịch vụ trên không gian mạng báo cáo cho lực lượng chuyên trách bảo vệ an ninh mạng.
Đối với vi phạm bảo vệ dữ liệu cá nhân, bên kiểm soát hoặc bên kiểm soát và xử lý dữ liệu cá nhân thông báo cho Bộ Công an, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao. Bên xử lý dữ liệu cá nhân phải báo cho bên kiểm soát dữ liệu cá nhân nhanh nhất có thể.
Ngoài nghĩa vụ đối với cơ quan nhà nước, tổ chức còn phải xem xét các chủ thể liên quan theo hợp đồng, quy chế vận hành hệ thống, phương án ứng cứu sự cố và pháp luật chuyên ngành. Vì vậy, một sự cố có thể đồng thời phải được thông báo cho chủ quản hệ thống, đơn vị vận hành, nhà cung cấp dịch vụ hoặc bên chịu ảnh hưởng nếu quy định áp dụng yêu cầu như vậy.
Nội dung thông báo sự cố nên bao gồm những gì?
Nội dung cụ thể phụ thuộc vào chế độ báo cáo được áp dụng. Tuy nhiên, đối với vi phạm bảo vệ dữ liệu cá nhân, Nghị định 13/2023/NĐ-CP đã quy định khá rõ các nhóm thông tin phải có, gồm:
· Tính chất của vi phạm, thời gian, địa điểm, hành vi và các loại dữ liệu bị ảnh hưởng
· Tổ chức, cá nhân và số lượng dữ liệu liên quan
· Thông tin liên hệ của người hoặc bộ phận phụ trách bảo vệ dữ liệu
· Hậu quả, thiệt hại có thể xảy ra
· Biện pháp đã triển khai để xử lý và giảm thiểu tác hại
Nếu chưa thể cung cấp đầy đủ thông tin, Nghị định 13/2023/NĐ-CP cho phép việc thông báo được thực hiện theo từng đợt, từng giai đoạn.
Với sự cố an ninh mạng nói chung, tổ chức nên bảo đảm thông tin báo cáo đủ để cơ quan có thẩm quyền xác định tình trạng sự cố, phạm vi ảnh hưởng, đối tượng bị tác động, biện pháp ứng phó và đầu mối phối hợp. Cách tiếp cận này phù hợp với cơ chế điều phối, xác minh, phân loại và ứng cứu sự cố được quy định trong hệ thống pháp luật về ứng cứu sự cố.
Doanh nghiệp nên xử lý thế nào khi phát hiện sự cố?
Khi phát hiện một sự cố có khả năng kích hoạt nghĩa vụ thông báo, không nên chờ điều tra hoàn tất mới bắt đầu quy trình báo cáo nếu quy định áp dụng yêu cầu báo ngay hoặc kịp thời.
Quy trình thực tế nên đi theo logic:
1. Phát hiện và ghi nhận sự cố — Xác định thời điểm phát hiện, hệ thống, tài khoản, dữ liệu hoặc dịch vụ bị ảnh hưởng
2. Phân loại và đánh giá phạm vi — Xác định đây là lỗi vận hành thông thường, sự cố an ninh mạng, vi phạm dữ liệu cá nhân hay đồng thời thuộc nhiều chế độ pháp lý
3. Xác định nghĩa vụ báo cáo — Kiểm tra vai trò của tổ chức, loại hệ thống, loại dữ liệu và quy định chuyên ngành
4. Thông báo đúng chủ thể, đúng thời hạn — Đặc biệt lưu ý các trường hợp luật yêu cầu “ngay”, “ngay lập tức”, “kịp thời” hoặc quy định thời hạn cụ thể như 72 giờ
5. Ứng cứu và giảm thiểu thiệt hại — Việc báo cáo không thay thế nghĩa vụ xử lý, cô lập, khắc phục và bảo toàn thông tin phục vụ điều tra
6. Cập nhật báo cáo khi có thông tin mới — Trường hợp ban đầu chưa đủ dữ liệu, cần bổ sung theo cơ chế báo cáo áp dụng
Điểm quan trọng là thông báo sự cố và xử lý sự cố phải được triển khai song song. Luật An ninh mạng 2025 yêu cầu doanh nghiệp cung cấp dịch vụ trên không gian mạng vừa triển khai phương án ứng cứu khẩn cấp vừa báo cáo ngay khi sự cố xảy ra.
Với các tổ chức đang áp dụng quy trình nội bộ dựa trên văn bản cũ, cần đặc biệt rà soát lại quy trình kể từ ngày 01/07/2026, vì Luật An ninh mạng 2025 đã làm hết hiệu lực Luật An toàn thông tin mạng 2015 và Luật An ninh mạng 2018.
Tóm lại, tổ chức phải thông báo hoặc báo cáo khi sự cố thuộc trường hợp mà pháp luật hoặc chế độ quản lý chuyên ngành đặt ra nghĩa vụ. Trong khung pháp luật hiện hành, các trường hợp đáng chú ý gồm sự cố an ninh mạng của chủ quản hệ thống thông tin, sự cố xảy ra tại doanh nghiệp cung cấp dịch vụ trên không gian mạng, sự cố đối với hệ thống thông tin quan trọng về an ninh quốc gia và sự cố dẫn đến vi phạm quy định về bảo vệ dữ liệu cá nhân. Trong đó, thời hạn không đồng nhất: có trường hợp phải báo ngay, có trường hợp yêu cầu kịp thời và có trường hợp quy định rõ mốc 72 giờ.
Hỏi đáp về thông báo sự cố an toàn thông tin
Sự cố mất điện hoặc lỗi máy chủ có phải thông báo cho cơ quan nhà nước không?
Không phải mọi lỗi kỹ thuật đều tự động trở thành sự cố phải báo cáo. Cần đánh giá liệu sự cố có thuộc phạm vi sự cố an ninh mạng, vi phạm dữ liệu cá nhân, hệ thống thuộc diện đặc biệt hoặc một chế độ báo cáo chuyên ngành hay không
Có phải mọi sự cố an toàn thông tin đều phải báo trong 72 giờ?
Không. Mốc 72 giờ là yêu cầu cụ thể đối với trường hợp vi phạm quy định về bảo vệ dữ liệu cá nhân theo Điều 23 Nghị định 13/2023/NĐ-CP. Các trường hợp sự cố an ninh mạng khác có thể áp dụng yêu cầu “ngay”, “ngay lập tức”, “kịp thời” hoặc thời hạn riêng theo quy định tương ứng
Luật nào cần ưu tiên kiểm tra khi sự cố xảy ra từ ngày 01/07/2026?
Đối với nghĩa vụ về an ninh mạng, cần kiểm tra Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ 01/07/2026. Nếu sự cố liên quan dữ liệu cá nhân, cần đồng thời kiểm tra Nghị định 13/2023/NĐ-CP và các quy định pháp luật chuyên ngành có liên quan

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
