
Cách nhận diện sự cố an toàn thông tin
Mục lục
- Dấu hiệu cốt lõi cho thấy đã xảy ra sự cố an toàn thông tin
- Dấu hiệu cho thấy tính bảo mật của thông tin bị xâm phạm
- Dấu hiệu cho thấy dữ liệu hoặc hệ thống mất tính nguyên vẹn
- Dấu hiệu cho thấy hệ thống mất hoặc suy giảm tính khả dụng
- Các hành vi bất thường là tín hiệu cảnh báo nhưng chưa phải lúc nào cũng là sự cố
- Cách xác nhận một dấu hiệu đã đủ cơ sở để coi là sự cố
- Không nên đợi thiệt hại rõ ràng mới xác định sự cố
Sự cố an toàn thông tin có thể được nhận diện qua các dấu hiệu cho thấy dữ liệu, tài khoản hoặc hệ thống đã bị truy cập trái phép, thay đổi bất thường, rò rỉ, gián đoạn hoặc mất khả năng cung cấp dịch vụ. Việc xác định cần dựa trên bằng chứng kỹ thuật và mức độ ảnh hưởng thực tế, thay vì chỉ dựa vào một cảnh báo đơn lẻ.
Một cảnh báo bảo mật, đăng nhập thất bại hay máy chủ hoạt động chậm chưa đương nhiên là sự cố an toàn thông tin. Điểm quyết định là phải xác định được sự kiện đó đã hoặc đang đe dọa thông tin, hệ thống hay quyền và lợi ích hợp pháp của tổ chức, cá nhân ở mức cần xử lý như một sự cố.
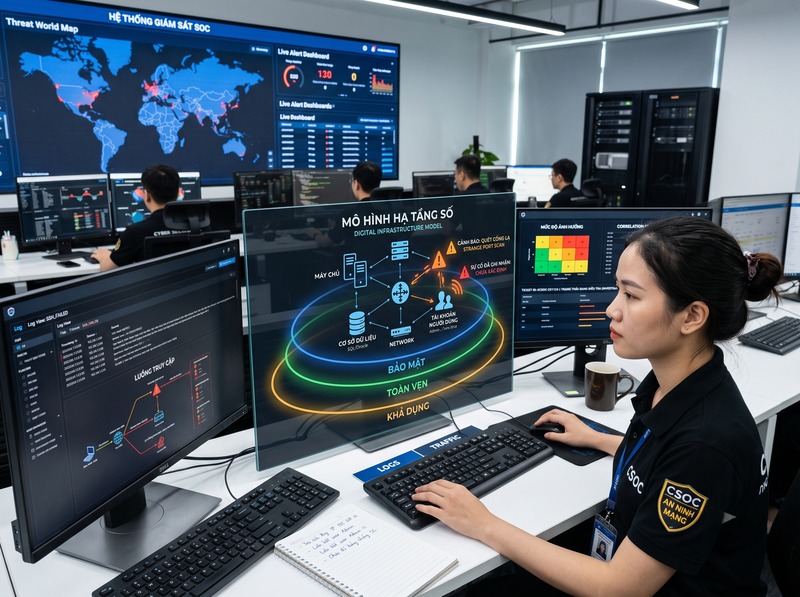
Từ ngày 1/7/2026, Luật An ninh mạng số 116/2025/QH15 có hiệu lực và Luật An toàn thông tin mạng 2015 hết hiệu lực. Pháp luật hiện hành sử dụng khái niệm “sự cố an ninh mạng”, được hiểu là sự việc bất ngờ xảy ra trên không gian mạng xâm phạm an ninh quốc gia, trật tự, an toàn xã hội hoặc quyền và lợi ích hợp pháp của cơ quan, tổ chức, cá nhân. Đồng thời, Luật vẫn xác định an ninh thông tin mạng thông qua ba thuộc tính cơ bản: tính nguyên vẹn, tính bảo mật và tính khả dụng của thông tin.
Trong thực tế vận hành an toàn thông tin, ba thuộc tính này tạo thành tiêu chí rất hữu ích để nhận diện sự cố: dữ liệu có bị lộ hay truy cập trái phép không, có bị sửa đổi ngoài ý muốn không và hệ thống có còn cung cấp dịch vụ bình thường không. Cách tiếp cận này cũng tương đồng với NIST SP 800-61 Rev. 3, trong đó sự cố an ninh mạng bao gồm trường hợp thực tế hoặc sắp xảy ra gây nguy hại trái phép đến tính toàn vẹn, bảo mật hoặc khả dụng của thông tin hay hệ thống thông tin.
Dấu hiệu cốt lõi cho thấy đã xảy ra sự cố an toàn thông tin
Một sự kiện nên được xem xét như sự cố an toàn thông tin khi xuất hiện bằng chứng cho thấy ít nhất một thuộc tính bảo mật quan trọng đã bị ảnh hưởng hoặc có nguy cơ bị xâm phạm trực tiếp.
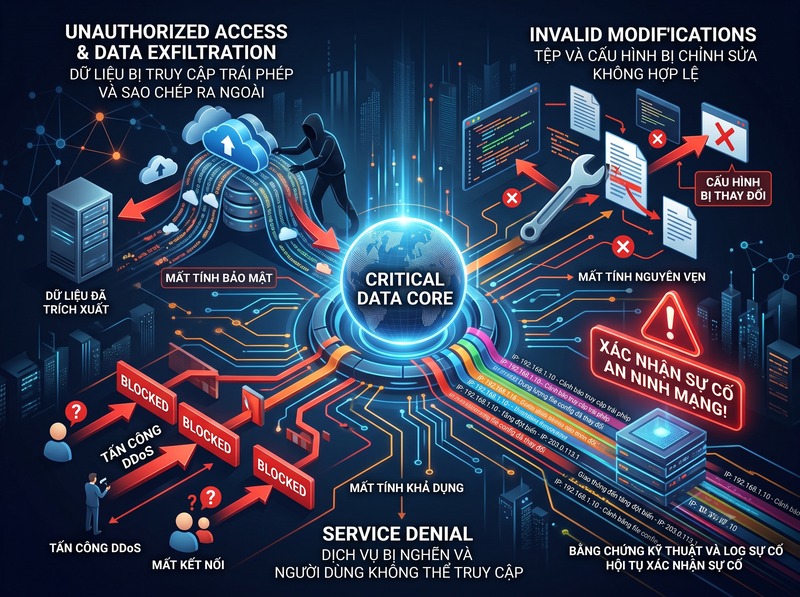
Ba nhóm dấu hiệu cốt lõi gồm:
· Mất tính bảo mật: Người hoặc hệ thống không được phép có thể truy cập, xem, sao chép hoặc lấy dữ liệu
· Mất tính nguyên vẹn: Dữ liệu, cấu hình, phần mềm hoặc giao dịch bị sửa đổi, chèn, xóa hoặc làm sai lệch trái phép
· Mất tính khả dụng: Hệ thống, dữ liệu hoặc dịch vụ không thể được người có quyền sử dụng bình thường khi cần
Trước đây, Luật An toàn thông tin mạng 2015 cũng định nghĩa sự cố theo việc thông tin hoặc hệ thống thông tin bị gây nguy hại, ảnh hưởng đến tính nguyên vẹn, tính bảo mật hoặc tính khả dụng. Dù luật này đã hết hiệu lực từ ngày 1/7/2026, ba thuộc tính trên vẫn được Luật An ninh mạng hiện hành sử dụng để mô tả trạng thái an ninh thông tin mạng.
Điều quan trọng là dấu hiệu kỹ thuật phải gắn với hậu quả hoặc nguy cơ cụ thể. Ví dụ, một lần nhập sai mật khẩu thường chỉ là sự kiện. Nhưng hàng nghìn lần thử mật khẩu từ nhiều địa chỉ IP, sau đó xuất hiện một phiên đăng nhập thành công từ vị trí bất thường và có hoạt động tải dữ liệu, là chuỗi bằng chứng đủ mạnh để nghi ngờ tài khoản đã bị xâm nhập.
Dấu hiệu cho thấy tính bảo mật của thông tin bị xâm phạm
Sự cố liên quan đến tính bảo mật xảy ra khi thông tin có khả năng bị tiếp cận bởi chủ thể không được phép. Đây không chỉ là trường hợp dữ liệu đã bị công khai; một tài khoản trái phép có quyền đọc dữ liệu nhạy cảm cũng đã tạo ra nguy cơ cần điều tra.
Những dấu hiệu thường gặp gồm tài khoản đăng nhập từ quốc gia, thiết bị hoặc địa chỉ IP chưa từng sử dụng; tài khoản thông thường đột nhiên truy cập lượng lớn tệp; xuất hiện truy vấn cơ sở dữ liệu bất thường; dữ liệu được nén hoặc chuyển ra ngoài với dung lượng lớn; thông tin xác thực xuất hiện trên hệ thống không được phép; hoặc quyền truy cập của người dùng bị nâng lên mà không có yêu cầu hợp lệ.
Một số biểu hiện khác kín đáo hơn. Chẳng hạn, lưu lượng gửi ra Internet tăng mạnh vào ban đêm, máy chủ nội bộ kết nối đến tên miền chưa từng xuất hiện, hoặc tài khoản dịch vụ đọc hàng loạt bảng dữ liệu ngoài chức năng thông thường. Mỗi dấu hiệu riêng lẻ có thể có nguyên nhân hợp lệ, nhưng khi nhiều dấu hiệu xuất hiện cùng thời điểm, khả năng xảy ra truy cập hoặc rò rỉ trái phép tăng đáng kể.
Cần phân biệt khả năng có lỗ hổng với dấu hiệu xảy ra sự cố. Một máy chủ chưa vá lỗ hổng là rủi ro. Nếu nhật ký cho thấy lỗ hổng đó đã bị khai thác, tiến trình lạ được thực thi và dữ liệu được truy xuất trái phép, rủi ro đã chuyển thành tình huống cần xử lý như một sự cố.
Dấu hiệu cho thấy dữ liệu hoặc hệ thống mất tính nguyên vẹn
Tính nguyên vẹn bị ảnh hưởng khi nội dung đáng lẽ phải giữ nguyên lại bị thay đổi ngoài quy trình được phép. Đối tượng bị tác động có thể là dữ liệu kinh doanh, cấu hình hệ thống, mã nguồn, website, nhật ký, phần mềm hoặc bản ghi giao dịch.
Dấu hiệu điển hình là tệp bị sửa vào thời điểm không có lịch bảo trì; checksum hoặc hash của phần mềm khác với phiên bản chuẩn; website xuất hiện nội dung chưa được phê duyệt; cấu hình tường lửa, DNS hoặc tài khoản quản trị bị thay đổi; dữ liệu trong cơ sở dữ liệu bị sửa hàng loạt; hoặc xuất hiện phần mềm, scheduled task và khóa registry không rõ nguồn gốc.
Ransomware cũng có thể tạo ra dấu hiệu mất tính nguyên vẹn trước khi dẫn đến mất khả dụng. Khi hàng loạt tệp bị đổi phần mở rộng, nội dung tệp bị mã hóa hoặc dữ liệu sao lưu bị xóa, thông tin đã bị biến đổi trái với trạng thái hợp lệ ban đầu.
Một thay đổi không mong muốn chưa chắc do tấn công. Quản trị viên cấu hình sai cũng có thể làm dữ liệu hoặc hệ thống bị ảnh hưởng. Tuy nhiên, nguyên nhân vô ý không làm mất ý nghĩa của sự cố nếu hậu quả thực tế vẫn gây nguy hại cho thông tin hoặc hệ thống. Vì vậy, quá trình xác định sự cố phải xem xét tác động trước, nguyên nhân sau thay vì chỉ tìm dấu vết của hacker.
Dấu hiệu cho thấy hệ thống mất hoặc suy giảm tính khả dụng
Tính khả dụng liên quan đến khả năng người có quyền truy cập thông tin và sử dụng dịch vụ khi cần. Sự cố có thể được nhận diện khi hệ thống ngừng hoạt động, phản hồi bất thường hoặc tài nguyên bị chiếm dụng đến mức dịch vụ không còn đáp ứng yêu cầu.
Các dấu hiệu đáng chú ý gồm lưu lượng tăng đột biến khiến hệ thống quá tải; CPU, RAM, băng thông hoặc số kết nối tăng lên mức bất thường; dịch vụ liên tục bị dừng hoặc khởi động lại; nhiều người dùng đồng thời không đăng nhập được; cơ sở dữ liệu mất kết nối; tệp quan trọng không thể mở; hoặc toàn bộ máy chủ bị mã hóa và người dùng không thể truy cập dữ liệu.
Tấn công từ chối dịch vụ là ví dụ rõ ràng, nhưng mất khả dụng không phải lúc nào cũng xuất phát từ tấn công. Một thao tác cấu hình sai, lỗi phần mềm hoặc hành động phá hoại nội bộ cũng có thể khiến hệ thống ngừng cung cấp dịch vụ.
Do đó, việc nhận diện không nên phụ thuộc vào câu hỏi “có phải bị tấn công hay không” ngay từ đầu. Nếu thông tin hoặc hệ thống đã mất khả năng phục vụ và nguyên nhân chưa xác định, tổ chức vẫn cần ghi nhận, khoanh vùng và đánh giá để tránh bỏ sót một sự cố đang diễn ra.
Các hành vi bất thường là tín hiệu cảnh báo nhưng chưa phải lúc nào cũng là sự cố
Hệ thống giám sát có thể tạo hàng nghìn cảnh báo mỗi ngày. Không phải cảnh báo nào cũng đồng nghĩa với một sự cố.
NIST SP 800-61 Rev. 3 phân biệt “event” với “incident”: event là một hiện tượng có thể quan sát được liên quan đến tài sản CNTT, chẳng hạn một lần đăng nhập hoặc cập nhật phần mềm; cần phân tích bổ sung để xác định một sự kiện bất lợi có thực sự phản ánh sự cố an ninh mạng hay không.
Ví dụ, đăng nhập lúc 2 giờ sáng là bất thường đối với một nhân viên làm giờ hành chính nhưng có thể hoàn toàn hợp lệ nếu người đó đang trực hệ thống. Một địa chỉ IP nước ngoài truy cập tài khoản cũng chưa đủ kết luận nếu nhân viên đang công tác ở nước ngoài. Ngược lại, IP đó đăng nhập sau hàng trăm lần thử mật khẩu, tạo tài khoản quản trị mới rồi tải dữ liệu nhạy cảm thì chuỗi sự kiện đã có ý nghĩa hoàn toàn khác.
Những dấu hiệu cần ưu tiên kiểm tra gồm:
· Tần suất đăng nhập thất bại tăng bất thường
· Xuất hiện tài khoản, tiến trình hoặc dịch vụ không rõ nguồn gốc
· Quyền của tài khoản bị nâng bất thường
· Công cụ bảo mật bị tắt hoặc cấu hình bị thay đổi
· Log bị xóa, chỉnh sửa hoặc ngừng ghi không rõ nguyên nhân
· Kết nối đến IP, tên miền hoặc cổng mạng bất thường
· Hoạt động truy cập dữ liệu khác đáng kể so với hành vi thông thường của tài khoản
· Cảnh báo từ nhiều lớp bảo vệ cùng liên quan đến một tài sản hoặc một khoảng thời gian
Giá trị của một dấu hiệu tăng lên khi có sự tương quan giữa nhiều nguồn bằng chứng. Cảnh báo EDR trên máy trạm, đăng nhập bất thường trong hệ thống IAM và kết nối đáng ngờ trong firewall log cùng xuất hiện gần nhau đáng tin cậy hơn nhiều so với một cảnh báo độc lập.
Cách xác nhận một dấu hiệu đã đủ cơ sở để coi là sự cố
Việc xác định nên dựa trên bằng chứng có thể kiểm chứng chứ không chỉ dựa vào cảm giác rằng hệ thống “có gì đó bất thường”. NIST hiện khuyến nghị tích hợp hoạt động phát hiện, ứng phó và phục hồi sự cố vào toàn bộ quá trình quản trị rủi ro an ninh mạng, thay vì xem xử lý sự cố là một hoạt động riêng lẻ sau khi tấn công đã hoàn tất.
Trước tiên cần xác định tài sản nào bị ảnh hưởng: tài khoản, máy trạm, máy chủ, ứng dụng, cơ sở dữ liệu, thiết bị mạng hay dịch vụ đám mây. Sau đó đối chiếu trạng thái hiện tại với trạng thái bình thường hoặc cấu hình chuẩn để xác định điều gì thực sự đã thay đổi.
Tiếp theo là kiểm tra bằng chứng từ nhiều nguồn như nhật ký xác thực, firewall, proxy, DNS, EDR, hệ điều hành, ứng dụng, cơ sở dữ liệu và nền tảng cloud. Mục tiêu là dựng lại chuỗi thời gian: sự kiện bắt đầu khi nào, tài khoản hoặc thiết bị nào liên quan, hành động nào đã xảy ra và thông tin hay dịch vụ nào chịu tác động.
Một dấu hiệu có cơ sở để nâng thành sự cố khi việc phân tích cho thấy một trong các tình trạng sau:
1. Có truy cập hoặc sử dụng trái phép đối với thông tin, tài khoản hay hệ thống
2. Có thay đổi hoặc phá hủy trái phép đối với dữ liệu, phần mềm hoặc cấu hình
3. Có rò rỉ hoặc nguy cơ rò rỉ thông tin ra chủ thể không được phép
4. Có gián đoạn hoặc suy giảm đáng kể khả năng cung cấp dịch vụ
5. Có hành vi vi phạm hoặc đe dọa vi phạm chính sách, quy trình hay biện pháp bảo mật với mức độ cần ứng phó
Tiêu chí thứ năm cũng phù hợp với định nghĩa sự cố trong NIST: ngoài ảnh hưởng đến bảo mật, toàn vẹn và khả dụng, một sự việc có thể được coi là incident nếu cấu thành vi phạm hoặc nguy cơ vi phạm trực tiếp pháp luật, chính sách bảo mật, quy trình bảo mật hoặc quy định sử dụng chấp nhận được.
Trong quá trình xác minh, không nên xóa tệp lạ, reset máy chủ hoặc làm sạch hệ thống quá sớm nếu chưa lưu lại bằng chứng cần thiết. Những thao tác này có thể làm mất log, dấu vết tiến trình, kết nối mạng hoặc dữ liệu phục vụ việc xác định phạm vi sự cố. Biện pháp cô lập khẩn cấp vẫn cần thực hiện khi nguy cơ tiếp tục lan rộng, nhưng phải cân bằng giữa hạn chế thiệt hại và bảo toàn bằng chứng.
Không nên đợi thiệt hại rõ ràng mới xác định sự cố
Một sai lầm phổ biến là chỉ công nhận sự cố khi đã thấy dữ liệu bị mất, website ngừng hoạt động hoặc ransomware hiển thị thông báo đòi tiền. Cách đánh giá này có thể khiến tổ chức phản ứng quá muộn.
NIST sử dụng tiêu chí không chỉ “đã gây nguy hại” mà còn bao gồm trường hợp sắp gây nguy hại đến tính bảo mật, toàn vẹn hoặc khả dụng. Điều đó phản ánh nguyên tắc quan trọng trong ứng cứu: bằng chứng cho thấy nguy cơ xâm phạm đang hiện hữu có thể đủ để kích hoạt quy trình xử lý trước khi hậu quả cuối cùng xảy ra.
Chẳng hạn, nếu một tài khoản quản trị bị đánh cắp và kẻ lạ đã đăng nhập thành công nhưng chưa phát hiện hoạt động phá hoại, việc chờ đến khi dữ liệu bị xóa mới coi đây là sự cố sẽ làm tăng rủi ro không cần thiết. Tương tự, phát hiện mã độc đang cố liên lạc với máy chủ điều khiển cần được điều tra và cô lập ngay, dù chưa chứng minh được dữ liệu đã bị lấy ra ngoài.
Vì vậy, dấu hiệu nhận diện hiệu quả nhất không phải một danh sách cảnh báo cố định mà là sự kết hợp giữa bất thường quan sát được, bằng chứng kỹ thuật, tài sản bị tác động và hậu quả đối với bảo mật, toàn vẹn hoặc khả dụng. Khi các yếu tố này cho thấy sự xâm phạm thực tế hoặc nguy cơ trực tiếp, tổ chức có cơ sở để kích hoạt quy trình ứng cứu thay vì tiếp tục coi đó chỉ là một cảnh báo.
Một sự cố an toàn thông tin được xác định đáng tin cậy khi bằng chứng cho thấy thông tin, tài khoản hoặc hệ thống đã hoặc đang đứng trước nguy cơ trực tiếp bị truy cập trái phép, tiết lộ, sửa đổi, phá hoại hay làm gián đoạn. Ba dấu hiệu nền tảng cần kiểm tra là mất tính bảo mật, mất tính nguyên vẹn và mất tính khả dụng; bên cạnh đó phải xem xét các hành vi vi phạm chính sách, dấu hiệu xâm nhập và mức độ ảnh hưởng thực tế.
Không nên kết luận chỉ từ một cảnh báo đơn lẻ. Cách xác định chính xác hơn là tương quan nhiều nguồn log, xác định tài sản bị ảnh hưởng, dựng lại chuỗi sự kiện và kiểm chứng hậu quả. Khi đã có bằng chứng cho thấy một thuộc tính an ninh quan trọng bị xâm phạm hoặc đang bị đe dọa trực tiếp, sự kiện cần được xử lý theo quy trình ứng cứu sự cố thay vì tiếp tục xem như một bất thường thông thường.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
