
Khi nào phát sinh trách nhiệm bảo mật thông tin?
Mục lục
- Trách nhiệm bảo mật thông tin phát sinh từ đâu?
- Khi nào việc tiếp cận thông tin làm phát sinh nghĩa vụ bảo mật?
- Những quan hệ nào thường làm phát sinh trách nhiệm bảo mật?
- Có phải cứ tiếp cận được thông tin là phải bảo mật?
- Trách nhiệm bảo mật có giới hạn trong những trường hợp nào?
- Làm thế nào xác định trách nhiệm bảo mật trong một trường hợp cụ thể?
Làm rõ khi nào việc tiếp cận thông tin làm phát sinh trách nhiệm bảo mật, căn cứ xác định nghĩa vụ, các trường hợp thường gặp và giới hạn khi pháp luật hoặc thỏa thuận cho phép tiết lộ thông tin
Trách nhiệm bảo mật thông tin không phát sinh chỉ vì một người đã nhìn thấy hoặc tiếp cận thông tin. Điểm quyết định là việc tiếp cận đó có đặt chủ thể vào vị trí có nghĩa vụ giữ bí mật theo pháp luật, hợp đồng, quan hệ công việc hoặc sự ủy quyền, giao nhiệm vụ hay không.
Trong trường hợp bí mật kinh doanh, pháp luật còn xác định hành vi vi phạm có thể phát sinh khi một người vi phạm hợp đồng bảo mật, lợi dụng lòng tin của người có nghĩa vụ bảo mật để tiếp cận, thu thập hoặc làm lộ thông tin.
Trách nhiệm bảo mật thông tin phát sinh từ đâu?
Có thể hiểu trách nhiệm bảo mật thông tin phát sinh khi hội tụ hai yếu tố: chủ thể có quyền hoặc cơ sở hợp pháp để tiếp cận thông tin và đồng thời tồn tại nghĩa vụ hạn chế việc sử dụng, tiết lộ hoặc cung cấp thông tin đó.
Căn cứ làm phát sinh nghĩa vụ thường thuộc một trong các nhóm sau:
· Quy định của pháp luật: Một số loại thông tin được pháp luật bảo vệ và đặt ra nghĩa vụ bảo mật đối với người hoặc tổ chức có quyền tiếp cận
· Hợp đồng hoặc thỏa thuận bảo mật: Các bên xác định rõ thông tin nào phải giữ bí mật, phạm vi sử dụng, thời hạn và trách nhiệm khi vi phạm
· Quan hệ lao động hoặc quan hệ công việc: Người lao động, người được giao nhiệm vụ có thể tiếp cận thông tin nội bộ, bí mật kinh doanh hoặc bí mật công nghệ trong quá trình thực hiện công việc
· Quan hệ ủy quyền, cung cấp dịch vụ hoặc thực hiện nhiệm vụ: Việc tiếp cận thông tin để hoàn thành công việc có thể kéo theo giới hạn về sử dụng và tiết lộ
· Vai trò pháp lý đặc thù: Một số chủ thể tiếp cận thông tin do chức năng, nhiệm vụ của mình và phải tuân thủ chế độ bảo mật tương ứng
Vì vậy, cần phân biệt quyền tiếp cận thông tin với quyền tự do sử dụng hoặc tiết lộ thông tin. Hai quyền này không phải lúc nào cũng đồng nhất.
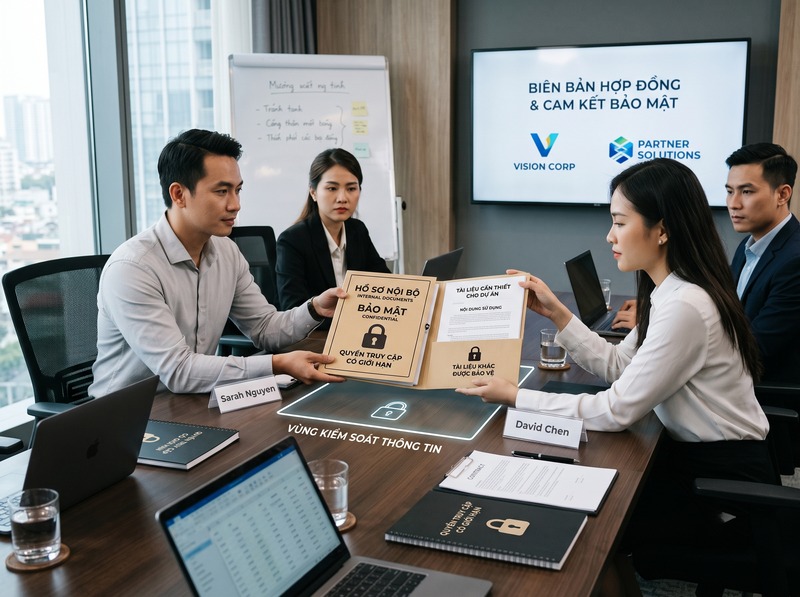
Khi nào việc tiếp cận thông tin làm phát sinh nghĩa vụ bảo mật?
Trường hợp điển hình là chủ thể được phép tiếp cận thông tin nhưng chỉ để thực hiện một mục đích nhất định. Khi đó, phạm vi tiếp cận không đồng nghĩa với quyền sử dụng thông tin cho mọi mục đích.
Ví dụ, trong quan hệ lao động, khi công việc của người lao động liên quan trực tiếp đến bí mật kinh doanh hoặc bí mật công nghệ, người sử dụng lao động có thể thỏa thuận bằng văn bản về nội dung, thời hạn bảo vệ, quyền lợi và trách nhiệm khi vi phạm.
Cơ chế này cho thấy nghĩa vụ bảo mật thường gắn với mục đích và điều kiện tiếp cận. Một người có thể được phép xem dữ liệu khách hàng để thực hiện công việc, nhưng việc đó không mặc nhiên cho phép họ sao chép dữ liệu để phục vụ lợi ích riêng hoặc cung cấp cho bên thứ ba.
Đối với dữ liệu cá nhân, Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 hiện có hiệu lực từ ngày 01/01/2026 và xác định các chủ thể tham gia xử lý dữ liệu phải tuân thủ các nguyên tắc, nghĩa vụ bảo vệ dữ liệu tương ứng. Luật cũng cấm các hành vi như cố ý làm lộ hoặc làm mất dữ liệu cá nhân.
Những quan hệ nào thường làm phát sinh trách nhiệm bảo mật?
Quan hệ lao động
Đây là trường hợp phổ biến khi nhân viên được tiếp cận dữ liệu khách hàng, kế hoạch kinh doanh, quy trình nội bộ, công nghệ hoặc các thông tin chưa công khai.
Trách nhiệm có thể được xác định từ hợp đồng lao động, thỏa thuận bảo mật, nội quy hoặc quy định pháp luật chuyên ngành. Đối với bí mật kinh doanh và bí mật công nghệ, pháp luật lao động cho phép các bên thỏa thuận về phạm vi, thời hạn và trách nhiệm bảo vệ.
Quan hệ hợp đồng và cung cấp dịch vụ
Nhà cung cấp, tư vấn, đơn vị gia công hoặc đối tác có thể được tiếp cận thông tin của bên thuê để thực hiện hợp đồng. Nếu hợp đồng xác lập nghĩa vụ bảo mật, việc sử dụng hoặc tiết lộ ngoài phạm vi được phép có thể trở thành hành vi vi phạm nghĩa vụ.
Quan hệ ủy quyền hoặc thực hiện nhiệm vụ
Người được giao quyền hoặc nhiệm vụ có thể tiếp cận thông tin vì cần thiết cho công việc. Nghĩa vụ bảo mật trong trường hợp này thường gắn với chính mục đích mà thông tin được cung cấp.
Quan hệ xử lý dữ liệu cá nhân
Luật Bảo vệ dữ liệu cá nhân phân biệt bên kiểm soát dữ liệu, bên xử lý dữ liệu, bên kiểm soát và xử lý dữ liệu và bên thứ ba. Việc thu thập, cung cấp, công khai hoặc chuyển giao dữ liệu đều phải nằm trong căn cứ và phạm vi pháp luật cho phép.
Quan hệ liên quan đến bí mật kinh doanh
Bí mật kinh doanh được bảo hộ khi thông tin không phải hiểu biết thông thường, có khả năng tạo lợi thế trong kinh doanh và được chủ sở hữu áp dụng biện pháp cần thiết để bảo mật, khiến thông tin không dễ dàng tiếp cận.
Trong trường hợp này, nghĩa vụ bảo mật đặc biệt quan trọng vì việc tiếp cận trái phép hoặc lợi dụng người có nghĩa vụ bảo mật có thể dẫn đến xâm phạm quyền đối với bí mật kinh doanh.
Có phải cứ tiếp cận được thông tin là phải bảo mật?
Không. Khả năng tiếp cận thông tin và nghĩa vụ bảo mật là hai vấn đề cần được xác định riêng.
Có thể hình dung theo ba tình huống:
Thứ nhất, được tiếp cận và không có hạn chế đặc biệt.
Nếu thông tin đã được công khai hợp pháp hoặc việc tiếp cận không làm phát sinh nghĩa vụ bảo mật, không thể chỉ dựa vào việc một người biết thông tin để kết luận họ có trách nhiệm bảo mật.
Thứ hai, được tiếp cận nhưng có nghĩa vụ bảo mật.
Đây là trường hợp điển hình của nhân viên, bên nhận thông tin theo NDA, bên xử lý dữ liệu hoặc người được giao nhiệm vụ. Việc tiếp cận hợp pháp chính là điều kiện để họ biết thông tin, nhưng đồng thời quan hệ pháp lý lại giới hạn cách họ được sử dụng thông tin.
Thứ ba, không có quyền tiếp cận ngay từ đầu.
Nếu chủ thể vượt qua biện pháp bảo mật, lừa dối, lợi dụng lòng tin hoặc bằng phương thức trái phép để lấy thông tin, vấn đề pháp lý không còn đơn thuần là “vi phạm nghĩa vụ bảo mật”. Đối với bí mật kinh doanh, chính hành vi tiếp cận, thu thập trái phép cũng có thể cấu thành hành vi xâm phạm quyền.
Do đó, khi đánh giá trách nhiệm, cần xác định cả nguồn gốc của quyền tiếp cận và căn cứ của nghĩa vụ bảo mật.
Trách nhiệm bảo mật có giới hạn trong những trường hợp nào?
Nghĩa vụ bảo mật không phải lúc nào cũng tuyệt đối. Phạm vi nghĩa vụ phụ thuộc vào loại thông tin, căn cứ phát sinh nghĩa vụ và các trường hợp pháp luật cho phép cung cấp hoặc tiết lộ.
Chẳng hạn, đối với dữ liệu cá nhân, Luật Bảo vệ dữ liệu cá nhân quy định việc cung cấp dữ liệu cho chủ thể khác về nguyên tắc phải dựa trên sự đồng ý của chủ thể dữ liệu, trừ trường hợp pháp luật có quy định khác; việc công khai dữ liệu cũng chỉ được thực hiện trong những trường hợp luật định.
Đối với thông tin liên quan đến bí mật kinh doanh do cơ quan nhà nước nắm giữ, Luật Tiếp cận thông tin quy định việc tiếp cận có điều kiện, trong đó thông tin liên quan đến bí mật kinh doanh về nguyên tắc cần có sự đồng ý của chủ sở hữu; trong trường hợp cần thiết vì lợi ích công cộng hoặc sức khỏe cộng đồng, pháp luật có thể cho phép cung cấp mà không cần sự đồng ý đó.
Vì vậy, muốn xác định một hành vi tiết lộ có vi phạm hay không, không nên chỉ hỏi “thông tin này có bí mật không?”, mà cần kiểm tra thêm:
· Ai là người có quyền kiểm soát hoặc quản lý thông tin
· Chủ thể tiếp cận thông tin dựa trên căn cứ nào
· Có hợp đồng hoặc thỏa thuận bảo mật hay không
· Mục đích ban đầu của việc tiếp cận là gì
· Phạm vi sử dụng được cho phép đến đâu
· Có quy định pháp luật cho phép hoặc bắt buộc cung cấp thông tin hay không
Làm thế nào xác định trách nhiệm bảo mật trong một trường hợp cụ thể?
Có thể áp dụng trình tự bốn bước.
Bước 1: Xác định loại thông tin.
Cần làm rõ đó là dữ liệu cá nhân, bí mật kinh doanh, thông tin nội bộ, bí mật công nghệ hay một loại thông tin được pháp luật chuyên ngành bảo vệ.
Bước 2: Xác định căn cứ tiếp cận.
Kiểm tra người đó biết hoặc có được thông tin thông qua hợp đồng, công việc, nhiệm vụ, ủy quyền, sự đồng ý hay một cơ chế pháp lý khác.
Bước 3: Xác định giới hạn bảo mật.
Đối chiếu hợp đồng, thỏa thuận, quy chế nội bộ và pháp luật để xác định người tiếp cận được phép làm gì với thông tin: chỉ xem, sử dụng cho công việc, lưu trữ, sao chép, chuyển giao hay tiết lộ.
Bước 4: Kiểm tra hành vi sau khi tiếp cận.
Nếu chủ thể sử dụng hoặc tiết lộ vượt quá phạm vi được phép, trách nhiệm có thể phát sinh tùy theo căn cứ pháp lý và hậu quả của hành vi. Với dữ liệu cá nhân, hành vi vi phạm Luật Bảo vệ dữ liệu cá nhân có thể dẫn đến xử phạt hành chính, trách nhiệm hình sự hoặc bồi thường nếu gây thiệt hại.
Như vậy, thời điểm một người tiếp cận thông tin không phải lúc nào cũng là thời điểm duy nhất quyết định trách nhiệm. Yếu tố quan trọng hơn là tại thời điểm tiếp cận và trong quá trình sử dụng thông tin, người đó có đang chịu một nghĩa vụ pháp lý hoặc nghĩa vụ theo thỏa thuận về bảo mật hay không.
Trách nhiệm bảo mật thông tin về bản chất thường phát sinh khi chủ thể được tiếp cận thông tin trong một quan hệ hoặc hoàn cảnh làm phát sinh nghĩa vụ giữ bí mật, chẳng hạn quan hệ lao động, hợp đồng, ủy quyền, thực hiện nhiệm vụ hoặc xử lý dữ liệu. Ngược lại, nếu thông tin bị tiếp cận trái phép ngay từ đầu, hành vi có thể được xem xét dưới các quy định về xâm phạm quyền đối với thông tin hoặc bí mật được pháp luật bảo vệ, chứ không chỉ dưới góc độ vi phạm nghĩa vụ bảo mật.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
