
Những nghĩa vụ bảo đảm an toàn thông tin của tổ chức
Mục lục
- Tổ chức phải chủ động bảo vệ thông tin thuộc phạm vi mình quản lý
- Chủ quản hệ thống thông tin phải thực hiện đầy đủ các nhiệm vụ bảo vệ hệ thống
- Biện pháp bảo vệ phải bao gồm cả quản lý, kỹ thuật và giám sát
- Tổ chức phải quản lý rủi ro thay vì chỉ phản ứng với sự cố
- Khi phát hiện sự cố, tổ chức phải thông báo và phối hợp xử lý
- Xử lý thông tin cá nhân làm phát sinh thêm nghĩa vụ bảo vệ dữ liệu
- Nghĩa vụ cụ thể phải được xác định theo đúng vai trò của từng tổ chức
Tổ chức có nghĩa vụ bảo đảm an toàn thông tin theo phạm vi hoạt động và vai trò đối với thông tin, hệ thống thông tin. Các nghĩa vụ trọng tâm gồm bảo vệ thông tin, quản lý rủi ro, áp dụng biện pháp kỹ thuật và quản lý, giám sát hệ thống, phối hợp xử lý sự cố và tuân thủ yêu cầu riêng khi xử lý dữ liệu cá nhân.
Nghĩa vụ bảo đảm an toàn thông tin không phải là một danh sách áp dụng giống nhau cho mọi tổ chức. Pháp luật phân bổ trách nhiệm theo vai trò thực tế của tổ chức: tổ chức tham gia hoạt động an toàn thông tin mạng, tổ chức sử dụng dịch vụ trên mạng, chủ sở hữu thông tin, chủ quản hệ thống thông tin hay tổ chức xử lý dữ liệu cá nhân. Vì vậy, trước khi xác định phải làm gì, tổ chức cần xác định mình đang quản lý loại thông tin nào và giữ vai trò pháp lý nào đối với hệ thống đó. Luật An toàn thông tin mạng xác định nguyên tắc chung là cơ quan, tổ chức, cá nhân đều có trách nhiệm bảo đảm an toàn thông tin mạng và hoạt động này phải được thực hiện thường xuyên, liên tục, kịp thời, hiệu quả.
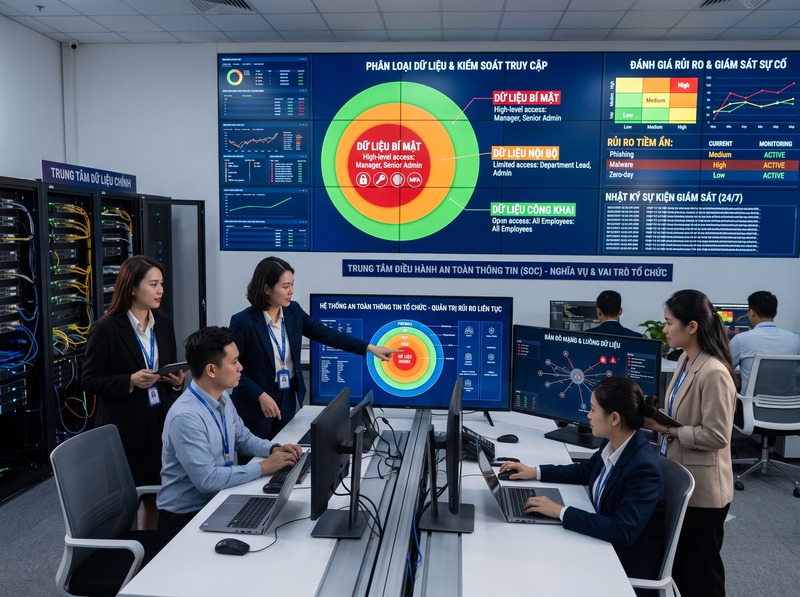
Tổ chức phải chủ động bảo vệ thông tin thuộc phạm vi mình quản lý
Trách nhiệm đầu tiên không chỉ là xử lý khi đã xảy ra sự cố mà phải tổ chức bảo vệ thông tin ngay trong quá trình quản lý và sử dụng. Đối với thông tin thuộc sở hữu của mình, cơ quan, tổ chức phải phân loại thông tin theo thuộc tính bí mật để lựa chọn biện pháp bảo vệ phù hợp. Khi sử dụng thông tin trong hoạt động của mình, tổ chức còn phải xây dựng quy định, thủ tục xử lý thông tin và xác định cách ghi nhận việc truy nhập được phép đối với thông tin đã phân loại.
Yêu cầu này có ý nghĩa thực tế ở chỗ quyền truy cập không nên được cấp hoặc quản lý một cách tùy ý. Tổ chức phải biết thông tin nào cần mức bảo vệ cao hơn, ai được phép tiếp cận và việc truy cập được kiểm soát ra sao. Việc phân loại là nền tảng để các biện pháp kỹ thuật và quản trị sau đó tương xứng với mức độ rủi ro của từng nhóm thông tin.
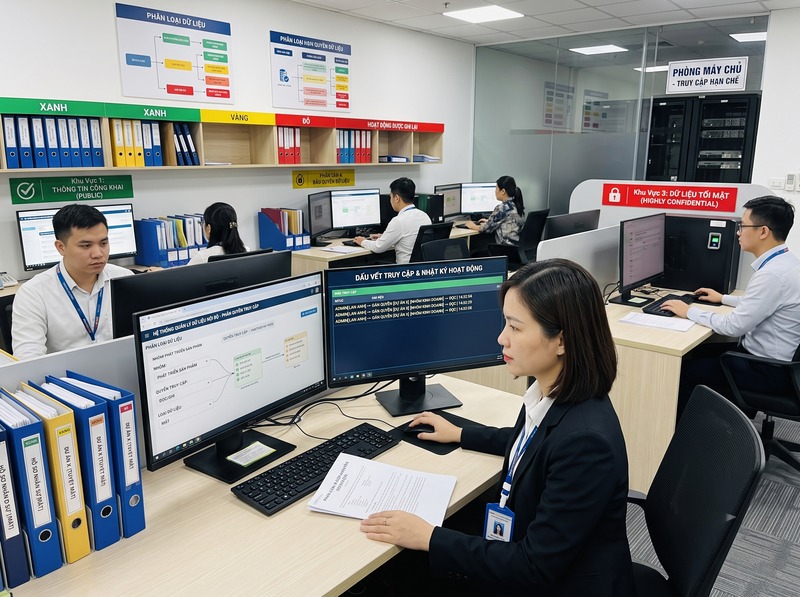
Chủ quản hệ thống thông tin phải thực hiện đầy đủ các nhiệm vụ bảo vệ hệ thống
Khi tổ chức là chủ quản hệ thống thông tin, nghĩa vụ trở nên cụ thể hơn. Luật An toàn thông tin mạng xác định sáu nhóm nhiệm vụ chính: xác định cấp độ an toàn của hệ thống; đánh giá và quản lý rủi ro; đôn đốc, giám sát và kiểm tra công tác bảo vệ; tổ chức triển khai biện pháp bảo vệ; thực hiện chế độ báo cáo; đồng thời tuyên truyền, nâng cao nhận thức về an toàn thông tin mạng.
Trong đó, xác định cấp độ không phải thủ tục mang tính hình thức. Cấp độ an toàn là cơ sở để xác định yêu cầu bảo vệ tương ứng với mức độ quan trọng và hậu quả có thể xảy ra khi hệ thống bị xâm phạm. Nghị định 85/2016/NĐ-CP về bảo đảm an toàn hệ thống thông tin theo cấp độ hiện vẫn còn hiệu lực và quy định chi tiết trách nhiệm liên quan đến việc xác định cấp độ cũng như triển khai phương án bảo đảm an toàn theo cấp độ.
Phạm vi áp dụng của Nghị định 85/2016/NĐ-CP tập trung vào các cơ quan, tổ chức, cá nhân tham gia hoặc có liên quan đến xây dựng, thiết lập, quản lý, vận hành, nâng cấp hoặc mở rộng các hệ thống thông tin phục vụ hoạt động của cơ quan, tổ chức nhà nước và cung cấp dịch vụ trực tuyến cho người dân, doanh nghiệp; các tổ chức khác được khuyến khích áp dụng. Vì thế, không nên mặc nhiên coi mọi doanh nghiệp tư nhân đều chịu toàn bộ nghĩa vụ theo cấp độ theo cùng một cách.
Biện pháp bảo vệ phải bao gồm cả quản lý, kỹ thuật và giám sát
Tổ chức không hoàn thành nghĩa vụ chỉ bằng việc ban hành một quy chế nội bộ. Điều 23 Luật An toàn thông tin mạng yêu cầu việc bảo vệ hệ thống phải được triển khai trên nhiều lớp: ban hành quy định về an toàn thông tin trong toàn bộ vòng đời của hệ thống; áp dụng biện pháp quản lý và kỹ thuật theo tiêu chuẩn, quy chuẩn có liên quan; kiểm tra việc tuân thủ và đánh giá hiệu quả của các biện pháp đã áp dụng; đồng thời thực hiện giám sát an toàn hệ thống thông tin.
Vòng đời được pháp luật đề cập kéo dài từ thiết kế, xây dựng, quản lý, vận hành và sử dụng đến nâng cấp, hủy bỏ hệ thống. Điều đó có nghĩa an toàn thông tin phải được tích hợp ngay từ khi hình thành hệ thống, thay vì chỉ bổ sung phần mềm bảo mật sau khi hệ thống đã đi vào hoạt động.
Việc giám sát cũng không đồng nghĩa đơn thuần với lưu log. Luật mô tả giám sát an toàn hệ thống thông tin là quá trình lựa chọn đối tượng giám sát, thu thập và phân tích trạng thái để phát hiện yếu tố ảnh hưởng đến an toàn, cảnh báo hành vi xâm phạm hoặc nguy cơ gây sự cố và làm căn cứ điều chỉnh biện pháp kỹ thuật.
Tổ chức phải quản lý rủi ro thay vì chỉ phản ứng với sự cố
Đánh giá và quản lý rủi ro là một nhiệm vụ riêng trong bảo vệ hệ thống thông tin. Cách tiếp cận này yêu cầu tổ chức nhận diện trước các nguy cơ có thể ảnh hưởng đến tính bảo mật, tính toàn vẹn hoặc tính khả dụng của thông tin, sau đó lựa chọn biện pháp kiểm soát tương ứng.
Vì vậy, một hệ thống chưa từng xảy ra sự cố không đồng nghĩa tổ chức đã đáp ứng nghĩa vụ bảo đảm an toàn. Nếu không đánh giá rủi ro, không kiểm tra hiệu quả biện pháp bảo vệ hoặc không giám sát hệ thống, khoảng trống tuân thủ vẫn tồn tại dù chưa phát sinh thiệt hại thực tế.
Khi phát hiện sự cố, tổ chức phải thông báo và phối hợp xử lý
Điều 15 Luật An toàn thông tin mạng quy định cơ quan, tổ chức, cá nhân tham gia hoạt động an toàn thông tin mạng phải phối hợp với cơ quan nhà nước có thẩm quyền và các tổ chức, cá nhân khác trong việc bảo đảm an toàn thông tin mạng. Khi sử dụng dịch vụ trên mạng và phát hiện hành vi phá hoại hoặc sự cố an toàn thông tin, chủ thể sử dụng phải thông báo kịp thời cho doanh nghiệp cung cấp dịch vụ hoặc bộ phận chuyên trách ứng cứu sự cố.
Do đó, quy trình ứng cứu sự cố nội bộ cần xác định tối thiểu người tiếp nhận cảnh báo, đầu mối xử lý, cơ chế báo cáo và phương thức phối hợp với bên cung cấp dịch vụ hoặc đơn vị có thẩm quyền. Nếu chỉ có biện pháp phòng ngừa nhưng không có cơ chế phát hiện, báo cáo và ứng cứu, tổ chức chưa bao phủ đầy đủ vòng đời quản lý sự cố.
Xử lý thông tin cá nhân làm phát sinh thêm nghĩa vụ bảo vệ dữ liệu
Nếu tổ chức xử lý thông tin cá nhân, Luật An toàn thông tin mạng yêu cầu tổ chức phải bảo đảm an toàn đối với thông tin do mình xử lý và xây dựng, công bố công khai biện pháp xử lý, bảo vệ thông tin cá nhân.
Từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực, nên tổ chức xử lý dữ liệu cá nhân còn phải kiểm tra các nghĩa vụ chuyên biệt theo pháp luật bảo vệ dữ liệu cá nhân, thay vì chỉ dựa vào quy định chung của Luật An toàn thông tin mạng. Nghị định 356/2025/NĐ-CP, cũng có hiệu lực từ ngày 1/1/2026, quy định chi tiết một số nghĩa vụ và biện pháp thi hành, trong đó có yêu cầu về biện pháp kỹ thuật, tổ chức và cơ chế nhân sự bảo vệ dữ liệu trong những trường hợp thuộc phạm vi áp dụng.
Hai lớp nghĩa vụ này có liên quan nhưng không đồng nhất: bảo đảm an toàn thông tin tập trung vào bảo vệ thông tin và hệ thống khỏi truy nhập, sử dụng, tiết lộ, gián đoạn, sửa đổi hoặc phá hoại trái phép; bảo vệ dữ liệu cá nhân còn điều chỉnh tính hợp pháp của hoạt động xử lý và quyền của chủ thể dữ liệu. Vì vậy, tổ chức có dữ liệu cá nhân phải kiểm tra đồng thời cả hai nhóm yêu cầu khi chúng cùng áp dụng.
Nghĩa vụ cụ thể phải được xác định theo đúng vai trò của từng tổ chức
Một tổ chức có thể đồng thời là chủ sở hữu thông tin, chủ quản hệ thống, đơn vị vận hành, bên sử dụng dịch vụ mạng và bên xử lý dữ liệu cá nhân. Mỗi vai trò kéo theo một nhóm trách nhiệm khác nhau. Việc tuân thủ vì thế nên bắt đầu bằng việc xác định vai trò pháp lý, sau đó đối chiếu từng nghĩa vụ tương ứng thay vì sử dụng một checklist chung cho mọi trường hợp.
Ở mức tối thiểu, tổ chức nên kiểm tra các nội dung sau:
· Phân loại thông tin và xác định quyền truy cập
· Xác định hệ thống nào thuộc phạm vi quản lý và nghĩa vụ xác định cấp độ nếu pháp luật yêu cầu
· Đánh giá và quản lý rủi ro an toàn thông tin
· Ban hành quy định, quy trình bảo vệ trong toàn bộ vòng đời hệ thống
· Áp dụng biện pháp quản lý và kỹ thuật phù hợp
· Kiểm tra, giám sát và đánh giá hiệu quả các biện pháp bảo vệ
· Thiết lập cơ chế phát hiện, thông báo và ứng cứu sự cố
· Thực hiện chế độ báo cáo khi thuộc trường hợp pháp luật quy định
· Đào tạo, nâng cao nhận thức cho nhân sự
· Kiểm tra thêm nghĩa vụ bảo vệ dữ liệu cá nhân nếu có hoạt động xử lý dữ liệu cá nhân
Danh sách này là cách hệ thống hóa các nhóm trách nhiệm, không có nghĩa mọi mục đều áp dụng với cùng mức độ cho mọi tổ chức. Phạm vi nghĩa vụ cuối cùng phụ thuộc loại hệ thống, vai trò của tổ chức và quy định chuyên ngành áp dụng cho hoạt động đó.
Tóm lại, nghĩa vụ bảo đảm an toàn thông tin yêu cầu tổ chức chuyển từ cách xử lý bị động sang cơ chế quản trị thường xuyên: xác định thông tin và hệ thống cần bảo vệ, quản lý rủi ro, áp dụng biện pháp quản lý và kỹ thuật, giám sát hiệu quả, tổ chức ứng cứu sự cố và phối hợp với các chủ thể liên quan. Khi tổ chức là chủ quản hệ thống thông tin hoặc xử lý dữ liệu cá nhân, các nghĩa vụ chuyên biệt tương ứng phải được thực hiện thêm. Việc xác định đúng vai trò pháp lý của tổ chức là bước quyết định để biết chính xác nghĩa vụ nào bắt buộc áp dụng.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
