
Cách xác định yêu cầu bảo mật hệ thống thông tin
Mục lục
Yêu cầu bảo mật hệ thống thông tin được xác định từ mục tiêu, loại dữ liệu, mức độ quan trọng của hệ thống, rủi ro, yêu cầu pháp lý và môi trường vận hành để lựa chọn mức bảo vệ phù hợp
Yêu cầu bảo mật hệ thống thông tin không nên được xác định chỉ bằng cách liệt kê các biện pháp như mật khẩu, mã hóa hay tường lửa. Bản chất của yêu cầu bảo mật là xác định hệ thống cần được bảo vệ khỏi những rủi ro nào, bảo vệ ở mức nào và trong điều kiện nào.
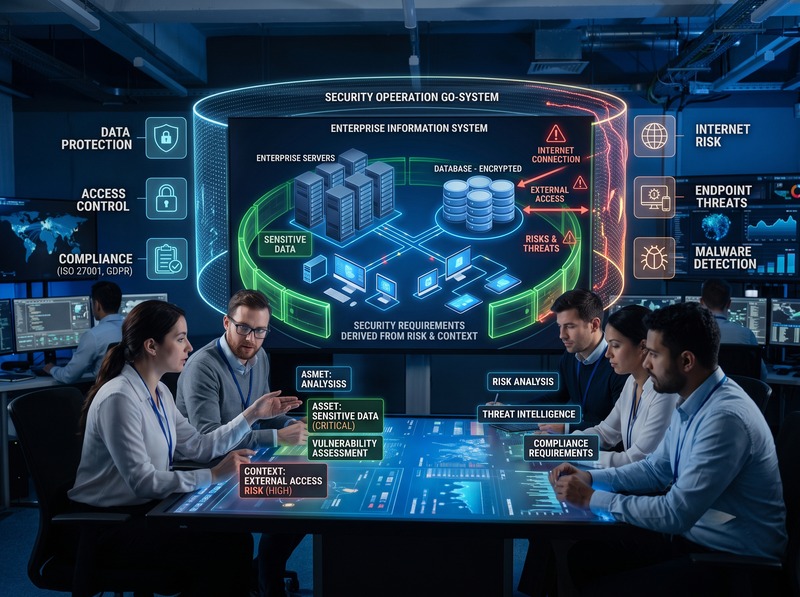
Vì vậy, yêu cầu bảo mật phải xuất phát từ đặc điểm của hệ thống, giá trị của thông tin, mục tiêu hoạt động, các mối đe dọa và hậu quả nếu xảy ra sự cố. Đồng thời, yêu cầu pháp lý, quy định ngành, hợp đồng và các tiêu chuẩn áp dụng cũng có thể tạo ra những yêu cầu bắt buộc.
Những yếu tố cốt lõi quyết định yêu cầu bảo mật hệ thống thông tin
Có thể xem yêu cầu bảo mật là kết quả của việc kết hợp giá trị cần bảo vệ rủi ro bối cảnh vận hành nghĩa vụ phải tuân thủ. Trong đó, các yếu tố quan trọng nhất gồm:
1. Mục tiêu và mức độ quan trọng của hệ thống
Trước tiên cần xác định hệ thống phục vụ hoạt động gì và nếu hệ thống bị gián đoạn, thay đổi hoặc mất quyền truy cập thì hoạt động của tổ chức bị ảnh hưởng đến mức nào.
Một hệ thống phục vụ quy trình nội bộ thông thường có thể có yêu cầu khác với hệ thống vận hành dịch vụ thiết yếu, xử lý giao dịch hoặc cung cấp dịch vụ trực tiếp cho khách hàng.
Mục tiêu nghiệp vụ càng quan trọng thì yêu cầu về tính sẵn sàng, khả năng phục hồi, kiểm soát truy cập và giám sát thường càng chặt chẽ.
2. Loại và giá trị của thông tin được xử lý
Dữ liệu là một trong những cơ sở trực tiếp để xác định yêu cầu bảo mật.
Cần xem xét hệ thống đang lưu trữ hoặc xử lý:
· Dữ liệu công khai
· Dữ liệu nội bộ
· Dữ liệu cá nhân
· Dữ liệu tài chính
· Thông tin kinh doanh nhạy cảm
· Thông tin mật hoặc dữ liệu có yêu cầu bảo vệ đặc biệt
Giá trị và mức độ nhạy cảm của thông tin càng cao thì yêu cầu về tính bí mật, toàn vẹn và khả dụng càng cần được xác định rõ.
3. Mối đe dọa và lỗ hổng của hệ thống
Yêu cầu bảo mật phải phản ánh những rủi ro mà hệ thống thực sự có khả năng đối mặt.
Các yếu tố cần xem xét gồm:
· Loại mối đe dọa có thể xảy ra
· Khả năng kẻ tấn công khai thác hệ thống
· Lỗ hổng và điểm yếu hiện hữu
· Mức độ phơi nhiễm của hệ thống
· Khả năng phát hiện và ngăn chặn sự cố
· Khả năng phục hồi sau sự cố
Nói cách khác, không thể xác định mức bảo mật hợp lý nếu chưa hiểu hệ thống có thể bị tấn công hoặc gặp sự cố theo cách nào.
4. Hậu quả khi xảy ra sự cố bảo mật
Không phải mọi sự cố đều tạo ra mức thiệt hại giống nhau.
Cần đánh giá hậu quả nếu xảy ra:
· Truy cập trái phép
· Rò rỉ thông tin
· Thay đổi dữ liệu
· Mất dữ liệu
· Gián đoạn dịch vụ
· Mất khả năng vận hành
· Vi phạm nghĩa vụ pháp lý hoặc hợp đồng
Mức độ tác động càng lớn thì yêu cầu bảo mật tương ứng càng phải nghiêm ngặt. Đây cũng là lý do đánh giá rủi ro thường xem xét đồng thời khả năng xảy ra và mức độ tác động thay vì chỉ nhìn vào số lượng lỗ hổng.
5. Môi trường và kiến trúc vận hành
Cùng một loại dữ liệu nhưng được triển khai trên các môi trường khác nhau có thể dẫn đến yêu cầu bảo mật khác nhau.
Cần xem xét hệ thống:
· Đặt tại trung tâm dữ liệu nội bộ hay trên nền tảng đám mây
· Kết nối Internet hay mạng nội bộ
· Có truy cập từ xa hay không
· Có tích hợp với hệ thống bên ngoài hay không
· Sử dụng thiết bị đầu cuối nào
· Có phụ thuộc vào nhà cung cấp hoặc dịch vụ bên thứ ba hay không
Các mối quan hệ phụ thuộc và điểm kết nối bên ngoài có thể làm thay đổi phạm vi rủi ro và do đó ảnh hưởng trực tiếp đến yêu cầu bảo mật.
6. Yêu cầu pháp lý, quy định và hợp đồng
Một số yêu cầu bảo mật không xuất phát đơn thuần từ đánh giá rủi ro nội bộ mà là nghĩa vụ phải tuân thủ.
Tùy lĩnh vực và loại dữ liệu, tổ chức có thể phải đáp ứng:
· Quy định pháp luật
· Quy định về bảo vệ dữ liệu và quyền riêng tư
· Quy chuẩn hoặc tiêu chuẩn kỹ thuật
· Yêu cầu của cơ quan quản lý
· Điều khoản bảo mật trong hợp đồng
· Yêu cầu của khách hàng hoặc đối tác
Do đó, khi xác định yêu cầu bảo mật cần kiểm tra cả yêu cầu nội bộ lẫn yêu cầu từ bên ngoài.
7. Yêu cầu của các bên liên quan
Người sử dụng, chủ hệ thống, khách hàng, đối tác, cơ quan quản lý và ban lãnh đạo có thể có những yêu cầu khác nhau đối với bảo mật thông tin.
Ví dụ, một bên có thể ưu tiên bảo vệ dữ liệu khỏi truy cập trái phép, trong khi bên khác quan tâm nhiều hơn đến khả năng duy trì dịch vụ khi xảy ra sự cố.
Các yêu cầu này cần được tổng hợp và chuyển thành những yêu cầu bảo mật có thể kiểm chứng.
8. Mức độ chấp nhận rủi ro của tổ chức
Không có một mức bảo mật duy nhất phù hợp với mọi hệ thống.
Tổ chức cần xác định mức rủi ro có thể chấp nhận và mức rủi ro cần giảm xuống. Đây là yếu tố ảnh hưởng đến việc lựa chọn biện pháp kiểm soát, mức đầu tư và mức độ nghiêm ngặt của yêu cầu bảo mật.
Vì vậy, yêu cầu bảo mật phải phù hợp với mức rủi ro mục tiêu, thay vì mặc định áp dụng tất cả biện pháp bảo mật có thể có.
Các yếu tố trên liên kết với nhau như thế nào?
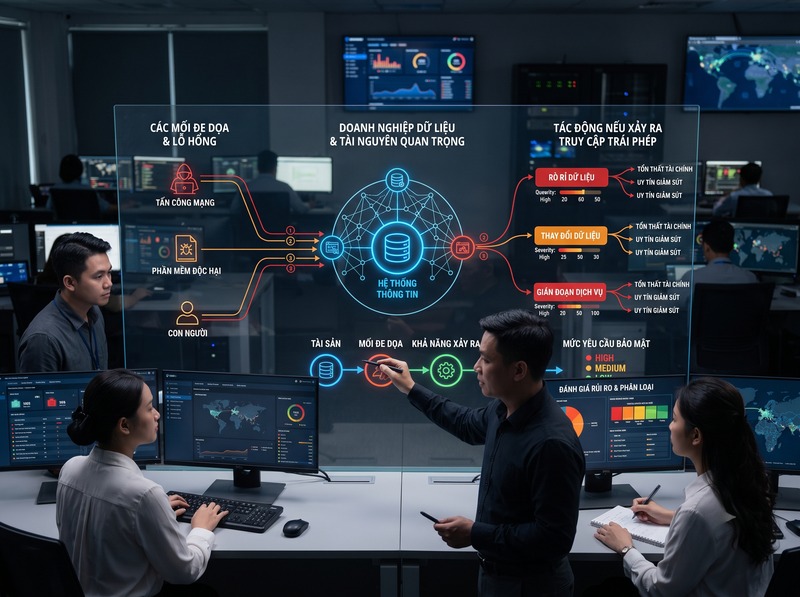
Các yếu tố không được đánh giá độc lập. Có thể hình dung quá trình xác định theo chuỗi:
Mục tiêu hệ thống → Thông tin cần bảo vệ → Mối đe dọa và lỗ hổng → Khả năng xảy ra → Mức độ tác động → Mức rủi ro → Yêu cầu bảo mật → Biện pháp kiểm soát
Ví dụ, nếu một hệ thống xử lý dữ liệu nhạy cảm và được truy cập từ Internet, rủi ro có thể cao hơn so với một hệ thống chỉ xử lý dữ liệu công khai trong mạng nội bộ. Nếu hậu quả của việc mất dữ liệu hoặc gián đoạn dịch vụ cũng lớn, yêu cầu về kiểm soát truy cập, bảo vệ dữ liệu, giám sát, sao lưu và phục hồi sẽ cần được xác định ở mức tương ứng.
Điểm quan trọng là biện pháp bảo mật là kết quả của yêu cầu, không phải điểm bắt đầu của quá trình xác định yêu cầu.
Không phải hệ thống nào cũng cần cùng một mức bảo mật
Một sai lầm phổ biến là áp dụng một bộ yêu cầu bảo mật giống nhau cho tất cả hệ thống.
Trên thực tế, yêu cầu cần được điều chỉnh theo:
· Mức độ quan trọng của hệ thống
· Độ nhạy cảm của dữ liệu
· Mức độ phơi nhiễm
· Mối đe dọa
· Mức độ tác động
· Nghĩa vụ tuân thủ
· Khả năng chấp nhận rủi ro
· Khả năng triển khai và vận hành
Điều này giúp tránh cả hai trường hợp: bảo vệ không đủ mức gây rủi ro và bảo vệ quá mức gây lãng phí nguồn lực mà không tạo thêm giá trị tương xứng.
Có thể xác định yêu cầu bảo mật theo những nhóm nào?
Sau khi phân tích các yếu tố trên, yêu cầu thường được chuyển thành các nhóm yêu cầu cụ thể như:
Bảo mật truy cập: Ai được phép truy cập, truy cập vào tài nguyên nào và trong điều kiện nào
Bảo vệ dữ liệu: Dữ liệu cần được bảo vệ trong quá trình lưu trữ, truyền và xử lý như thế nào
Tính toàn vẹn: Làm thế nào để phát hiện và ngăn chặn việc thay đổi dữ liệu trái phép
Tính sẵn sàng: Hệ thống cần duy trì hoạt động ở mức nào và phục hồi trong bao lâu khi xảy ra sự cố
Giám sát và phát hiện: Những hoạt động nào cần được ghi nhận, theo dõi và cảnh báo
Ứng phó và phục hồi: Khi xảy ra sự cố, tổ chức phải phát hiện, xử lý và khôi phục hệ thống như thế nào
Tuân thủ: Những yêu cầu pháp lý, quy định, tiêu chuẩn hoặc hợp đồng nào bắt buộc phải đáp ứng
Các nhóm này không nên được lựa chọn tùy ý mà phải quay lại các rủi ro và yêu cầu đã xác định ở bước trước.
Cách xác định yêu cầu bảo mật hệ thống thông tin trong thực tế
Một quy trình thực tế có thể triển khai theo các bước:
1. Xác định mục tiêu và phạm vi của hệ thống
2. Xác định tài sản và thông tin cần bảo vệ
3. Phân loại mức độ nhạy cảm và mức độ quan trọng
4. Xác định mối đe dọa, lỗ hổng và điều kiện phơi nhiễm
5. Đánh giá khả năng xảy ra và mức độ tác động
6. Xác định mức rủi ro và mức rủi ro có thể chấp nhận
7. Kiểm tra yêu cầu pháp lý, quy định, tiêu chuẩn và hợp đồng
8. Chuyển kết quả thành các yêu cầu bảo mật có thể kiểm chứng
9. Lựa chọn biện pháp kiểm soát phù hợp
10. Đánh giá lại yêu cầu khi hệ thống, rủi ro hoặc môi trường thay đổi
Cách tiếp cận này phù hợp với tư duy quản lý rủi ro: yêu cầu bảo mật phải gắn với bối cảnh của tổ chức, mục tiêu hoạt động, các bên liên quan và yêu cầu pháp lý, thay vì chỉ dựa trên một danh sách kiểm soát cố định.
Tóm lại, yêu cầu bảo mật hệ thống thông tin được xác định chủ yếu dựa trên mục tiêu và mức độ quan trọng của hệ thống, loại và giá trị thông tin, mối đe dọa và lỗ hổng, khả năng xảy ra và mức độ tác động của rủi ro, môi trường vận hành, yêu cầu của các bên liên quan, nghĩa vụ pháp lý – hợp đồng và mức rủi ro mà tổ chức chấp nhận.
Do đó, câu hỏi đúng không phải là “hệ thống này cần những công cụ bảo mật nào?”, mà là “hệ thống này cần đạt mức bảo vệ nào trước những rủi ro cụ thể nào, trong bối cảnh và điều kiện nào?”. Khi trả lời được câu hỏi đó, các biện pháp kiểm soát mới có cơ sở để được lựa chọn và đánh giá.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
