
Nghĩa vụ của chủ thể quản lý hệ thống thông tin
Mục lục
- Thực hiện các trách nhiệm chung về bảo vệ hệ thống thông tin
- Thực hiện nhiệm vụ bảo vệ tương ứng với cấp độ của hệ thống
- Tổ chức biện pháp quản lý, giám sát, sao lưu và ứng phó sự cố
- Bảo vệ bí mật, đời sống riêng tư và phòng chống gián điệp mạng
- Thực hiện nghĩa vụ bổ sung khi sử dụng ngân sách nhà nước
- Tuân thủ yêu cầu cao hơn đối với hệ thống thông tin quan trọng về an ninh quốc gia
Từ ngày 01/07/2026, Luật An ninh mạng 2025 quy định nhiều nhóm nghĩa vụ đối với chủ quản hệ thống thông tin, từ tổ chức bảo vệ, giám sát, phòng chống mã độc, báo cáo sự cố đến các yêu cầu bổ sung theo cấp độ, nguồn ngân sách và tính chất quan trọng của hệ thống.
Theo pháp luật hiện hành, thuật ngữ pháp lý được sử dụng là “chủ quản hệ thống thông tin”, tức cơ quan, tổ chức hoặc cá nhân có thẩm quyền quản lý trực tiếp đối với hệ thống thông tin. Từ ngày 01/07/2026, Luật An ninh mạng số 116/2025/QH15 có hiệu lực và Luật An toàn thông tin mạng 2015 cùng Luật An ninh mạng 2018 hết hiệu lực. Vì vậy, nghĩa vụ của chủ quản hệ thống thông tin hiện được xác định chủ yếu theo Luật An ninh mạng 2025 và phụ thuộc thêm vào cấp độ, nguồn ngân sách cũng như tính chất của từng hệ thống.
Thực hiện các trách nhiệm chung về bảo vệ hệ thống thông tin
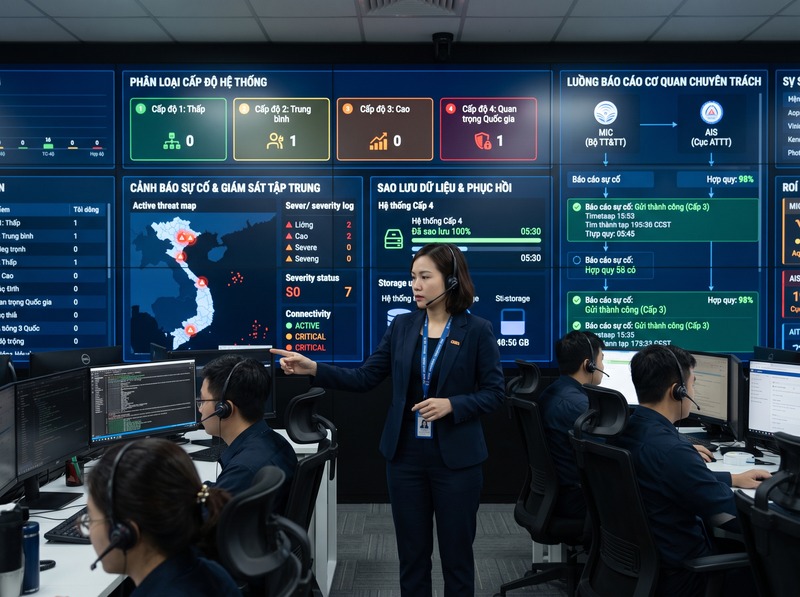
Điều 40 Luật An ninh mạng 2025 đặt ra ba trách nhiệm cơ bản áp dụng đối với chủ quản hệ thống thông tin.
Thứ nhất, chủ quản phải thực hiện bảo vệ hệ thống thông tin theo quy định của Luật An ninh mạng. Đây là nghĩa vụ bao quát, đòi hỏi hoạt động quản lý hệ thống phải gắn với các yêu cầu bảo vệ an ninh mạng tương ứng chứ không chỉ xử lý khi đã xảy ra sự cố.
Thứ hai, chủ quản phải kết nối hệ thống giám sát an ninh mạng và hệ thống phòng, chống mã độc tập trung với Trung tâm An ninh mạng quốc gia của Bộ Công an hoặc Trung tâm An ninh mạng của tỉnh, thành phố để hỗ trợ hoạt động giám sát.
Thứ ba, khi xảy ra sự cố an ninh mạng, chủ quản có nghĩa vụ báo cáo sự cố với cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng.
Như vậy, trách nhiệm pháp lý không chỉ nằm ở việc xây dựng biện pháp kỹ thuật nội bộ. Chủ quản còn phải duy trì khả năng giám sát, phối hợp và thông tin cho cơ quan chuyên trách khi xuất hiện sự cố.
Thực hiện nhiệm vụ bảo vệ tương ứng với cấp độ của hệ thống
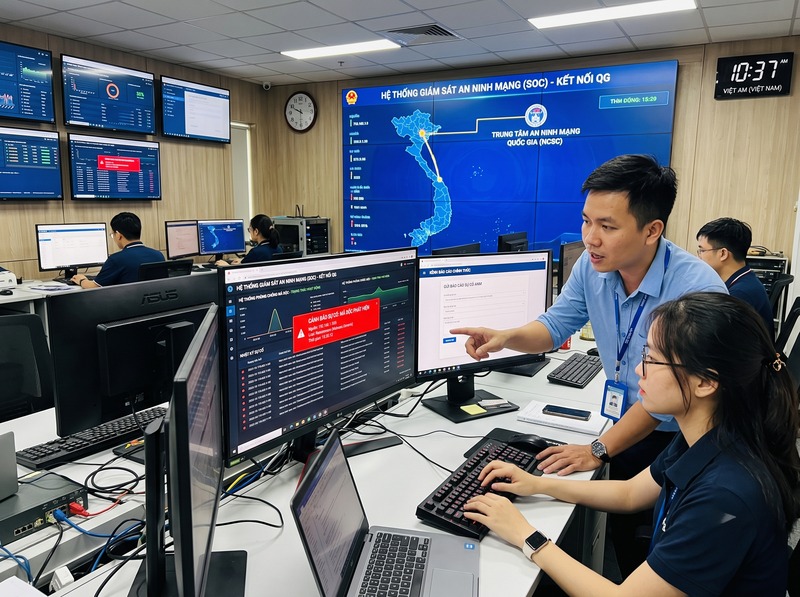
Điều 10 Luật An ninh mạng 2025 phân bổ nghĩa vụ theo cấp độ an ninh mạng của hệ thống thông tin. Các nhiệm vụ nền tảng gồm xác định cấp độ; đánh giá và quản lý rủi ro; đôn đốc, giám sát, kiểm tra công tác bảo vệ; tổ chức triển khai biện pháp bảo vệ; thực hiện chế độ báo cáo; và tuyên truyền, nâng cao nhận thức về an ninh mạng.
Phạm vi biện pháp phải áp dụng khác nhau tùy cấp độ:
· Hệ thống Cấp độ 1 và Cấp độ 2: Phải thực hiện đầy đủ các nhiệm vụ bảo vệ; các biện pháp bảo vệ cụ thể được lựa chọn theo nhu cầu và khả năng thực tế
· Hệ thống Cấp độ 3 và Cấp độ 4 không thuộc danh mục hệ thống thông tin quan trọng về an ninh quốc gia: Ngoài toàn bộ nhiệm vụ chung, phải áp dụng các biện pháp bắt buộc về quy định quản lý an ninh mạng, tiêu chuẩn và quy chuẩn kỹ thuật, lưu trữ và sao lưu, kiểm tra việc tuân thủ, giám sát an ninh mạng, ứng phó và khắc phục sự cố
· Hệ thống thông tin quan trọng về an ninh quốc gia: Phải thực hiện đầy đủ toàn bộ nhiệm vụ và biện pháp được quy định tại khoản 1 và khoản 2 Điều 10
Do đó, việc xác định đúng cấp độ không đơn thuần là thủ tục phân loại. Cấp độ trực tiếp quyết định phạm vi nghĩa vụ bảo vệ mà chủ quản phải thực hiện.
Tổ chức biện pháp quản lý, giám sát, sao lưu và ứng phó sự cố
Các biện pháp được Điều 10 xác định cho thấy nghĩa vụ của chủ quản phải được triển khai trong toàn bộ vòng đời của hệ thống.
Chủ quản có thể phải ban hành quy định bảo đảm an ninh mạng trong quá trình thiết kế, xây dựng, quản lý, vận hành, sử dụng, nâng cấp và hủy bỏ hệ thống; áp dụng biện pháp quản lý phù hợp với tiêu chuẩn, quy chuẩn kỹ thuật; triển khai lưu trữ và sao lưu; kiểm tra việc tuân thủ và đánh giá hiệu quả biện pháp kỹ thuật; thực hiện giám sát; đồng thời tổ chức ứng phó, khắc phục sự cố. Đối với các hệ thống thuộc nhóm phải áp dụng bắt buộc, đây không còn là lựa chọn quản trị nội bộ mà trở thành yêu cầu pháp lý.
Luật cũng yêu cầu chủ quản áp dụng biện pháp kỹ thuật để phòng ngừa, ngăn chặn các hành vi tấn công mạng đối với hệ thống thuộc phạm vi mình quản lý. Điều này bao gồm các nguy cơ như phát tán chương trình gây hại, làm gián đoạn hệ thống, xâm nhập hoặc chiếm đoạt dữ liệu và khai thác điểm yếu, lỗ hổng bảo mật.
Nghĩa vụ bảo vệ vì thế có tính chủ động: chủ quản phải hình thành cơ chế phòng ngừa, phát hiện và xử lý rủi ro trước khi chúng phát triển thành sự cố nghiêm trọng.
Bảo vệ bí mật, đời sống riêng tư và phòng chống gián điệp mạng
Điều 15 Luật An ninh mạng 2025 đặt ra một nhóm trách nhiệm cụ thể liên quan đến gián điệp mạng và các loại thông tin cần bảo vệ.
Chủ quản hệ thống thông tin phải kiểm tra an ninh mạng để phát hiện và loại bỏ mã độc, phần cứng độc hại; khắc phục điểm yếu, lỗ hổng bảo mật; đồng thời phát hiện, ngăn chặn và xử lý hoạt động xâm nhập bất hợp pháp hoặc nguy cơ khác đe dọa an ninh mạng.
Bên cạnh đó, chủ quản phải triển khai biện pháp quản lý và kỹ thuật nhằm phòng ngừa, phát hiện, ngăn chặn hành vi gián điệp mạng cũng như hành vi xâm phạm:
· Bí mật nhà nước
· Bí mật công tác
· Bí mật kinh doanh
· Bí mật cá nhân
· Bí mật gia đình
· Đời sống riêng tư
Khi phát hiện thông tin liên quan đến các hành vi xâm phạm này, chủ quản còn phải kịp thời xử lý theo yêu cầu của luật và phối hợp, thực hiện yêu cầu của lực lượng chuyên trách bảo vệ an ninh mạng.
Nếu hệ thống có nội dung hoặc dịch vụ liên quan đến trẻ em, Điều 16 còn đặt ra nghĩa vụ kiểm soát nội dung, ngăn chặn và xóa bỏ thông tin gây nguy hại hoặc xâm hại trẻ em, triển khai hệ thống kỹ thuật hỗ trợ và phối hợp với lực lượng chuyên trách khi cần xử lý.
Thực hiện nghĩa vụ bổ sung khi sử dụng ngân sách nhà nước
Không phải mọi chủ quản hệ thống thông tin đều có phạm vi trách nhiệm hoàn toàn giống nhau.
Theo khoản 2 Điều 40 Luật An ninh mạng 2025, nếu hệ thống thông tin có sử dụng ngân sách nhà nước, ngoài các nghĩa vụ chung, chủ quản còn phải:
· Có phương án bảo đảm an ninh mạng được cơ quan nhà nước có thẩm quyền thẩm định khi thiết lập, mở rộng hoặc nâng cấp hệ thống thông tin
· Chỉ định cá nhân hoặc bộ phận phụ trách về an ninh mạng
Quy định này tạo ra hai tầng trách nhiệm. Một mặt, phương án bảo vệ phải được xem xét ngay từ quá trình hình thành hoặc thay đổi hệ thống, thay vì chờ đến giai đoạn vận hành. Mặt khác, trách nhiệm tổ chức phải được gắn với một cá nhân hoặc bộ phận cụ thể, tránh tình trạng công tác an ninh mạng không có đầu mối chịu trách nhiệm.
Tuân thủ yêu cầu cao hơn đối với hệ thống thông tin quan trọng về an ninh quốc gia
Đối với hệ thống thông tin thuộc danh mục quan trọng về an ninh quốc gia, nghĩa vụ của chủ quản được nâng lên đáng kể.
Ngoài việc thực hiện toàn bộ nhiệm vụ và biện pháp tại Điều 10, Điều 11 Luật An ninh mạng 2025 yêu cầu khi thiết lập, mở rộng hoặc nâng cấp hệ thống, chủ quản phải thực hiện kiểm tra an ninh mạng trước khi đưa hệ thống vào vận hành, khai thác.
Chủ quản còn phải định kỳ hằng năm tự kiểm tra an ninh mạng, đánh giá điều kiện an ninh mạng và thông báo kết quả bằng văn bản trước tháng 10 hằng năm cho lực lượng chuyên trách có thẩm quyền.
Trong quá trình vận hành, chủ quản phải phối hợp thường xuyên với lực lượng chuyên trách để giám sát an ninh mạng; xây dựng cơ chế tự cảnh báo và tiếp nhận cảnh báo; chuẩn bị phương án ứng phó, khắc phục khẩn cấp; triển khai phương án khi xảy ra sự cố và kịp thời báo cáo. Chủ quản cũng phải phối hợp khi cơ quan có thẩm quyền tiến hành kiểm tra an ninh mạng đột xuất.
Điểm khác biệt quan trọng ở đây là hệ thống càng có mức độ ảnh hưởng lớn thì pháp luật càng chuyển từ cơ chế “tự lựa chọn biện pháp phù hợp” sang nghĩa vụ kiểm tra, giám sát, báo cáo và phối hợp bắt buộc ở mức cao hơn.
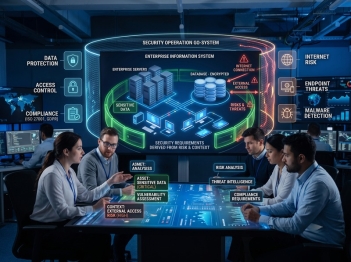
Có thể khái quát nghĩa vụ của chủ thể quản lý hệ thống thông tin thành bốn nhóm chính: tổ chức bảo vệ hệ thống theo cấp độ; chủ động kiểm tra, giám sát và phòng ngừa nguy cơ; ứng phó, báo cáo và phối hợp khi có sự cố; đồng thời thực hiện các nghĩa vụ tăng cường nếu hệ thống sử dụng ngân sách nhà nước hoặc thuộc danh mục quan trọng về an ninh quốc gia.
Đáng lưu ý, từ 01/07/2026, căn cứ trực tiếp cần ưu tiên là Luật An ninh mạng số 116/2025/QH15. Vì vậy, khi đánh giá một chủ quản cụ thể phải xác định đồng thời cấp độ của hệ thống, nguồn vốn sử dụng, tính chất thông tin được xử lý và việc hệ thống có thuộc danh mục quan trọng về an ninh quốc gia hay không; chỉ dựa vào Điều 40 mà không xét các điều khoản chuyên biệt có thể dẫn đến bỏ sót nghĩa vụ.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
