
Khi nào cần xây dựng cơ chế bảo đảm an toàn thông tin?
Mục lục
- Cơ quan nhà nước và tổ chức chính trị phải xây dựng cơ chế bảo vệ an ninh mạng
- Khi là chủ quản hệ thống thông tin, tổ chức phát sinh trách nhiệm bảo vệ hệ thống
- Hệ thống sử dụng ngân sách nhà nước phải có phương án khi thiết lập, mở rộng hoặc nâng cấp
- Doanh nghiệp cung cấp dịch vụ trên không gian mạng phải có phương án ứng cứu
- Cơ chế bảo đảm phải phù hợp với cấp độ và vòng đời của hệ thống
- Không phải mọi tổ chức đều phải xây dựng cùng một loại cơ chế
Cơ chế bảo đảm an toàn thông tin cần được xây dựng tùy theo loại tổ chức, vai trò đối với hệ thống thông tin và hoạt động trên không gian mạng. Theo pháp luật hiện hành, nghĩa vụ có thể bao gồm quy chế nội bộ, phương án bảo đảm an ninh mạng, phương án ứng phó sự cố và các biện pháp bảo vệ tương ứng với cấp độ hệ thống.
Từ ngày 1/7/2026, Luật An ninh mạng số 116/2025/QH15 có hiệu lực và Luật An toàn thông tin mạng 2015 cùng Luật An ninh mạng 2018 hết hiệu lực. Vì vậy, khi xác định một tổ chức có phải xây dựng cơ chế bảo đảm an toàn thông tin hay không, cần đối chiếu với các nghĩa vụ về bảo vệ an ninh mạng trong pháp luật hiện hành.
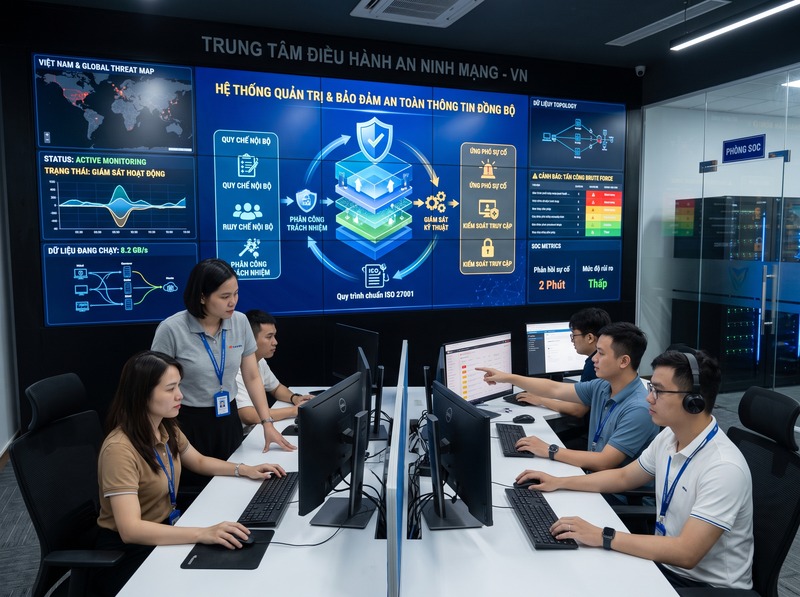
Điểm cần lưu ý là “cơ chế bảo đảm an toàn thông tin” không phải lúc nào cũng được pháp luật gọi bằng một tên duy nhất. Tùy đối tượng, nghĩa vụ có thể thể hiện dưới dạng quy định hoặc quy chế nội bộ, phương án bảo đảm an ninh mạng, phương án ứng phó và khắc phục sự cố, tổ chức bộ phận phụ trách, biện pháp kỹ thuật hoặc cơ chế giám sát hệ thống.
Cơ quan nhà nước và tổ chức chính trị phải xây dựng cơ chế bảo vệ an ninh mạng
Luật An ninh mạng 2025 quy định trực tiếp việc triển khai hoạt động bảo vệ an ninh mạng đối với cơ quan nhà nước, tổ chức chính trị và tổ chức chính trị - xã hội ở trung ương, địa phương.
Nhóm tổ chức này phải xây dựng hoặc hoàn thiện quy định, quy chế sử dụng mạng máy tính nội bộ và mạng có kết nối Internet; xây dựng phương án bảo đảm an ninh mạng cho hệ thống thông tin; đồng thời có phương án ứng phó, khắc phục sự cố. Người đứng đầu cơ quan, tổ chức chịu trách nhiệm triển khai hoạt động bảo vệ an ninh mạng thuộc phạm vi mình quản lý.
Do đó, đối với những tổ chức thuộc nhóm trên, việc thiết lập cơ chế bảo vệ không chỉ đặt ra khi đã xảy ra sự cố. Cơ chế phải tồn tại trong quá trình quản lý và vận hành hệ thống để xác định trách nhiệm, biện pháp phòng ngừa, cách xử lý sự cố và phương thức bảo vệ thông tin.
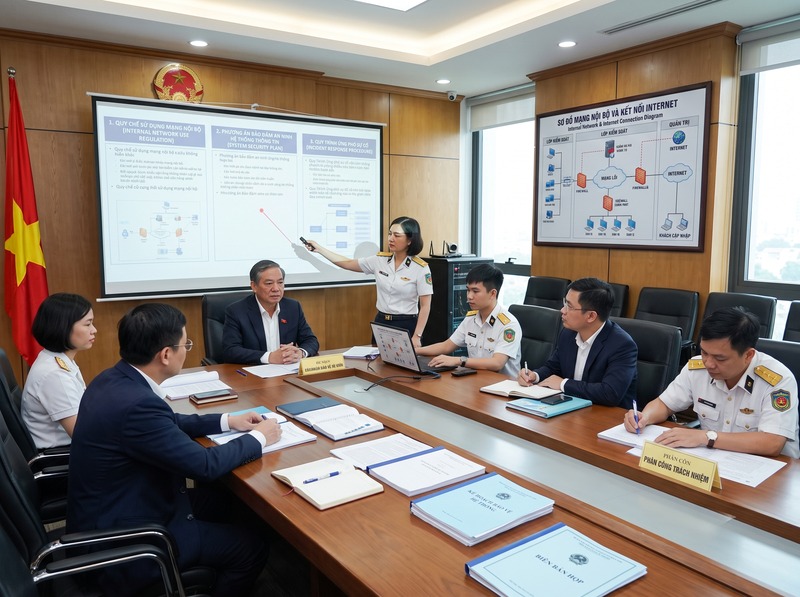
Khi là chủ quản hệ thống thông tin, tổ chức phát sinh trách nhiệm bảo vệ hệ thống
Không nên hiểu rằng chỉ cơ quan nhà nước mới có nghĩa vụ về an ninh mạng. Điều 40 Luật An ninh mạng 2025 quy định chủ quản hệ thống thông tin phải thực hiện việc bảo vệ hệ thống theo Luật, kết nối hệ thống giám sát an ninh mạng và hệ thống phòng, chống mã độc tập trung tới trung tâm có thẩm quyền, đồng thời báo cáo sự cố an ninh mạng theo quy định.
Điều này làm thay đổi cách xác định nghĩa vụ: tiêu chí quan trọng không chỉ là tổ chức thuộc khu vực công hay tư mà còn là tổ chức đang giữ vai trò gì đối với hệ thống thông tin. Khi một tổ chức là chủ quản hệ thống, nghĩa vụ bảo vệ gắn trực tiếp với hệ thống thuộc phạm vi quản lý của mình.
Luật cũng phân loại hệ thống thông tin thành 5 cấp độ dựa trên mức độ thiệt hại có thể xảy ra đối với quyền và lợi ích hợp pháp của tổ chức, cá nhân, lợi ích công cộng, trật tự, an toàn xã hội và an ninh quốc gia. Các yêu cầu bảo vệ vì vậy không được áp dụng hoàn toàn giống nhau cho mọi hệ thống.
Hệ thống sử dụng ngân sách nhà nước phải có phương án khi thiết lập, mở rộng hoặc nâng cấp
Một trường hợp được Luật quy định đặc biệt rõ là hệ thống thông tin có sử dụng ngân sách nhà nước.
Ngoài các trách nhiệm chung của chủ quản hệ thống, chủ quản hệ thống thông tin có sử dụng ngân sách nhà nước phải có phương án bảo đảm an ninh mạng được cơ quan nhà nước có thẩm quyền thẩm định khi:
· Thiết lập hệ thống thông tin
· Mở rộng hệ thống thông tin
· Nâng cấp hệ thống thông tin
Chủ quản còn phải chỉ định cá nhân hoặc bộ phận phụ trách về an ninh mạng.
Như vậy, đối với loại hệ thống này, cơ chế bảo vệ phải được xem xét ngay từ thời điểm hình thành hoặc thay đổi hệ thống, thay vì đợi đến giai đoạn vận hành mới bổ sung biện pháp an ninh.
Doanh nghiệp cung cấp dịch vụ trên không gian mạng phải có phương án ứng cứu
Doanh nghiệp cung cấp dịch vụ trên không gian mạng cũng có nghĩa vụ riêng. Luật An ninh mạng 2025 yêu cầu doanh nghiệp phải cảnh báo khả năng mất an ninh mạng cho người sử dụng, hướng dẫn biện pháp phòng ngừa và xây dựng phương án ứng cứu khẩn cấp để chủ động xử lý điểm yếu, rủi ro và sự cố.
Khi sự cố xảy ra, doanh nghiệp phải triển khai ngay phương án ứng cứu và báo cáo với lực lượng chuyên trách theo quy định.
Vì vậy, nếu tổ chức hoạt động với tư cách doanh nghiệp cung cấp dịch vụ trên không gian mạng, cơ chế bảo đảm an toàn không chỉ tập trung vào hệ thống nội bộ. Nó còn phải tính đến rủi ro phát sinh từ chính dịch vụ cung cấp cho người sử dụng và khả năng phản ứng khi xảy ra sự cố.
Cơ chế bảo đảm phải phù hợp với cấp độ và vòng đời của hệ thống
Một cơ chế bảo đảm an toàn thông tin không nên chỉ được hiểu là một văn bản quy chế. Về bản chất, tổ chức phải kết hợp cơ chế quản lý với biện pháp kỹ thuật và quy trình xử lý thực tế.
Luật An ninh mạng 2025 phân loại hệ thống thành 5 cấp độ và giao Chính phủ quy định chi tiết biện pháp, trách nhiệm cũng như nghĩa vụ bảo đảm an ninh mạng theo từng cấp độ. Hệ thống có khả năng gây hậu quả lớn hơn khi xảy ra sự cố sẽ phải đáp ứng yêu cầu bảo vệ tương ứng cao hơn.
Đối với hệ thống đã được xác định cấp độ theo Luật An toàn thông tin mạng trước đây, cấp độ đó tiếp tục được giữ sau khi Luật An ninh mạng 2025 có hiệu lực. Trong vòng 12 tháng kể từ ngày 1/7/2026, các hệ thống này phải đáp ứng điều kiện, tiêu chuẩn và biện pháp bảo vệ tương ứng theo luật mới.
Điều đó có nghĩa là tổ chức không nên chỉ hỏi “đã có quy chế hay chưa”, mà cần kiểm tra đồng thời hệ thống đã được phân loại đúng chưa, biện pháp bảo vệ có phù hợp với cấp độ không, trách nhiệm đã được giao cho ai và phương án xử lý sự cố có thể vận hành thực tế hay không.
Không phải mọi tổ chức đều phải xây dựng cùng một loại cơ chế
Pháp luật hiện hành không đặt ra một mẫu “cơ chế bảo đảm an toàn thông tin” duy nhất áp dụng giống nhau cho mọi tổ chức.
Đối với cơ quan nhà nước, tổ chức chính trị và tổ chức chính trị - xã hội, nghĩa vụ xây dựng quy định, quy chế và phương án bảo đảm an ninh mạng được quy định trực tiếp. Với chủ quản hệ thống thông tin, trọng tâm là trách nhiệm bảo vệ, giám sát và báo cáo sự cố. Nếu hệ thống sử dụng ngân sách nhà nước, nghĩa vụ còn bao gồm phương án được thẩm định khi thiết lập, mở rộng hoặc nâng cấp. Với doanh nghiệp cung cấp dịch vụ trên không gian mạng, phương án ứng cứu khẩn cấp là một nghĩa vụ cụ thể.
Vì vậy, để xác định chính xác tổ chức có phải xây dựng cơ chế nào, cần trả lời ba câu hỏi: tổ chức thuộc nhóm đối tượng nào, có phải chủ quản hệ thống thông tin hay không và hệ thống hoặc dịch vụ đang vận hành thuộc phạm vi nghĩa vụ nào.
Tổ chức cần xây dựng cơ chế bảo đảm an toàn thông tin khi pháp luật đặt ra trách nhiệm bảo vệ đối với loại tổ chức, hệ thống hoặc dịch vụ mà tổ chức đang quản lý. Nghĩa vụ thể hiện rõ nhất đối với cơ quan nhà nước và các tổ chức chính trị; chủ quản hệ thống thông tin, đặc biệt hệ thống sử dụng ngân sách nhà nước; và doanh nghiệp cung cấp dịch vụ trên không gian mạng.
Cơ chế phù hợp không chỉ là một quy chế trên giấy mà có thể phải bao gồm phương án bảo vệ, phân công trách nhiệm, giám sát, phòng chống mã độc, ứng cứu sự cố và các biện pháp tương ứng với cấp độ của hệ thống. Từ ngày 1/7/2026, việc xác định các nghĩa vụ này cần căn cứ trước hết vào Luật An ninh mạng 2025 và các văn bản hướng dẫn có liên quan.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
