
Trách nhiệm người đứng đầu khi xảy ra sự cố bảo mật
Mục lục
- Trách nhiệm của người đứng đầu được xác định trên những phương diện nào?
- Khi nào người đứng đầu phải chịu trách nhiệm trực tiếp và toàn diện?
- Người đứng đầu phải bảo đảm những việc gì để phòng ngừa sự cố?
- Khi sự cố xảy ra, cơ quan phải báo cáo và phối hợp xử lý ra sao?
- Kết quả bảo đảm an ninh mạng ảnh hưởng thế nào đến đánh giá người đứng đầu?
- Cần hiểu đúng phạm vi trách nhiệm của người đứng đầu
Trách nhiệm người đứng đầu khi xảy ra sự cố bảo mật được gắn với vai trò lãnh đạo, chỉ đạo, kiểm tra, đôn đốc và có thể trở thành trách nhiệm trực tiếp, toàn diện nếu xảy ra sự cố an ninh mạng nghiêm trọng do yếu tố chủ quan, thiếu trách nhiệm hoặc không tuân thủ quy định.
Theo Kế hoạch số 04-KH/BCĐTW ngày 05/01/2026 về bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu trong hệ thống chính trị, trách nhiệm của người đứng đầu không chỉ phát sinh sau khi sự cố xảy ra. Người đứng đầu phải lãnh đạo, chỉ đạo, kiểm tra và đôn đốc công tác bảo đảm an ninh mạng, bảo mật thông tin, an ninh dữ liệu trong phạm vi cơ quan, tổ chức mình phụ trách. Khi xảy ra sự cố an ninh mạng nghiêm trọng, đặc biệt là lộ, lọt bí mật nhà nước do yếu tố chủ quan, thiếu trách nhiệm hoặc không tuân thủ quy định, người đứng đầu phải chịu trách nhiệm trực tiếp và toàn diện.
Điểm cần lưu ý là quy định này được đặt trong phạm vi các cơ quan, tổ chức thuộc hệ thống chính trị từ Trung ương đến địa phương. Vì vậy, không nên hiểu rằng mọi sự cố bảo mật ở mọi loại hình tổ chức đều đương nhiên áp dụng cùng một cơ chế trách nhiệm.
Trách nhiệm của người đứng đầu được xác định trên những phương diện nào?
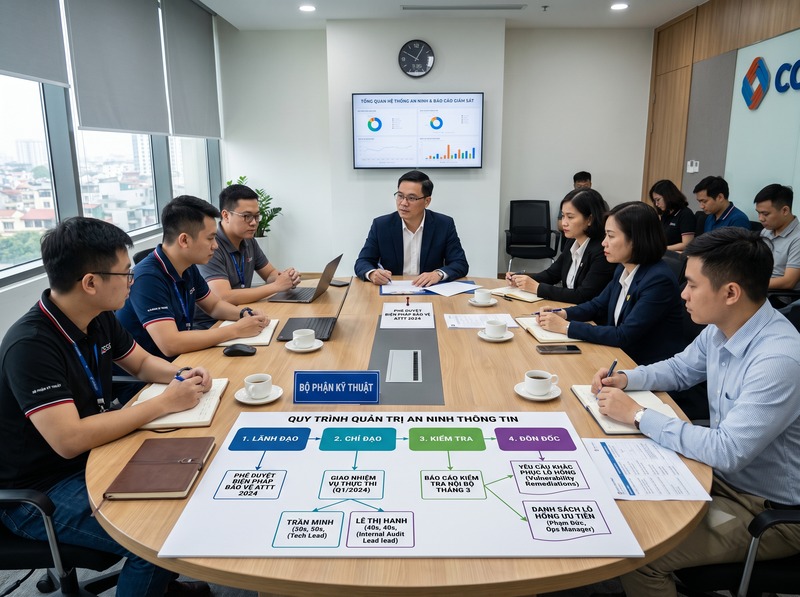
Kế hoạch 04-KH/BCĐTW xác định bốn nhóm nhiệm vụ trực tiếp của người đứng đầu gồm lãnh đạo, chỉ đạo, kiểm tra và đôn đốc việc bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu. Đây là cơ sở để đánh giá trách nhiệm không chỉ dựa vào hành động xử lý sau sự cố mà còn dựa vào việc người đứng đầu đã thực hiện đầy đủ trách nhiệm quản trị trước đó hay chưa.
Về thực chất, trách nhiệm này có thể được nhìn nhận theo hai tầng. Tầng thứ nhất là trách nhiệm tổ chức phòng ngừa: bảo đảm cơ quan có cơ chế quản lý, giám sát, kiểm tra và triển khai các yêu cầu an ninh cần thiết. Tầng thứ hai là trách nhiệm khi có sự cố: chỉ đạo ứng phó, khắc phục, phối hợp với lực lượng chuyên trách và bảo đảm thực hiện chế độ báo cáo theo yêu cầu áp dụng đối với cơ quan, đơn vị.
Cách xác định như vậy cho thấy người đứng đầu không thể chỉ giao toàn bộ vấn đề bảo mật cho đơn vị công nghệ thông tin rồi coi đó là trách nhiệm riêng của bộ phận kỹ thuật. Kế hoạch chủ trương gắn kết quả bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu với trách nhiệm của chính người đứng đầu.
Khi nào người đứng đầu phải chịu trách nhiệm trực tiếp và toàn diện?
Không phải cứ xuất hiện bất kỳ sự cố kỹ thuật hoặc sự cố bảo mật nào thì người đứng đầu đều mặc nhiên phải chịu trách nhiệm trực tiếp và toàn diện theo cách diễn đạt của Kế hoạch 04-KH/BCĐTW.
Kế hoạch đặt ra trách nhiệm này khi để xảy ra sự cố an ninh mạng nghiêm trọng, trong đó đặc biệt nhấn mạnh trường hợp lộ, lọt bí mật nhà nước và sự cố có liên quan đến một trong các nguyên nhân như yếu tố chủ quan, thiếu trách nhiệm hoặc không tuân thủ quy định.
Như vậy, việc xem xét trách nhiệm cần chú ý đồng thời đến tính chất của sự cố và nguyên nhân dẫn đến sự cố. Một sự cố phát sinh không đồng nghĩa tự động với kết luận người đứng đầu thiếu trách nhiệm. Ngược lại, nếu sự cố nghiêm trọng có nguồn gốc từ việc buông lỏng quản lý, không tổ chức thực hiện yêu cầu bảo mật, không kiểm tra, không khắc phục nguy cơ đã biết hoặc để xảy ra vi phạm quy trình thuộc phạm vi quản lý thì cơ sở xem xét trách nhiệm sẽ rõ ràng hơn.
Đây cũng là lý do cụm từ “trực tiếp và toàn diện” có ý nghĩa quan trọng: trách nhiệm quản trị an ninh mạng được đặt ở cấp lãnh đạo chứ không chỉ giới hạn ở cá nhân trực tiếp vận hành hệ thống.
Người đứng đầu phải bảo đảm những việc gì để phòng ngừa sự cố?
Kế hoạch 04-KH/BCĐTW yêu cầu các cơ quan chủ quản cơ sở dữ liệu và hệ thống thông tin rà soát, khắc phục tổng thể các vấn đề về an ninh mạng, bảo mật thông tin, an ninh dữ liệu; triển khai giám sát; thực hiện báo cáo về mức độ tuân thủ và xác định trách nhiệm người đứng đầu về an ninh mạng.
Ở cấp tổ chức thực hiện, các yêu cầu còn bao gồm thẩm định, phê duyệt cấp độ đối với hệ thống thông tin trọng yếu, triển khai giải pháp giám sát và xây dựng phương án ứng cứu sự cố. Với hệ thống đang xây dựng hoặc chuẩn bị đưa vào sử dụng, Kế hoạch yêu cầu thực hiện phê duyệt cấp độ an toàn thông tin trước khi vận hành chính thức.
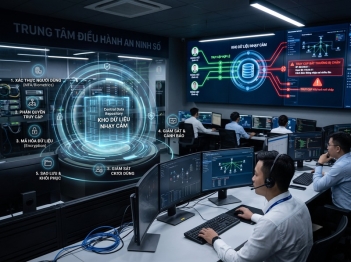
Một nội dung đáng chú ý khác là mô hình bảo đảm an toàn thông tin “4 lớp”, bao gồm lực lượng tại chỗ thực hiện vận hành, giám sát và ứng cứu ban đầu; hệ thống hoặc dịch vụ giám sát 24/7; đơn vị độc lập kiểm tra, đánh giá định kỳ; và kết nối, chia sẻ thông tin với hệ thống giám sát an ninh mạng quốc gia, trừ các hệ thống thuộc lĩnh vực quân sự, quốc phòng và cơ yếu.
Đối với người đứng đầu, ý nghĩa của các yêu cầu này nằm ở việc phải bảo đảm cơ chế phòng ngừa thực sự được tổ chức và vận hành. Có quy trình trên giấy nhưng không kiểm tra việc thực hiện, không bố trí cơ chế giám sát hoặc không xử lý các lỗ hổng đã phát hiện vẫn có thể đặt ra vấn đề về mức độ hoàn thành trách nhiệm quản lý.
Khi sự cố xảy ra, cơ quan phải báo cáo và phối hợp xử lý ra sao?
Kế hoạch quy định các bộ, ngành, địa phương thực hiện báo cáo về sự cố trong vòng 24 giờ nếu xảy ra, đồng thời tuân theo sự điều phối ứng phó sự cố của lực lượng chuyên trách bảo vệ an ninh mạng Bộ Công an theo quy định. Các cơ quan liên quan còn phải thiết lập kênh trao đổi thông tin, dữ liệu phục vụ giám sát, điều phối ứng cứu và khắc phục sự cố.
Cần phân biệt đây là nhiệm vụ được giao cho cơ quan, đơn vị trong cơ chế tổ chức thực hiện; Kế hoạch không diễn đạt rằng trong mọi trường hợp chính người đứng đầu phải tự mình thực hiện thao tác báo cáo. Tuy nhiên, do người đứng đầu có trách nhiệm lãnh đạo, chỉ đạo, kiểm tra và đôn đốc, họ phải bảo đảm nghĩa vụ báo cáo và phối hợp xử lý của cơ quan được thực hiện đúng yêu cầu.
Vì vậy, khi đánh giá trách nhiệm sau sự cố, không chỉ xem xét nguyên nhân ban đầu mà còn cần xem cách cơ quan phản ứng: có báo cáo đúng hạn hay không, có phối hợp với lực lượng chuyên trách hay không, có triển khai biện pháp cô lập, ứng cứu và khắc phục theo phương án đã được chuẩn bị hay không. Việc chậm trễ hoặc buông lỏng ở giai đoạn ứng phó có thể làm hậu quả lan rộng và đồng thời phản ánh vấn đề trong công tác chỉ đạo.
Kết quả bảo đảm an ninh mạng ảnh hưởng thế nào đến đánh giá người đứng đầu?
Trách nhiệm về bảo mật không chỉ được xem xét khi đã xảy ra hậu quả. Kế hoạch 04-KH/BCĐTW yêu cầu gắn trách nhiệm người đứng đầu với kết quả bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu, đồng thời coi đây là tiêu chí quan trọng trong đánh giá, quy hoạch và bổ nhiệm cán bộ lãnh đạo, quản lý các cấp.
Ở phần tổ chức thực hiện, Kế hoạch còn yêu cầu đưa kết quả đánh giá chỉ số bảo đảm an ninh mạng của cơ quan, tổ chức vào tiêu chí đánh giá tín nhiệm, năng lực của cán bộ, nhất là người đứng đầu, để phục vụ xếp loại hằng năm. Kết quả thực hiện Kế hoạch cũng được gắn với mức độ hoàn thành nhiệm vụ của tập thể và cá nhân; trường hợp không hoàn thành nhiệm vụ, thiếu trách nhiệm và gây ảnh hưởng đến mục tiêu chung phải được xem xét, xử lý.
Điều này làm thay đổi cách nhìn về trách nhiệm bảo mật: đây không chỉ là trách nhiệm xử lý hậu quả sau một cuộc tấn công mạng mà còn là một tiêu chí quản trị thường xuyên. Người đứng đầu được đánh giá thông qua khả năng tổ chức phòng ngừa, kiểm soát rủi ro, duy trì mức độ tuân thủ và bảo đảm cơ quan có năng lực ứng phó khi sự cố thực sự xảy ra.
Cần hiểu đúng phạm vi trách nhiệm của người đứng đầu
Điểm quan trọng nhất là không đồng nhất “xảy ra sự cố” với “người đứng đầu đương nhiên có lỗi”. Theo Kế hoạch 04-KH/BCĐTW, mức trách nhiệm trực tiếp và toàn diện được đặt ra đối với sự cố an ninh mạng nghiêm trọng, đặc biệt trường hợp lộ, lọt bí mật nhà nước do yếu tố chủ quan, thiếu trách nhiệm hoặc không tuân thủ quy định.
Do đó, khi xem xét một trường hợp cụ thể cần xác định ít nhất ba vấn đề: mức độ nghiêm trọng của sự cố, nguyên nhân dẫn đến sự cố và việc người đứng đầu đã thực hiện các nghĩa vụ lãnh đạo, chỉ đạo, kiểm tra, đôn đốc đến đâu. Đây mới là cơ sở phù hợp để đánh giá trách nhiệm thay vì chỉ căn cứ vào việc một sự cố kỹ thuật đã xuất hiện.
Theo Kế hoạch 04-KH/BCĐTW, trách nhiệm người đứng đầu khi xảy ra sự cố bảo mật được gắn trực tiếp với trách nhiệm quản trị an ninh mạng, bảo mật thông tin và an ninh dữ liệu trong phạm vi phụ trách. Người đứng đầu phải tổ chức phòng ngừa và kiểm soát việc thực hiện các yêu cầu bảo mật; nếu để xảy ra sự cố an ninh mạng nghiêm trọng, đặc biệt là lộ, lọt bí mật nhà nước do chủ quan, thiếu trách nhiệm hoặc không tuân thủ quy định, họ phải chịu trách nhiệm trực tiếp và toàn diện. Kết quả bảo đảm an ninh mạng đồng thời được sử dụng trong đánh giá năng lực, tín nhiệm và xếp loại người đứng đầu.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
