
Khi nào phát sinh trách nhiệm người quản lý hệ thống thông tin?
Mục lục
- Trách nhiệm của người quản lý hệ thống được xác định từ đâu?
- Những trường hợp nào làm phát sinh trách nhiệm?
- Trách nhiệm được xác định thế nào khi hệ thống xảy ra sự cố?
- Người quản lý hệ thống có phải chịu trách nhiệm cho mọi hoạt động phát sinh trên hệ thống?
- Cần lưu ý gì khi phân công quản lý hệ thống?
Trách nhiệm người quản lý hệ thống thông tin được xác định theo nhiệm vụ, quyền hạn và phạm vi quản lý được giao, đồng thời phát sinh rõ khi có vi phạm, sự cố hoặc hành vi gây mất an toàn thông tin thuộc phạm vi trách nhiệm của người được phân công
Trách nhiệm của nhân sự được giao quản lý hệ thống không chỉ phát sinh khi hệ thống xảy ra sự cố. Về bản chất, trách nhiệm được xác lập ngay từ thời điểm cá nhân được phân công quản lý, vận hành hoặc quản trị hệ thống trong phạm vi quyền hạn nhất định. Khi có vi phạm, sự cố mất an toàn thông tin, quản lý tài khoản không đúng quy định hoặc thực hiện thao tác vượt quá quyền được giao, việc xác định trách nhiệm sẽ dựa vào nhiệm vụ và phạm vi mà cá nhân đó được giao.
Trách nhiệm của người quản lý hệ thống được xác định từ đâu?
Cơ sở đầu tiên để xác định trách nhiệm là quyết định phân công, chức năng nhiệm vụ và quyền hạn của cá nhân đối với hệ thống. Người được giao quản lý hệ thống chỉ chịu trách nhiệm trong phạm vi công việc và quyền hạn được xác lập, không mặc nhiên chịu trách nhiệm đối với mọi vấn đề phát sinh trên toàn bộ hệ thống.
Phạm vi này có thể bao gồm quản trị tài khoản, quản lý quyền truy cập, vận hành hệ thống, quản lý dữ liệu, theo dõi hoạt động hoặc phối hợp xử lý sự cố. Vì vậy, muốn xác định một cá nhân có trách nhiệm hay không cần đối chiếu giữa:
· Nhiệm vụ được giao
· Quyền hạn được cấp
· Phạm vi hệ thống hoặc dữ liệu được quản lý
· Quy trình, quy chế mà cá nhân phải tuân thủ
· Hành vi thực tế đã thực hiện hoặc không thực hiện
Điểm quan trọng là trách nhiệm phải gắn với phạm vi được giao và khả năng kiểm soát thực tế. Một nhân sự không có quyền quản trị hoặc không được giao nhiệm vụ kiểm soát một chức năng nhất định thì không thể chỉ dựa vào việc họ làm việc trong cùng đơn vị để quy trách nhiệm cho mọi vấn đề liên quan đến chức năng đó.
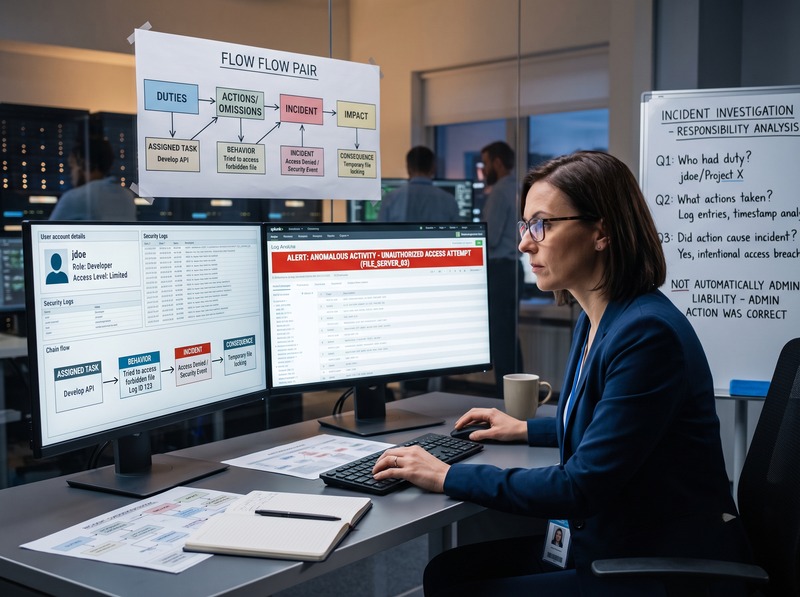
Những trường hợp nào làm phát sinh trách nhiệm?
Trách nhiệm của người được giao quản lý hệ thống thường được đặt ra rõ ràng khi xuất hiện một trong các trường hợp sau.
Khi không thực hiện đúng nhiệm vụ quản lý được giao
Nếu đã được giao quản lý hoặc quản trị hệ thống nhưng không thực hiện đúng quy trình, không kiểm soát quyền truy cập, không quản lý tài khoản hoặc không thực hiện các nhiệm vụ bảo đảm an toàn thông tin theo quy định, trách nhiệm có thể phát sinh trong phạm vi nhiệm vụ đó.
Cơ sở để đánh giá không chỉ là việc hệ thống có xảy ra sự cố hay không mà còn là cá nhân có thực hiện đầy đủ nghĩa vụ đã được phân công hay không.
Khi thực hiện hành vi vượt quá quyền hạn
Người quản lý hệ thống phải hoạt động trong phạm vi phân quyền. Việc tự ý truy cập, sửa đổi, xóa dữ liệu, cấp quyền hoặc can thiệp vào hệ thống ngoài thẩm quyền có thể làm phát sinh trách nhiệm của chính người thực hiện.
Đặc biệt, đối với tài khoản quản trị, yêu cầu gắn tài khoản với cá nhân cụ thể giúp xác định ai đã thực hiện thao tác và ai phải giải trình về thao tác đó.
Khi để xảy ra mất an toàn thông tin do lỗi hoặc vi phạm
Trường hợp trách nhiệm được thể hiện rõ nhất là khi xảy ra sự cố mất an toàn thông tin và sự cố có liên quan đến hành vi vi phạm hoặc lỗi chủ quan của người được giao quản lý.
Khi đó cần xem xét chuỗi quan hệ:
Nhiệm vụ được giao → hành vi hoặc thiếu sót → sự cố hoặc hậu quả → khả năng kiểm soát của người được giao nhiệm vụ
Không phải mọi sự cố kỹ thuật đều đồng nghĩa với việc người quản lý hệ thống có lỗi. Trách nhiệm phải được xem xét dựa trên nguyên nhân sự cố, nghĩa vụ phải thực hiện và mức độ kiểm soát của cá nhân tại thời điểm xảy ra sự việc.
Khi quản lý tài khoản hoặc quyền truy cập không đúng quy định
Một người được giao quản lý tài khoản có trách nhiệm bảo đảm việc cấp, điều chỉnh, khóa hoặc thu hồi quyền truy cập được thực hiện đúng quy trình.
Trách nhiệm có thể được đặt ra khi người quản lý không xử lý kịp thời các thay đổi về nhân sự, để tài khoản tiếp tục tồn tại khi người dùng đã chuyển vị trí hoặc nghỉ việc, hoặc cấp quyền vượt quá chức năng, nhiệm vụ được giao.
Trách nhiệm được xác định thế nào khi hệ thống xảy ra sự cố?
Khi xảy ra sự cố, không nên mặc nhiên kết luận rằng người quản lý hệ thống phải chịu trách nhiệm chỉ vì họ là người được phân công quản lý.
Việc xác định cần đi theo từng bước.
Thứ nhất, xác định người nào được giao quản lý chức năng liên quan. Đây là cơ sở để khoanh vùng chủ thể có nghĩa vụ.
Thứ hai, xác định nghĩa vụ cụ thể phải thực hiện. Ví dụ, nghĩa vụ có thể liên quan đến quản lý tài khoản, kiểm soát quyền truy cập, theo dõi hoạt động hoặc báo cáo sự cố.
Thứ ba, xác định hành vi thực tế. Cần xem xét người đó đã thực hiện, không thực hiện hoặc thực hiện vượt quá nhiệm vụ được giao như thế nào.
Thứ tư, xác định mối liên hệ với sự cố. Không phải mọi thiếu sót đều trực tiếp dẫn đến hậu quả. Cần xem xét liệu hành vi hoặc thiếu sót đó có liên quan đến sự cố hay không.
Thứ năm, xem xét quy định áp dụng và mức độ vi phạm. Tùy tính chất vụ việc, trách nhiệm có thể được xác định theo quy chế nội bộ, quy định về an toàn thông tin, quy định về quản lý hệ thống hoặc các quy định pháp luật có liên quan.
Cách tiếp cận này giúp phân biệt giữa trách nhiệm quản lý thường xuyên và trách nhiệm do vi phạm hoặc gây ra sự cố.
Người quản lý hệ thống có phải chịu trách nhiệm cho mọi hoạt động phát sinh trên hệ thống?
Không nên hiểu trách nhiệm của người quản lý hệ thống theo hướng tuyệt đối.
Người quản lý chịu trách nhiệm trong phạm vi nhiệm vụ, quyền hạn và đối tượng được giao quản lý. Trong cùng một hệ thống, trách nhiệm có thể được phân tách giữa chủ quản hệ thống, đơn vị vận hành, người quản trị, người sử dụng và các cá nhân liên quan.
Chẳng hạn, người quản trị có thể chịu trách nhiệm về hoạt động quản trị kỹ thuật và tài khoản quản trị; người sử dụng chịu trách nhiệm đối với hoạt động phát sinh từ tài khoản được cấp; đơn vị vận hành chịu trách nhiệm về các vấn đề thuộc phạm vi vận hành. Việc phân tách này giúp xác định đúng chủ thể khi có sự cố thay vì quy trách nhiệm chung cho một cá nhân.
Vì vậy, muốn xác định trách nhiệm người quản lý hệ thống thông tin, cần tránh hai cách hiểu cực đoan:
· Cho rằng đã được giao quản lý thì phải chịu trách nhiệm về mọi sự cố của hệ thống
· Cho rằng chỉ khi trực tiếp gây ra sự cố mới phát sinh bất kỳ trách nhiệm nào
Cách hiểu phù hợp hơn là trách nhiệm được xác định dựa trên nhiệm vụ được giao, quyền hạn thực tế, nghĩa vụ phải tuân thủ và hành vi cụ thể của cá nhân.
Cần lưu ý gì khi phân công quản lý hệ thống?
Để việc xác định trách nhiệm rõ ràng khi có sự cố, việc phân công quản lý hệ thống cần gắn trách nhiệm với quyền hạn cụ thể.
Các nội dung quan trọng gồm:
· Xác định rõ người hoặc bộ phận chịu trách nhiệm quản lý từng chức năng
· Gắn tài khoản quản trị với cá nhân cụ thể, tránh sử dụng tài khoản quản trị dùng chung
· Xác định rõ phạm vi quyền truy cập và quyền can thiệp của từng người
· Quy định quy trình cấp, thay đổi, khóa và thu hồi tài khoản
· Ghi nhận và lưu vết các thao tác quản trị quan trọng
· Quy định nghĩa vụ báo cáo khi phát hiện nguy cơ hoặc sự cố
· Xác định trách nhiệm khi nhân sự thay đổi vị trí, nghỉ việc hoặc chuyển công tác
Những yêu cầu này không chỉ phục vụ bảo đảm an toàn hệ thống mà còn tạo căn cứ để xác định trách nhiệm cá nhân khi cần kiểm tra hoặc xử lý sự cố.
Trách nhiệm của người quản lý hệ thống thông tin phát sinh trên cơ sở nhiệm vụ và quyền hạn đã được giao, và được xem xét cụ thể khi người đó không thực hiện đúng nghĩa vụ, vượt quá quyền hạn hoặc để xảy ra vi phạm, sự cố mất an toàn thông tin có liên quan đến phạm vi mình quản lý. Do đó, yếu tố quyết định không đơn thuần là chức danh “người quản lý hệ thống”, mà là phạm vi trách nhiệm thực tế và mối liên hệ giữa hành vi của cá nhân với vấn đề phát sinh trên hệ thống.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
