
Phân biệt bảo mật thông tin và bảo vệ dữ liệu
Mục lục
- Bảo mật thông tin và bảo vệ dữ liệu khác nhau ở đâu?
- Nghĩa vụ bảo mật thông tin tập trung vào việc không để thông tin bị tiết lộ trái phép
- Nghĩa vụ bảo vệ dữ liệu rộng hơn nghĩa vụ giữ bí mật
- Bảo vệ dữ liệu còn bao gồm nghĩa vụ quản trị và thực hiện quyền
- Một dữ liệu có thể vừa chịu nghĩa vụ bảo mật vừa chịu nghĩa vụ bảo vệ dữ liệu
- Khi nào nghĩa vụ bảo mật chưa đủ để đáp ứng nghĩa vụ bảo vệ dữ liệu?
- Cách phân biệt nhanh khi xây dựng nghĩa vụ cho doanh nghiệp
Phân biệt bảo mật thông tin và bảo vệ dữ liệu về phạm vi, đối tượng, mục đích và trách nhiệm pháp lý, đặc biệt trong trường hợp dữ liệu cá nhân được thu thập và xử lý
Bảo mật thông tin và bảo vệ dữ liệu có liên quan chặt chẽ nhưng không phải là cùng một nghĩa vụ. Điểm khác biệt cốt lõi nằm ở đối tượng được bảo vệ và phạm vi trách nhiệm.
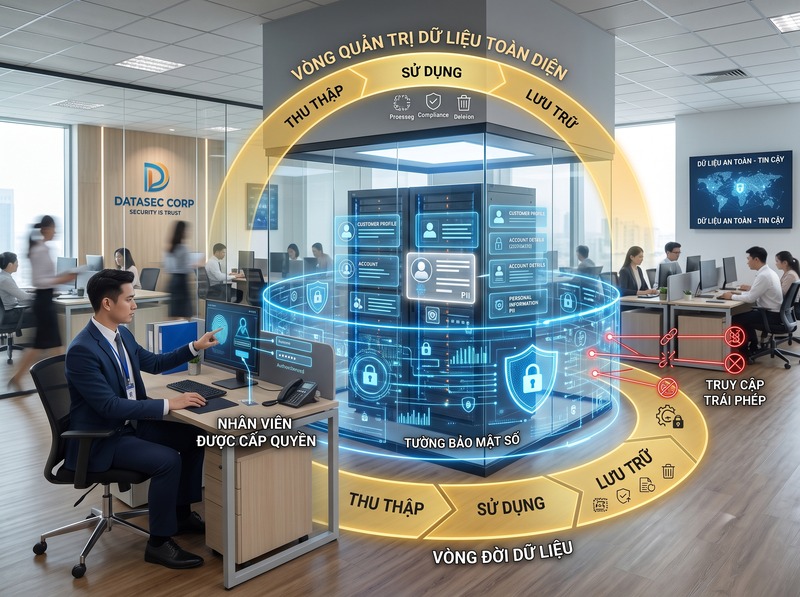
Bảo mật thông tin chủ yếu hướng đến việc ngăn thông tin bị truy cập, sử dụng hoặc tiết lộ trái phép. Trong khi đó, bảo vệ dữ liệu, đặc biệt là dữ liệu cá nhân, còn bao gồm cách dữ liệu được thu thập, mục đích xử lý, quyền của chủ thể dữ liệu, biện pháp bảo vệ, trách nhiệm khi có vi phạm và các yêu cầu quản trị trong suốt vòng đời xử lý dữ liệu. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 đã có hiệu lực từ ngày 01/01/2026 và quy định riêng về dữ liệu cá nhân, bảo vệ dữ liệu cá nhân cùng quyền, nghĩa vụ và trách nhiệm của các bên liên quan.
Bảo mật thông tin và bảo vệ dữ liệu khác nhau ở đâu?
Có thể phân biệt hai nghĩa vụ theo bảng sau:
|
Tiêu chí |
Bảo mật thông tin |
Bảo vệ dữ liệu |
|
Đối tượng trọng tâm |
Thông tin cần được giữ kín hoặc kiểm soát truy cập |
Dữ liệu thuộc phạm vi pháp luật hoặc cơ chế bảo vệ áp dụng |
|
Mục tiêu chính |
Ngăn truy cập, sử dụng hoặc tiết lộ trái phép |
Bảo đảm việc thu thập, xử lý, sử dụng và bảo vệ dữ liệu đúng quy định |
|
Phạm vi |
Thường tập trung vào tính bí mật và kiểm soát việc tiết lộ |
Rộng hơn, bao gồm cả mục đích, phương thức xử lý, quyền của chủ thể và an toàn dữ liệu |
|
Căn cứ nghĩa vụ |
Có thể đến từ hợp đồng, quy chế nội bộ hoặc pháp luật chuyên ngành |
Thường gắn với nghĩa vụ pháp lý về bảo vệ dữ liệu và các quy định liên quan |
|
Biện pháp |
Kiểm soát quyền truy cập, cam kết không tiết lộ, mã hóa, quản lý tài khoản... |
Bao gồm biện pháp bảo mật nhưng còn có quản trị xử lý dữ liệu, đánh giá tác động, thực hiện quyền và xử lý vi phạm |
|
Khi có sự cố |
Trọng tâm là ngăn chặn hoặc xử lý việc thông tin bị lộ, mất hoặc truy cập trái phép |
Có thể phát sinh thêm nghĩa vụ thông báo, khắc phục, bảo đảm quyền của chủ thể dữ liệu và trách nhiệm pháp lý |
Vì vậy, bảo mật thông tin có thể là một bộ phận của bảo vệ dữ liệu, nhưng bảo vệ dữ liệu không chỉ là giữ bí mật dữ liệu.
Luật An toàn thông tin mạng cũng đặt vấn đề bảo đảm an toàn thông tin và bảo vệ thông tin cá nhân trong môi trường mạng, trong đó có các biện pháp quản lý và kỹ thuật nhằm ngăn thông tin bị mất, đánh cắp, tiết lộ hoặc thay đổi trái phép.
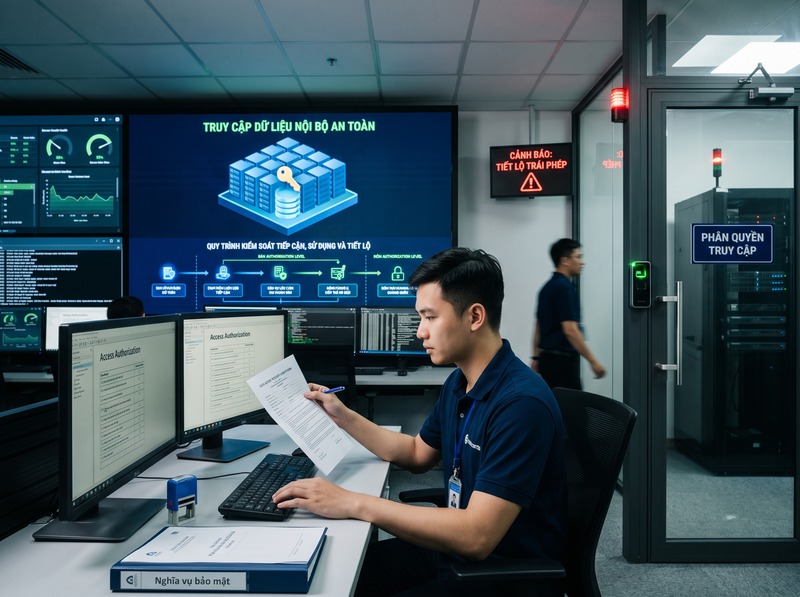
Nghĩa vụ bảo mật thông tin tập trung vào việc không để thông tin bị tiết lộ trái phép
Nghĩa vụ bảo mật thường đặt ra câu hỏi: Ai được phép tiếp cận thông tin và người đã tiếp cận thông tin có được tiết lộ hoặc sử dụng thông tin đó hay không?
Ví dụ, một nhân viên được doanh nghiệp cung cấp thông tin về giá mua nguyên liệu, danh sách khách hàng hoặc chiến lược kinh doanh có thể phải cam kết không tiết lộ những thông tin này cho bên thứ ba.
Trong trường hợp này, nghĩa vụ bảo mật có thể phát sinh từ:
· Hợp đồng
· Thỏa thuận bảo mật
· Quy chế nội bộ
· Quy định pháp luật chuyên ngành
· Nghĩa vụ nghề nghiệp hoặc nghĩa vụ pháp lý khác
Trọng tâm của nghĩa vụ là kiểm soát việc tiếp cận, sử dụng và tiết lộ thông tin.
Điều đó có nghĩa một người có thể vi phạm nghĩa vụ bảo mật ngay cả khi thông tin không phải là dữ liệu cá nhân. Một bí mật kinh doanh, thông tin kỹ thuật chưa công bố hoặc thông tin thương mại mật vẫn có thể cần được bảo mật.
Nghĩa vụ bảo vệ dữ liệu rộng hơn nghĩa vụ giữ bí mật
Đối với dữ liệu cá nhân, câu hỏi không chỉ là “dữ liệu có bị lộ hay không” mà còn là “dữ liệu có được xử lý đúng ngay từ đầu hay không?”
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 quy định trách nhiệm của bên kiểm soát dữ liệu cá nhân bao gồm quyết định mục đích và phương tiện xử lý dữ liệu, thực hiện biện pháp quản lý và kỹ thuật phù hợp, bảo đảm quyền của chủ thể dữ liệu, ngăn chặn thu thập trái phép và thực hiện các trách nhiệm khác theo luật. Bên xử lý dữ liệu cũng phải xử lý theo thỏa thuận và thực hiện đầy đủ các biện pháp bảo vệ dữ liệu.
Do đó, một hoạt động có thể không xảy ra việc tiết lộ dữ liệu nhưng vẫn đặt ra vấn đề về bảo vệ dữ liệu.
Chẳng hạn, doanh nghiệp lưu trữ dữ liệu khách hàng trên hệ thống nội bộ, không cho người ngoài truy cập nhưng sử dụng dữ liệu đó cho một mục đích không phù hợp với căn cứ hoặc phạm vi xử lý được phép. Vấn đề ở đây không chỉ nằm ở bảo mật mà còn nằm ở tính hợp pháp và mục đích của hoạt động xử lý dữ liệu.
Đây là khác biệt quan trọng nhất giữa hai khái niệm.
Bảo vệ dữ liệu còn bao gồm nghĩa vụ quản trị và thực hiện quyền
Bảo vệ dữ liệu không dừng lại ở các biện pháp kỹ thuật như mật khẩu, phân quyền hay mã hóa.
Trong khung pháp luật hiện hành, các bên xử lý dữ liệu có thể phải thực hiện nhiều nhóm nghĩa vụ khác nhau. Ví dụ, Luật Bảo vệ dữ liệu cá nhân quy định về sự đồng ý của chủ thể dữ liệu, xử lý dữ liệu trong các trường hợp nhất định, chuyển dữ liệu cá nhân xuyên biên giới, đánh giá tác động xử lý dữ liệu và thông báo vi phạm.
Đặc biệt, đối với một số vi phạm có khả năng gây tổn hại đến các lợi ích được luật bảo vệ, bên kiểm soát dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân hoặc bên thứ ba phải thông báo cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân chậm nhất 72 giờ kể từ khi phát hiện vi phạm theo Điều 23 Luật Bảo vệ dữ liệu cá nhân 2025.
Như vậy, nghĩa vụ bảo vệ dữ liệu có thể bao gồm cả:
· Xác định mục đích xử lý
· Kiểm soát việc thu thập và sử dụng dữ liệu
· Bảo đảm quyền của chủ thể dữ liệu
· Áp dụng biện pháp quản lý và kỹ thuật
· Quản lý quan hệ với bên xử lý dữ liệu
· Đánh giá tác động trong trường hợp thuộc diện áp dụng
· Thông báo và khắc phục vi phạm theo quy định
Các nghĩa vụ này vượt ra ngoài câu hỏi đơn thuần về việc “có làm lộ thông tin hay không”.
Một dữ liệu có thể vừa chịu nghĩa vụ bảo mật vừa chịu nghĩa vụ bảo vệ dữ liệu
Hai nghĩa vụ không loại trừ nhau.
Ví dụ, thông tin họ tên, số điện thoại và thông tin tài khoản của khách hàng vừa có thể cần được bảo mật khỏi người không có quyền truy cập, vừa có thể thuộc phạm vi dữ liệu cá nhân và chịu các yêu cầu riêng về thu thập, xử lý, sử dụng và bảo vệ.
Vì vậy, doanh nghiệp không thể chỉ xây dựng một quy định “không được tiết lộ thông tin khách hàng” rồi coi như đã hoàn thành toàn bộ nghĩa vụ bảo vệ dữ liệu.
Biện pháp bảo mật vẫn cần thiết vì nó giúp ngăn truy cập hoặc tiết lộ trái phép. Nhưng để đáp ứng nghĩa vụ bảo vệ dữ liệu, doanh nghiệp còn phải xem xét dữ liệu được thu thập vì mục đích gì, ai xử lý, xử lý bằng phương tiện nào, quyền của chủ thể dữ liệu được bảo đảm ra sao và phải làm gì khi xảy ra vi phạm. Luật 91/2025/QH15 hiện quy định riêng các trách nhiệm này đối với bên kiểm soát và bên xử lý dữ liệu cá nhân.
Khi nào nghĩa vụ bảo mật chưa đủ để đáp ứng nghĩa vụ bảo vệ dữ liệu?
Có thể xem xét theo ba tình huống điển hình.
Thứ nhất, dữ liệu không bị lộ nhưng được xử lý không đúng mục đích.
Hệ thống có thể được bảo mật rất tốt, nhưng việc sử dụng dữ liệu vẫn phải tuân thủ các nguyên tắc và căn cứ xử lý tương ứng.
Thứ hai, dữ liệu được xử lý bởi bên thứ ba.
Việc ký thỏa thuận bảo mật với bên thứ ba chỉ giải quyết một phần vấn đề. Quan hệ xử lý dữ liệu còn phải được quản lý theo các yêu cầu áp dụng đối với bên kiểm soát và bên xử lý dữ liệu. Luật 91/2025/QH15 quy định bên xử lý chỉ được tiếp nhận dữ liệu sau khi có thỏa thuận hoặc hợp đồng phù hợp và phải xử lý theo thỏa thuận đã ký.
Thứ ba, xảy ra vi phạm dữ liệu.
Việc khóa tài khoản, đổi mật khẩu hoặc khắc phục lỗ hổng kỹ thuật có thể là biện pháp bảo mật cần thiết, nhưng chưa chắc đã hoàn thành toàn bộ nghĩa vụ pháp lý về bảo vệ dữ liệu. Tùy trường hợp, còn có thể phải lập biên bản, thông báo vi phạm, ngăn chặn và khắc phục hậu quả theo quy định.
Do đó, bảo mật là một lớp kiểm soát quan trọng; bảo vệ dữ liệu là một khung trách nhiệm rộng hơn bao quanh toàn bộ quá trình xử lý dữ liệu.
Cách phân biệt nhanh khi xây dựng nghĩa vụ cho doanh nghiệp
Có thể dùng hai câu hỏi để xác định nghĩa vụ đang nói đến:
1. “Thông tin này có được giữ kín và chỉ được tiếp cận, sử dụng hoặc tiết lộ bởi người có quyền hay không?”
2. → Đây là trọng tâm của nghĩa vụ bảo mật
3. “Dữ liệu này có được thu thập, sử dụng, lưu trữ, chia sẻ và xử lý đúng mục đích, đúng căn cứ, đúng quyền và đúng yêu cầu bảo vệ hay không?”
4. → Đây là phạm vi rộng hơn của nghĩa vụ bảo vệ dữ liệu
Trong thực tế, một quy trình tuân thủ tốt thường phải thực hiện cả hai lớp. Chính sách bảo mật giúp kiểm soát việc tiếp cận và tiết lộ; chương trình bảo vệ dữ liệu giúp quản trị toàn bộ vòng đời xử lý dữ liệu và các trách nhiệm pháp lý liên quan.
Bảo mật thông tin và bảo vệ dữ liệu khác nhau chủ yếu ở phạm vi nghĩa vụ. Bảo mật thông tin tập trung vào việc ngăn truy cập, sử dụng hoặc tiết lộ trái phép thông tin. Bảo vệ dữ liệu, đặc biệt theo Luật Bảo vệ dữ liệu cá nhân hiện hành, bao quát rộng hơn từ mục đích và căn cứ xử lý đến quyền của chủ thể dữ liệu, biện pháp quản lý – kỹ thuật, quan hệ với bên xử lý, đánh giá tác động và xử lý vi phạm. Vì vậy, bảo mật dữ liệu là một phần quan trọng của bảo vệ dữ liệu, nhưng không thể đồng nhất hai nghĩa vụ này.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
