
Phân biệt sự cố an toàn thông tin và vi phạm dữ liệu
Mục lục
Phân biệt sự cố an toàn thông tin và vi phạm dữ liệu qua phạm vi, đối tượng bị ảnh hưởng, cơ chế xảy ra, bằng chứng và cách xử lý trong thực tế
Sự cố an toàn thông tin và vi phạm dữ liệu có liên quan nhưng không đồng nghĩa. Sự cố an toàn thông tin là khái niệm rộng, bao gồm các sự kiện làm hoặc có nguy cơ làm ảnh hưởng đến tính bảo mật, toàn vẹn hoặc khả dụng của thông tin và hệ thống. Vi phạm dữ liệu tập trung vào việc dữ liệu bị mất kiểm soát, truy cập, thu thập, tiết lộ, thay đổi hoặc sử dụng trái phép.
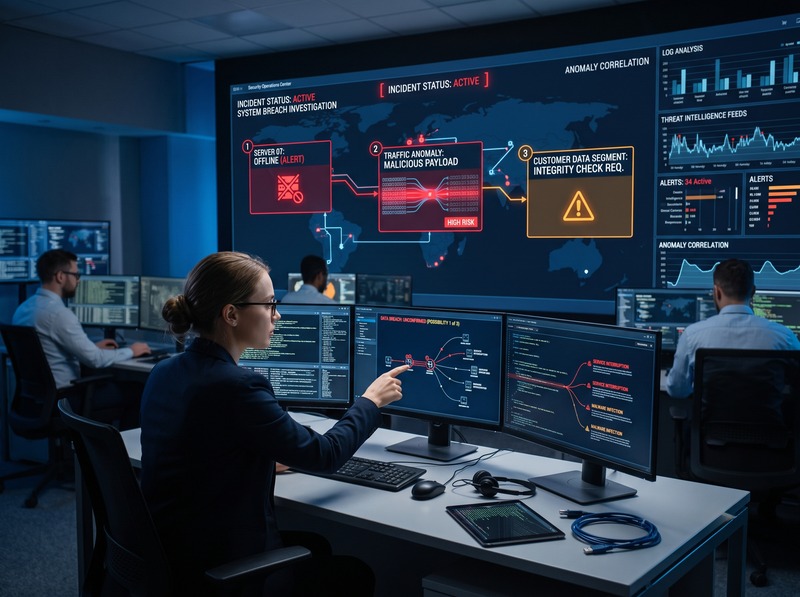
Nói ngắn gọn: một vi phạm dữ liệu có thể là một sự cố an toàn thông tin, nhưng không phải mọi sự cố an toàn thông tin đều là vi phạm dữ liệu
Sự khác biệt cốt lõi nằm ở đối tượng và hậu quả cần xác định. Theo cách phân loại của NIST, một sự cố an toàn thông tin có thể đe dọa tính bảo mật, toàn vẹn hoặc khả dụng của hệ thống và thông tin, hoặc vi phạm chính sách an toàn thông tin. Trong khi đó, khái niệm breach nhấn mạnh việc dữ liệu nhạy cảm hoặc thông tin nhận dạng cá nhân bị mất kiểm soát, truy cập hoặc sử dụng không đúng thẩm quyền.
Vì vậy, khi phân tích một sự kiện, không nên chỉ hỏi “có bị tấn công hay không”, mà cần xác định hệ thống có bị ảnh hưởng không, dữ liệu có bị xâm phạm không và loại dữ liệu nào bị tác động
Sự cố an toàn thông tin là gì?
Sự cố an toàn thông tin là một sự kiện thực tế hoặc có khả năng gây ảnh hưởng đến tính bảo mật, toàn vẹn hoặc khả dụng của thông tin hoặc hệ thống thông tin. Phạm vi này rộng hơn nhiều so với việc dữ liệu bị lộ.
Một sự cố có thể xảy ra khi:
· Tài khoản quản trị bị chiếm quyền
· Mã độc làm gián đoạn máy chủ
· Hệ thống bị tấn công từ chối dịch vụ
· Dữ liệu bị sửa đổi trái phép
· Cấu hình bảo mật sai làm hệ thống mất khả dụng
· Người dùng vi phạm chính sách sử dụng hệ thống
· Một cuộc tấn công đang có nguy cơ dẫn đến xâm phạm thông tin
Điểm quan trọng là không nhất thiết phải có dữ liệu bị tiết lộ mới được xem là sự cố an toàn thông tin. Ví dụ, một cuộc tấn công ransomware khiến hệ thống ngừng hoạt động nhưng chưa có bằng chứng dữ liệu bị sao chép ra ngoài vẫn là sự cố an toàn thông tin.
Do đó, phạm vi của khái niệm này bao trùm ít nhất ba nhóm tác động chính:
· Bảo mật: Người không có quyền có thể truy cập hoặc tiết lộ thông tin
· Toàn vẹn: Thông tin hoặc cấu hình hệ thống bị sửa đổi, xóa hoặc làm sai lệch
· Khả dụng: Hệ thống hoặc thông tin không còn sẵn sàng cho người dùng hợp lệ
Điều này giải thích vì sao xử lý sự cố an toàn thông tin thường bắt đầu từ phát hiện, phân tích, cô lập, khắc phục và phục hồi, thay vì chỉ tập trung vào việc kiểm tra dữ liệu có bị đánh cắp hay không
Vi phạm dữ liệu tập trung vào điều gì?
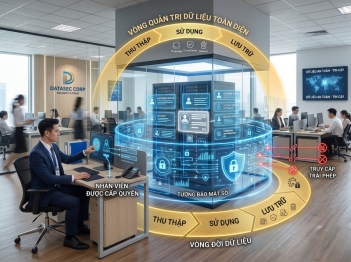
Vi phạm dữ liệu tập trung vào việc dữ liệu bị xâm phạm hoặc mất kiểm soát, đặc biệt khi người không được phép có thể truy cập, thu thập, tiết lộ hoặc sử dụng dữ liệu.
Trong phạm vi dữ liệu cá nhân, GDPR định nghĩa “personal data breach” là một vi phạm an ninh dẫn đến việc dữ liệu cá nhân bị hủy, mất, thay đổi, tiết lộ trái phép hoặc bị truy cập trái phép. Cách tiếp cận này cho thấy vi phạm dữ liệu không chỉ giới hạn ở trường hợp hacker “đánh cắp” dữ liệu.
Một vi phạm dữ liệu có thể xuất phát từ:
· Tấn công chiếm quyền truy cập cơ sở dữ liệu
· Gửi nhầm tệp chứa thông tin khách hàng cho người không có quyền
· Làm mất thiết bị lưu trữ dữ liệu mà không có biện pháp bảo vệ phù hợp
· Cấp quyền truy cập dữ liệu sai đối tượng
· Nhân viên có quyền hợp lệ nhưng sử dụng dữ liệu cho mục đích không được phép
· Dữ liệu bị thay đổi, mất hoặc tiết lộ do một sự cố bảo mật
Vì vậy, vi phạm dữ liệu không đồng nghĩa với “hacker lấy cắp dữ liệu”. Một lỗi của con người hoặc quy trình cũng có thể dẫn đến vi phạm nếu dữ liệu bị mất kiểm soát theo tiêu chí áp dụng.
Điểm cần xác định tiếp theo là loại dữ liệu nào bị ảnh hưởng. Nếu sự kiện liên quan đến dữ liệu cá nhân, yêu cầu đánh giá và nghĩa vụ xử lý có thể khác với trường hợp chỉ ảnh hưởng đến hệ thống hoặc dữ liệu kỹ thuật nội bộ
Sự cố an toàn thông tin và vi phạm dữ liệu khác nhau ở đâu?
Có thể phân biệt hai khái niệm theo các tiêu chí sau:
|
Tiêu chí |
Sự cố an toàn thông tin |
Vi phạm dữ liệu |
|
Phạm vi |
Rộng |
Hẹp hơn, tập trung vào dữ liệu bị xâm phạm |
|
Đối tượng trọng tâm |
Hệ thống và thông tin |
Dữ liệu, đặc biệt dữ liệu nhạy cảm hoặc dữ liệu cá nhân |
|
Tính bảo mật |
Có thể bị ảnh hưởng |
Thường là trọng tâm |
|
Tính toàn vẹn |
Có thể bị ảnh hưởng |
Có thể bị ảnh hưởng nếu dữ liệu bị thay đổi hoặc phá hủy |
|
Tính khả dụng |
Có thể bị ảnh hưởng |
Không nhất thiết là yếu tố chính |
|
Dữ liệu có bị xâm phạm không? |
Có thể có hoặc không |
Có, theo phạm vi của khái niệm breach được áp dụng |
|
Ví dụ điển hình |
DDoS làm website ngừng hoạt động |
Cơ sở dữ liệu khách hàng bị truy cập trái phép |
|
Trọng tâm xử lý |
Phát hiện, ứng phó và khôi phục sự cố |
Xác định dữ liệu bị ảnh hưởng, phạm vi xâm phạm và nghĩa vụ xử lý liên quan |
Mối quan hệ giữa hai khái niệm có thể hình dung như sau:
Sự cố an toàn thông tin
→ Có thể ảnh hưởng đến bảo mật, toàn vẹn hoặc khả dụng
→ Nếu sự cố làm dữ liệu bị mất kiểm soát, truy cập hoặc tiết lộ trái phép
→ Có thể trở thành vi phạm dữ liệu
Ngược lại, một vi phạm dữ liệu thường cung cấp một dấu hiệu rõ ràng rằng một khía cạnh của an toàn thông tin đã bị xâm phạm. Nhưng không nên dùng hai thuật ngữ thay thế cho nhau trong mọi tình huống
Khi nào một sự cố trở thành vi phạm dữ liệu?
Điểm quyết định không nằm đơn thuần ở việc có xảy ra sự cố hay không, mà ở việc sự cố đó có dẫn đến một dạng xâm phạm dữ liệu thuộc phạm vi cần đánh giá hay không.
Có thể xem xét theo chuỗi:
Sự kiện xảy ra → xác định tài sản bị ảnh hưởng → xác định dữ liệu liên quan → xác định hành vi truy cập/mất/thay đổi/tiết lộ → đánh giá quyền truy cập và hậu quả
Ví dụ, doanh nghiệp phát hiện một tài khoản quản trị đăng nhập bất thường.
Nếu điều tra cho thấy kẻ tấn công chỉ chiếm quyền trên một máy chủ thử nghiệm và chưa truy cập dữ liệu, đây có thể là sự cố an toàn thông tin nhưng chưa đủ cơ sở để kết luận có vi phạm dữ liệu.
Nếu cùng sự kiện đó cho thấy kẻ tấn công đã truy cập cơ sở dữ liệu chứa thông tin khách hàng, vấn đề chuyển sang phạm vi vi phạm dữ liệu và cần xác định cụ thể dữ liệu nào đã bị truy cập, trong khoảng thời gian nào và bởi đối tượng nào.
Một trường hợp khác là nhân viên gửi nhầm bảng dữ liệu khách hàng cho một người không có quyền. Không cần có malware hay hacker; việc dữ liệu được tiết lộ sai đối tượng vẫn có thể tạo thành vi phạm dữ liệu tùy phạm vi pháp lý và chính sách áp dụng.
Do đó, sự cố là điểm khởi đầu của điều tra; vi phạm dữ liệu là một kết luận cần được xác định dựa trên loại dữ liệu, hành vi xâm phạm và phạm vi áp dụng
Vì sao cần phân biệt hai khái niệm khi xử lý sự cố?
Phân biệt đúng giúp doanh nghiệp tránh hai sai lầm trái ngược: đánh giá quá hẹp hoặc gọi mọi sự cố là vi phạm dữ liệu.
Với sự cố an toàn thông tin, ưu tiên thường là:
1. Phát hiện và xác nhận sự kiện
2. Đánh giá mức độ ảnh hưởng đến hệ thống và thông tin
3. Cô lập hoặc giảm tác động
4. Điều tra nguyên nhân và phạm vi
5. Khôi phục hoạt động
6. Ghi nhận bài học và cải thiện kiểm soát
Với vi phạm dữ liệu, ngoài các hoạt động ứng phó kỹ thuật, cần tập trung thêm vào:
· Dữ liệu nào bị ảnh hưởng
· Dữ liệu thuộc về ai
· Dữ liệu bị truy cập, mất, thay đổi hay tiết lộ theo cách nào
· Ai có khả năng đã tiếp cận dữ liệu
· Phạm vi và thời gian ảnh hưởng
· Có nghĩa vụ thông báo hoặc xử lý theo quy định áp dụng hay không
· Các biện pháp giảm thiểu rủi ro cho chủ thể dữ liệu hoặc bên liên quan
Đây cũng là lý do một quy trình quản trị sự cố tốt không nên dừng ở câu hỏi “hệ thống có bị tấn công không?” mà phải tiếp tục bằng câu hỏi “dữ liệu nào có thể đã bị xâm phạm?”
Có thể nhớ sự khác biệt bằng một công thức đơn giản:
Sự cố an toàn thông tin = phạm vi rộng của sự kiện gây hoặc có nguy cơ gây ảnh hưởng đến thông tin/hệ thống
Vi phạm dữ liệu = trường hợp tập trung vào việc dữ liệu bị mất kiểm soát, truy cập, tiết lộ, mất, thay đổi hoặc sử dụng trái phép theo phạm vi áp dụng
Vì vậy, khi đánh giá một sự kiện, không nên mặc định rằng “có sự cố = có vi phạm dữ liệu”. Cần điều tra mối quan hệ giữa sự kiện, hệ thống, dữ liệu, quyền truy cập và hậu quả trước khi đưa ra kết luận.
Hỏi đáp về sự cố an toàn thông tin và vi phạm dữ liệu
Vi phạm dữ liệu có phải lúc nào cũng do hacker gây ra không?
Không. Vi phạm dữ liệu có thể phát sinh từ tấn công mạng nhưng cũng có thể do lỗi con người, cấp quyền sai, gửi nhầm thông tin, mất thiết bị hoặc việc sử dụng dữ liệu không đúng thẩm quyền.
Một cuộc tấn công DDoS có phải là vi phạm dữ liệu không?
Không nhất thiết. DDoS chủ yếu tác động đến tính khả dụng của hệ thống. Nếu không có bằng chứng dữ liệu bị truy cập, mất, tiết lộ hoặc xâm phạm theo tiêu chí áp dụng, sự kiện có thể được xử lý như một sự cố an toàn thông tin mà chưa phải vi phạm dữ liệu.
Ransomware có phải là vi phạm dữ liệu không?
Không phải trong mọi trường hợp. Nếu ransomware chỉ mã hóa dữ liệu và làm gián đoạn hoạt động, đó là sự cố an toàn thông tin. Nếu có bằng chứng dữ liệu còn bị truy cập, sao chép hoặc tiết lộ trái phép, sự kiện có thể đồng thời liên quan đến vi phạm dữ liệu
Doanh nghiệp nên dùng thuật ngữ nào khi chưa biết dữ liệu có bị xâm phạm hay không?
Ở giai đoạn đầu, nên mô tả đây là sự cố an toàn thông tin đang được điều tra và tiếp tục đánh giá khả năng dữ liệu bị xâm phạm. Không nên kết luận có hoặc không có vi phạm dữ liệu trước khi có đủ bằng chứng về dữ liệu, quyền truy cập và phạm vi ảnh hưởng.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
