
Pháp luật đối với hoạt động công nghệ xuyên biên giới
Mục lục
- Hoạt động công nghệ xuyên biên giới có thể chịu nhiều hệ thống pháp luật cùng lúc
- Những điểm nối nào quyết định pháp luật có thể được áp dụng?
- Khi hoạt động liên quan đến Việt Nam, những nhóm pháp luật nào cần được kiểm tra?
- Pháp luật nước ngoài vẫn có thể áp dụng dù doanh nghiệp hoạt động từ Việt Nam
- Luật do các bên lựa chọn trong hợp đồng có giải quyết được toàn bộ vấn đề không?
- Một hoạt động cụ thể nên được xác định pháp luật áp dụng như thế nào?
Hoạt động công nghệ xuyên biên giới có thể đồng thời chịu pháp luật của nhiều quốc gia, tùy nơi doanh nghiệp hoạt động, thị trường được nhắm tới, vị trí người dùng, dữ liệu được xử lý và từng nghĩa vụ pháp lý cụ thể.
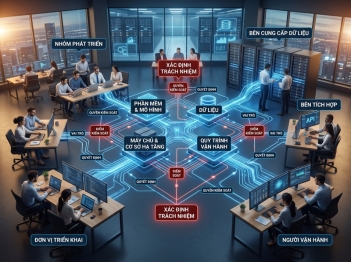
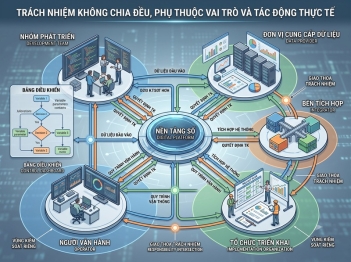
Một doanh nghiệp công nghệ đặt máy chủ ở quốc gia A, thành lập tại quốc gia B nhưng cung cấp ứng dụng cho người dùng ở Việt Nam và Liên minh châu Âu không đương nhiên chỉ chịu pháp luật của A hoặc B. Trong môi trường số, một hoạt động có thể tạo ra nhiều điểm nối pháp lý cùng lúc: nơi doanh nghiệp được thành lập, nơi dịch vụ được cung cấp, nơi người dùng hoặc người tiêu dùng hiện diện, nơi dữ liệu cá nhân được xử lý, thị trường mà doanh nghiệp chủ động hướng tới và nơi hậu quả của hành vi phát sinh.
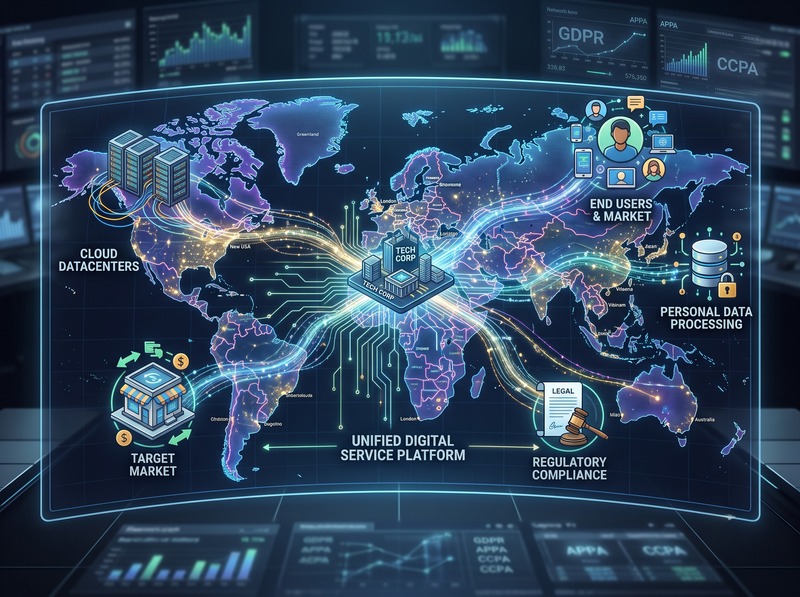
Vì vậy, câu hỏi quan trọng không phải chỉ là “doanh nghiệp ở nước nào?”, mà là từng hoạt động cụ thể tạo ra mối liên hệ pháp lý với những quốc gia hoặc khu vực tài phán nào. Kết quả có thể là nhiều hệ thống pháp luật cùng điều chỉnh một dịch vụ, nhưng mỗi hệ thống điều chỉnh những nghĩa vụ khác nhau.
Hoạt động công nghệ xuyên biên giới có thể chịu nhiều hệ thống pháp luật cùng lúc
Không có một nguyên tắc chung theo đó hoạt động trên Internet chỉ chịu pháp luật của quốc gia nơi doanh nghiệp đặt trụ sở hoặc máy chủ. Phạm vi áp dụng của pháp luật hiện đại ngày càng được xác định theo cả yếu tố lãnh thổ lẫn tác động của hoạt động đối với thị trường, người dùng, dữ liệu hoặc lợi ích được pháp luật của một quốc gia bảo vệ.
Chẳng hạn, một công ty Việt Nam vận hành nền tảng phần mềm cho khách hàng châu Âu có thể đồng thời phải xem xét pháp luật Việt Nam với tư cách pháp luật nơi doanh nghiệp hoạt động và pháp luật EU nếu cách cung cấp dịch vụ đáp ứng điều kiện áp dụng của các quy định EU.
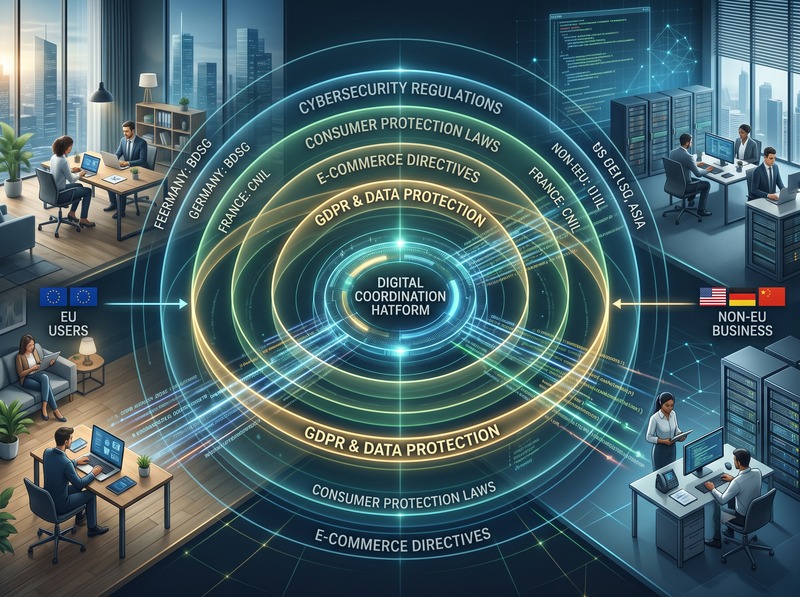
GDPR là ví dụ điển hình. Điều 3 GDPR không chỉ áp dụng đối với việc xử lý dữ liệu trong khuôn khổ hoạt động của một cơ sở tại EU mà còn có thể áp dụng đối với tổ chức không thành lập tại EU khi hoạt động xử lý liên quan đến việc cung cấp hàng hóa, dịch vụ cho cá nhân đang ở EU hoặc theo dõi hành vi của họ tại EU.
Cơ chế này cho thấy “xuyên biên giới” không đồng nghĩa với “nằm ngoài pháp luật”. Ngược lại, việc cùng lúc tạo liên hệ với nhiều thị trường có thể làm tăng số lớp quy định doanh nghiệp phải đáp ứng.
Những điểm nối nào quyết định pháp luật có thể được áp dụng?
Không thể xác định pháp luật áp dụng chỉ bằng một yếu tố duy nhất. Với hoạt động công nghệ xuyên biên giới, cần kiểm tra đồng thời một số điểm nối.
Nơi doanh nghiệp được thành lập hoặc hoạt động
Pháp luật của quốc gia nơi pháp nhân được thành lập thường điều chỉnh tư cách pháp lý, tổ chức doanh nghiệp, quản trị và nhiều nghĩa vụ phát sinh từ hoạt động kinh doanh tại quốc gia đó.
Nếu doanh nghiệp có chi nhánh, văn phòng, nhân sự hoặc cơ sở kinh doanh tại một quốc gia khác, sự hiện diện này có thể tạo thêm căn cứ để pháp luật của quốc gia đó áp dụng.
Tuy nhiên, đây chỉ là một điểm nối. Việc không thành lập pháp nhân tại thị trường đích không có nghĩa doanh nghiệp chắc chắn đứng ngoài pháp luật của thị trường đó.
Thị trường mà sản phẩm hoặc dịch vụ hướng tới
Một trong những yếu tố quan trọng nhất là doanh nghiệp có thực sự hướng hoạt động của mình tới người dùng tại một thị trường hay không.
Các dấu hiệu có thể bao gồm việc cung cấp dịch vụ cho người dùng ở quốc gia đó, tổ chức hoạt động thương mại tại đó hoặc đưa sản phẩm công nghệ vào thị trường đó. Tùy từng đạo luật, tiêu chí pháp lý cụ thể sẽ khác nhau.
EU AI Act thể hiện rất rõ cách tiếp cận này. Quy định có thể áp dụng đối với nhà cung cấp ở nước thứ ba khi đưa hệ thống AI hoặc mô hình AI đa dụng vào thị trường EU; trong một số trường hợp, nhà cung cấp hoặc bên triển khai ở nước thứ ba cũng thuộc phạm vi điều chỉnh khi đầu ra của hệ thống AI được sử dụng tại EU.
Vị trí của người dùng, người tiêu dùng hoặc chủ thể dữ liệu
Trong nhiều lĩnh vực, người được pháp luật bảo vệ ở đâu quan trọng không kém doanh nghiệp ở đâu.
Đặc biệt với dữ liệu cá nhân, thương mại điện tử và bảo vệ người tiêu dùng, việc dịch vụ được cung cấp từ nước ngoài không nhất thiết làm mất quyền bảo vệ của cá nhân tại quốc gia nơi họ cư trú hoặc hiện diện.
Do đó, một ứng dụng được phát triển và vận hành hoàn toàn ở nước ngoài vẫn có thể phát sinh nghĩa vụ tại Việt Nam nếu hoạt động của ứng dụng rơi vào phạm vi mà pháp luật Việt Nam điều chỉnh.
Nơi hành vi hoặc hậu quả pháp lý phát sinh
Một hành vi được thực hiện từ một quốc gia nhưng gây tác động tại quốc gia khác cũng có thể làm phát sinh thẩm quyền điều chỉnh.
Điểm nối này đặc biệt quan trọng trong các lĩnh vực như cạnh tranh, an ninh mạng, xâm phạm quyền sở hữu trí tuệ hoặc hành vi gây thiệt hại. Không gian mạng làm cho nơi thực hiện hành vi và nơi chịu hậu quả thường không trùng nhau.
Khi hoạt động liên quan đến Việt Nam, những nhóm pháp luật nào cần được kiểm tra?
Không tồn tại một đạo luật duy nhất mang tên “luật về hoạt động công nghệ xuyên biên giới”. Một dịch vụ phải được phân tích theo bản chất của từng hoạt động mà nó thực hiện.
Bảo vệ dữ liệu cá nhân
Từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực. Chính phủ đồng thời ban hành Nghị định 356/2025/NĐ-CP quy định chi tiết một số điều và biện pháp thi hành luật, cũng có hiệu lực từ ngày 1/1/2026.
Vì vậy, doanh nghiệp có hoạt động thu thập, lưu trữ, phân tích, chia sẻ hoặc chuyển dữ liệu cá nhân liên quan đến Việt Nam phải xác định riêng phạm vi áp dụng của chế độ bảo vệ dữ liệu, thay vì mặc nhiên cho rằng máy chủ hoặc công ty mẹ ở nước ngoài sẽ loại trừ pháp luật Việt Nam.
Đây cũng là lĩnh vực thường tạo ra tình trạng tuân thủ song song. Cùng một hệ thống SaaS chẳng hạn có thể phải thiết kế quy trình dữ liệu đáp ứng pháp luật Việt Nam đối với dữ liệu thuộc phạm vi Việt Nam, đồng thời đáp ứng GDPR đối với các hoạt động thuộc phạm vi của GDPR.
An ninh mạng
Tại thời điểm hiện nay, Luật An ninh mạng số 116/2025/QH15 đã có hiệu lực từ ngày 1/7/2026. Đây là văn bản pháp luật mới về an ninh mạng của Việt Nam cần được đưa vào quá trình đánh giá đối với các hệ thống, nền tảng và dịch vụ có liên quan.
Điều này có ý nghĩa thực tế vì đánh giá tuân thủ không nên chỉ dừng ở quyền riêng tư. Một hệ thống có thể xử lý dữ liệu đúng quy định về dữ liệu cá nhân nhưng vẫn phát sinh những nghĩa vụ riêng liên quan đến an ninh mạng, bảo vệ hệ thống hoặc yêu cầu quản lý chuyên ngành.
Giao dịch điện tử và dịch vụ số
Luật Giao dịch điện tử số 20/2023/QH15 có hiệu lực từ ngày 1/7/2024, tạo khung pháp lý chung cho giao dịch được thực hiện bằng phương tiện điện tử.
Nếu mô hình liên quan đến ký kết hợp đồng điện tử, thông điệp dữ liệu, xác nhận giao dịch hoặc cung cấp dịch vụ bằng phương tiện điện tử, doanh nghiệp cần đánh giá các quy định này cùng với luật điều chỉnh quan hệ hợp đồng cơ sở.
Đối với một số mô hình hạ tầng và dịch vụ truyền thông, Luật Viễn thông số 24/2023/QH15, có hiệu lực từ ngày 1/7/2024, cũng có thể trở thành lớp pháp luật chuyên ngành cần xem xét.
Công nghiệp công nghệ số và công nghệ chuyên ngành
Luật Công nghiệp công nghệ số số 71/2025/QH15 có hiệu lực từ ngày 1/1/2026. Tùy loại sản phẩm, dịch vụ và chủ thể, các quy định của luật này có thể trở thành một phần của khung pháp lý đối với hoạt động công nghệ tại Việt Nam.
Điều này cho thấy việc phân loại đúng sản phẩm là bước bắt buộc. Một nền tảng điện toán đám mây, hệ thống AI, phần mềm doanh nghiệp và thiết bị công nghệ kết nối mạng có thể cùng được gọi chung là “sản phẩm công nghệ”, nhưng không nhất thiết chịu chính xác cùng một tập hợp nghĩa vụ.
Bảo vệ người tiêu dùng
Nếu sản phẩm hoặc dịch vụ được cung cấp cho người tiêu dùng, Luật Bảo vệ quyền lợi người tiêu dùng số 19/2023/QH15, có hiệu lực từ ngày 1/7/2024, cũng phải được đưa vào phân tích.
Nghĩa vụ bảo vệ người tiêu dùng tồn tại độc lập với nhiều nghĩa vụ kỹ thuật khác. Vì vậy, một nền tảng có thể đồng thời phải xử lý vấn đề về dữ liệu, an ninh mạng, giao kết điện tử và quyền của người tiêu dùng.
Cạnh tranh và sở hữu trí tuệ
Hoạt động công nghệ cũng có thể làm phát sinh vấn đề cạnh tranh nếu doanh nghiệp thực hiện thỏa thuận hạn chế cạnh tranh, lạm dụng sức mạnh thị trường, tập trung kinh tế hoặc các hành vi khác thuộc phạm vi điều chỉnh của pháp luật cạnh tranh. Luật Cạnh tranh số 23/2018/QH14 hiện là một trong những căn cứ pháp lý cơ bản tại Việt Nam trong lĩnh vực này.
Song song đó, phần mềm, mã nguồn, cơ sở dữ liệu, nhãn hiệu, sáng chế hoặc nội dung số có thể tạo ra một lớp nghĩa vụ và quyền riêng theo pháp luật sở hữu trí tuệ.
Do đó, xác định “pháp luật Việt Nam có áp dụng hay không” mới chỉ là bước đầu. Bước tiếp theo phải là xác định nhánh pháp luật Việt Nam nào áp dụng cho từng hoạt động cụ thể.
Pháp luật nước ngoài vẫn có thể áp dụng dù doanh nghiệp hoạt động từ Việt Nam
Việc doanh nghiệp được thành lập tại Việt Nam không tạo ra “lá chắn lãnh thổ” trước quy định của thị trường nước ngoài.
GDPR là một ví dụ rõ ràng: tổ chức ngoài EU vẫn có thể thuộc phạm vi của GDPR nếu đáp ứng các điều kiện về cung cấp hàng hóa, dịch vụ hoặc theo dõi hành vi của cá nhân đang ở EU.
AI Act cũng sử dụng phạm vi áp dụng vượt ra ngoài địa điểm thành lập của nhà cung cấp. Quy định áp dụng đối với nhà cung cấp đưa hệ thống AI hoặc mô hình AI đa dụng vào thị trường EU bất kể nhà cung cấp nằm trong EU hay nước thứ ba; phạm vi còn bao gồm một số trường hợp đầu ra do hệ thống ở nước thứ ba tạo ra được sử dụng tại EU.
Hai ví dụ này phản ánh một cơ chế quan trọng của quản trị công nghệ hiện đại: thị trường hoặc lợi ích pháp lý chịu tác động có thể trở thành căn cứ điều chỉnh, chứ không chỉ nơi đặt công ty.
Do đó, doanh nghiệp Việt Nam bán SaaS, vận hành nền tảng số, phát triển AI hoặc xử lý dữ liệu cho khách hàng nước ngoài phải kiểm tra pháp luật của từng thị trường thực tế mà mình phục vụ. Không thể suy luận rằng “dịch vụ được cung cấp từ Việt Nam nên chỉ cần tuân thủ pháp luật Việt Nam”.
Luật do các bên lựa chọn trong hợp đồng có giải quyết được toàn bộ vấn đề không?
Không.
Các bên trong hợp đồng xuyên biên giới có thể có quyền lựa chọn pháp luật điều chỉnh hợp đồng khi hệ thống pháp luật có liên quan cho phép. Điều khoản này rất quan trọng để xác định luật dùng để giải thích quyền, nghĩa vụ và trách nhiệm hợp đồng.
Nhưng luật áp dụng cho hợp đồng không đồng nhất với toàn bộ pháp luật áp dụng cho hoạt động công nghệ.
Ví dụ, hợp đồng giữa hai doanh nghiệp có thể quy định pháp luật của quốc gia A điều chỉnh hợp đồng. Điều đó không tự động vô hiệu hóa nghĩa vụ bảo vệ dữ liệu phát sinh tại quốc gia B, yêu cầu an ninh mạng của quốc gia C hoặc quy định bắt buộc về bảo vệ người tiêu dùng tại thị trường D nếu các quy định đó có phạm vi áp dụng độc lập.
Đây là một nhầm lẫn phổ biến trong giao dịch công nghệ quốc tế: coi điều khoản “governing law” như một cơ chế cho phép doanh nghiệp tự lựa chọn toàn bộ hệ thống pháp luật mà mình phải tuân thủ.
Trên thực tế cần tách ít nhất hai câu hỏi:
1. Pháp luật nào điều chỉnh quan hệ hợp đồng giữa các bên
2. Những quy định bắt buộc nào điều chỉnh hoạt động bất kể hợp đồng chọn luật nào
Hai câu hỏi có thể dẫn tới những hệ thống pháp luật khác nhau.
Một hoạt động cụ thể nên được xác định pháp luật áp dụng như thế nào?
Cách tiếp cận đáng tin cậy hơn là phân tích theo từng hoạt động thay vì cố tìm một “quốc gia áp dụng” duy nhất.
Bước 1: Xác định chính xác hoạt động công nghệ
Cần phân biệt doanh nghiệp đang:
· Cung cấp phần mềm
· Vận hành nền tảng trực tuyến
· Xử lý dữ liệu cá nhân
· Cung cấp hạ tầng đám mây
· Phát triển hoặc cung cấp hệ thống AI
· Bán hàng hóa có thành phần công nghệ
· Cung cấp dịch vụ cho người tiêu dùng
Một doanh nghiệp có thể thực hiện nhiều hoạt động trong số này cùng lúc.
Bước 2: Lập bản đồ các điểm nối pháp lý
Với từng hoạt động, cần xác định:
· Doanh nghiệp thành lập và có cơ sở ở đâu
· Dịch vụ được cung cấp từ đâu
· Khách hàng và người dùng ở đâu
· Thị trường nào đang được chủ động phục vụ
· Dữ liệu của ai đang được xử lý
· Công nghệ hoặc đầu ra của công nghệ được sử dụng ở đâu
· Hậu quả của hành vi có thể phát sinh ở đâu
Không nên mặc nhiên coi vị trí máy chủ là yếu tố quyết định. Trong nhiều chế độ pháp lý, vị trí của người dùng, thị trường hoặc chủ thể dữ liệu có ý nghĩa lớn hơn vị trí hạ tầng kỹ thuật.
Bước 3: Phân loại từng nhóm nghĩa vụ
Sau khi xác định điểm nối, cần kiểm tra riêng các lớp pháp luật có liên quan, chẳng hạn:
· Bảo vệ dữ liệu cá nhân
· An ninh mạng
· Giao dịch điện tử
· Viễn thông và hạ tầng số
· Quy định chuyên ngành về công nghệ hoặc AI
· Bảo vệ người tiêu dùng
· Cạnh tranh
· Sở hữu trí tuệ
· Quy định chuyên ngành của lĩnh vực mà công nghệ được sử dụng
Không phải hoạt động nào cũng chịu tất cả các nhóm trên. Việc phân loại nhằm loại bỏ những luật không liên quan và phát hiện những nghĩa vụ bắt buộc dễ bị bỏ sót.
Bước 4: Xác định xung đột và nghĩa vụ phải tuân thủ đồng thời
Nếu hai hệ thống pháp luật cùng áp dụng, câu hỏi tiếp theo không nên mặc định là “chọn luật nào”. Trước hết phải xác định hai quy định có thực sự xung đột hay có thể được tuân thủ song song.
Trong thực tế, nhiều nghĩa vụ không loại trừ nhau. Doanh nghiệp có thể phải đồng thời đáp ứng tiêu chuẩn bảo vệ dữ liệu của nhiều khu vực, thiết lập các quy trình riêng cho từng nhóm người dùng hoặc giới hạn một số chức năng theo thị trường.
Chỉ khi các nghĩa vụ thực sự không thể đồng thời thực hiện mới cần phân tích sâu hơn về quy phạm xung đột, thứ tự ưu tiên, quy định bắt buộc và cơ chế giải quyết tranh chấp.
Hoạt động công nghệ xuyên biên giới vì vậy không chịu một “luật Internet toàn cầu” duy nhất và cũng không mặc nhiên chỉ chịu pháp luật nơi doanh nghiệp đặt trụ sở. Tùy cấu trúc giao dịch và phạm vi tác động, pháp luật của nơi thành lập doanh nghiệp, nơi có cơ sở hoạt động, thị trường được hướng tới, nơi người dùng hoặc chủ thể dữ liệu hiện diện và các quy định bắt buộc chuyên ngành đều có thể cùng tham gia điều chỉnh.
Để xác định đúng pháp luật đối với hoạt động công nghệ xuyên biên giới, cần đi từ từng hoạt động cụ thể, xác định các điểm nối pháp lý, sau đó đối chiếu phạm vi áp dụng của từng chế độ pháp luật. Điều khoản chọn luật trong hợp đồng chỉ giải quyết một phần của bài toán và không tự động loại trừ các quy định bắt buộc về dữ liệu, an ninh mạng, người tiêu dùng, cạnh tranh hoặc quản lý công nghệ.
Hỏi đáp về pháp luật đối với hoạt động công nghệ xuyên biên giới
Doanh nghiệp đặt máy chủ ở nước ngoài có tránh được pháp luật Việt Nam không?
Không thể kết luận như vậy chỉ dựa vào vị trí máy chủ. Cần xem toàn bộ hoạt động có tạo điểm nối với Việt Nam hay không, chẳng hạn liên quan đến người dùng, dữ liệu, hoạt động kinh doanh hoặc các đối tượng thuộc phạm vi mà pháp luật Việt Nam điều chỉnh.
Công ty Việt Nam bán phần mềm cho khách hàng EU có phải tuân thủ pháp luật EU không?
Có thể. Việc doanh nghiệp đặt tại Việt Nam không loại trừ pháp luật EU. Chẳng hạn, GDPR có thể áp dụng đối với tổ chức ngoài EU trong các trường hợp được quy định tại Điều 3; AI Act cũng có phạm vi bao gồm một số nhà cung cấp và hoạt động xuất phát từ nước thứ ba.
Hợp đồng chọn pháp luật Việt Nam thì có phải tuân thủ luật nước ngoài nữa không?
Vẫn có thể phải tuân thủ. Điều khoản chọn luật chủ yếu xác định pháp luật điều chỉnh quan hệ hợp đồng trong phạm vi được pháp luật cho phép. Các quy định bắt buộc của quốc gia hoặc thị trường khác có thể có căn cứ áp dụng riêng và không tự động bị loại trừ bởi điều khoản đó.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
